كيف تتفوق بنية Bluesky اللامركزية على Mastodon وTwitter/X
تعرّف على الجوانب التي قد تميّز Bluesky بوضوح عن منافسيها.
نشهد حاليًا الهجرة الجماعية الثانية من Twitter/X. في الهجرة الأولى شهدت Fediverse – المعروفة بأشهر تطبيقاتها Mastodon – تدفقًا هائلًا للمستخدمين. أما هذه المرة فقد انتزعت Bluesky تاج الشعبية، إذ تكسب ما يصل إلى مليون تسجيل جديد كل يوم (!).
قبل عامين درسنا بنية Mastodon وأشرنا إلى بعض التحديات التي قد تواجهها الشبكة مع توسعها. والخطوة الطبيعية التالية هي النظر عن كثب في Bluesky!
في الوقت الحالي الشبكة مركزية بالكامل تقريبًا: فهي للوهلة الأولى لا تختلف كثيرًا عن Twitter/X. فجميع الخدمات تقريبًا تديرها شركة واحدة. غير أن Bluesky تقول إن بنيتها لامركزية. وهذا ما سنركّز عليه: الأجزاء التي قد تميّز Bluesky بوضوح عن منافسيها.
هل بُنيت Bluesky في جوهرها بطريقة تضمن ألا تنتهي الشبكة مثل X بعد 15 عامًا؟ أم أننا نستبدل شبكة بأخرى تحت إدارة مختلفة فحسب (مع أن Threads تشغل هذه الخانة بالفعل)؟
أصول Bluesky
نشأت الشركة عام 2021 بطريقة غير معتادة إلى حد ما – بدعم من منحة قدرها 13 مليون دولار بلا أي شروط – من Twitter نفسها. قد يبدو مفارقًا أن تُعدّ Bluesky اليوم بديلًا لـ X، أو ربما كان هذا هو قصد جاك دورسي، الرئيس التنفيذي لـ Twitter آنذاك، منذ البداية. قد لا نعرف ذلك أبدًا!
بدأ العمل على التقنية الأساسية في وقت أبكر، عام 2019، ردًا على التغريدة التالية:
تصف السلسلة المؤلفة من جزأين-اثنين لـ Gergely Orosz أيام الشركة الأولى وثقافة التطوير فيها وكيف تطورت بنيتها.
إن Bluesky التي نستخدمها اليوم قيد التطوير منذ 2022؛ وكان الوصول إليها بالدعوة فقط في 2023، ولم تُفتح للجمهور إلا هذا العام. لذا فالمشروع وقاعدته البرمجية لا يزالان حديثين جدًا – ويتغيران بسرعة. وقد يكون من الصعب إطلاق ميزات جديدة بسرعة. وبالنظر إلى تدفق المستخدمين مؤخرًا، أظن أن معظم الجهد يذهب الآن إلى التوسع في الحجم بدلًا من تطوير التطبيق أو البروتوكول. ومع ذلك فإن مشكلات التوسع من هذا النوع هي ما يحلم به كل مشروع ناشئ!
ما الذي يتطلبه بناء شبكة اجتماعية
إذا أردت إنشاء منصة تدوين مصغّر جديدة من الصفر، فإن التنفيذ يجب أن يعالج عدة مجالات.
بطبيعة الحال يمكن تقسيم أي نظام بطرق كثيرة، لكن بما أن Bluesky هي موضوعنا فسنلتزم بنهجها. ومن ثم ينبغي أن تغطي المكونات العليا ما يلي:
- تخزين بيانات المستخدمين: كل ما ينشئه المستخدمون (المنشورات والإعجابات والمتابعات)
- المصادقة والتفويض: كيف نثبت للخدمة أن «هذا نحن فعلًا»، وبيانات اعتمادنا، ووسيلة تحديد ما يُسمح لنا به وما لا يُسمح في النظام
- البث الفوري للمحتوى الجديد: «firehose»، الذي يتيح معالجة أحدث المنشورات فورًا
- الإشراف على المحتوى: القانون يفرضه، والمستخدمون يطلبونه أيضًا – فبعض المستخدمين لا يريدون رؤية فئات كاملة من المحتوى، وبعض المحتوى غير قانوني ببساطة
- توليد الخلاصات: ما الذي يصل إلى أعلى خلاصتك؟ إنها «الخوارزمية» القادرة على كل شيء، التي يُزعم أنها تؤثر في كل شيء، بما في ذلك الانتخابات
- تجميع البيانات: قد يبدو عرض منشور أمرًا بسيطًا في شبكة اجتماعية، لكن الإعجابات وإعادات النشر والتفاعلات وغيرها كلها يجب أن تُحصى
تنفّذ X وMastodon وThreads وBluesky هذا كله، لكن بطرق مختلفة تمامًا.
كيف تُبنى X
عندما ننظر إلى بنية X من زاوية المركزية، يكون المخطط بسيطًا إلى حد كبير:
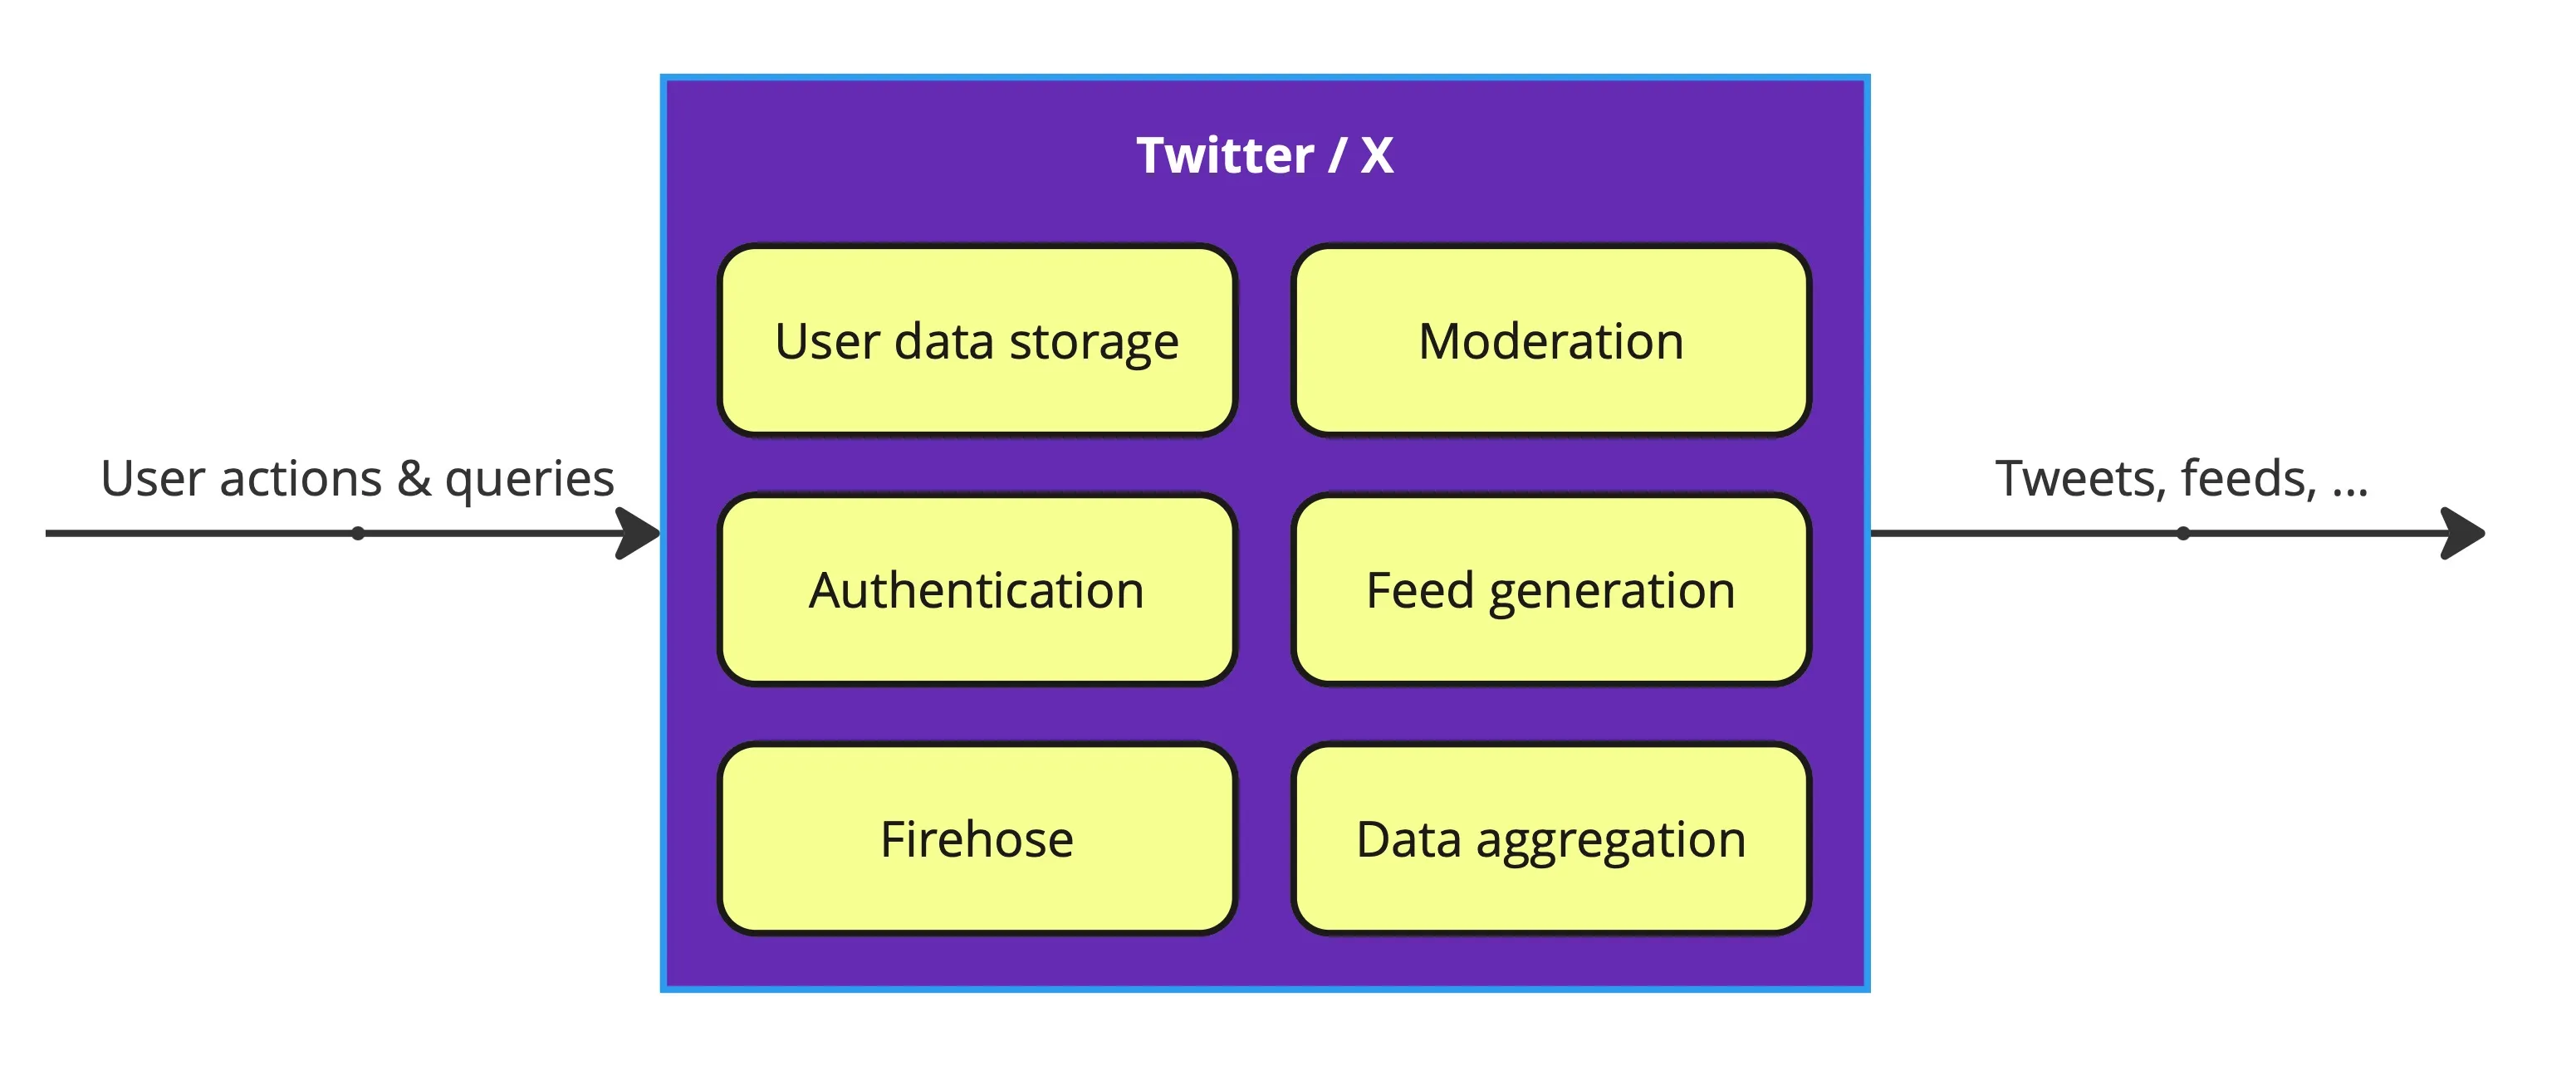
X مركزية بالكامل. وبطبيعة الحال فإن هذا المربع البسيط «X» يخفي تعقيدًا هائلًا. فلمواكبة أحجام البيانات التي تتعامل معها الشبكة (أو كانت تتعامل معها) بنجاح كبير، كان على مهندسي Twitter أن يعالجوا، وكثيرًا ما يبتكروا، طرقًا جديدة تمامًا لتوسيع نطاق البرمجيات.
ومع ذلك تملك X سيطرة كاملة على بياناتك، وهويتك على X، وطريقة الإشراف على المحتوى (وهو موضوع ساخن الآن)، وكيفية عرضه في الخلاصة. و«الخوارزمية» مفتوحة المصدر جزئيًا؛ وهذا يساعد على الشفافية، لكن كل ما يمكنك فعله هو التعايش مع هذه المعرفة، مع فرصة ضئيلة للتأثير في طريقة عملها (إلا إذا كنت صديقًا مقربًا لإيلون بالطبع).
إذن X كتلة واحدة متراصة (monolith). فهل من طريقة أفضل؟
كيف يُبنى Mastodon
من منظورنا المعماري رفيع المستوى المركّز على المركزية، تبدو شبكة Mastodon/Fediverse تقريبًا على النحو التالي:
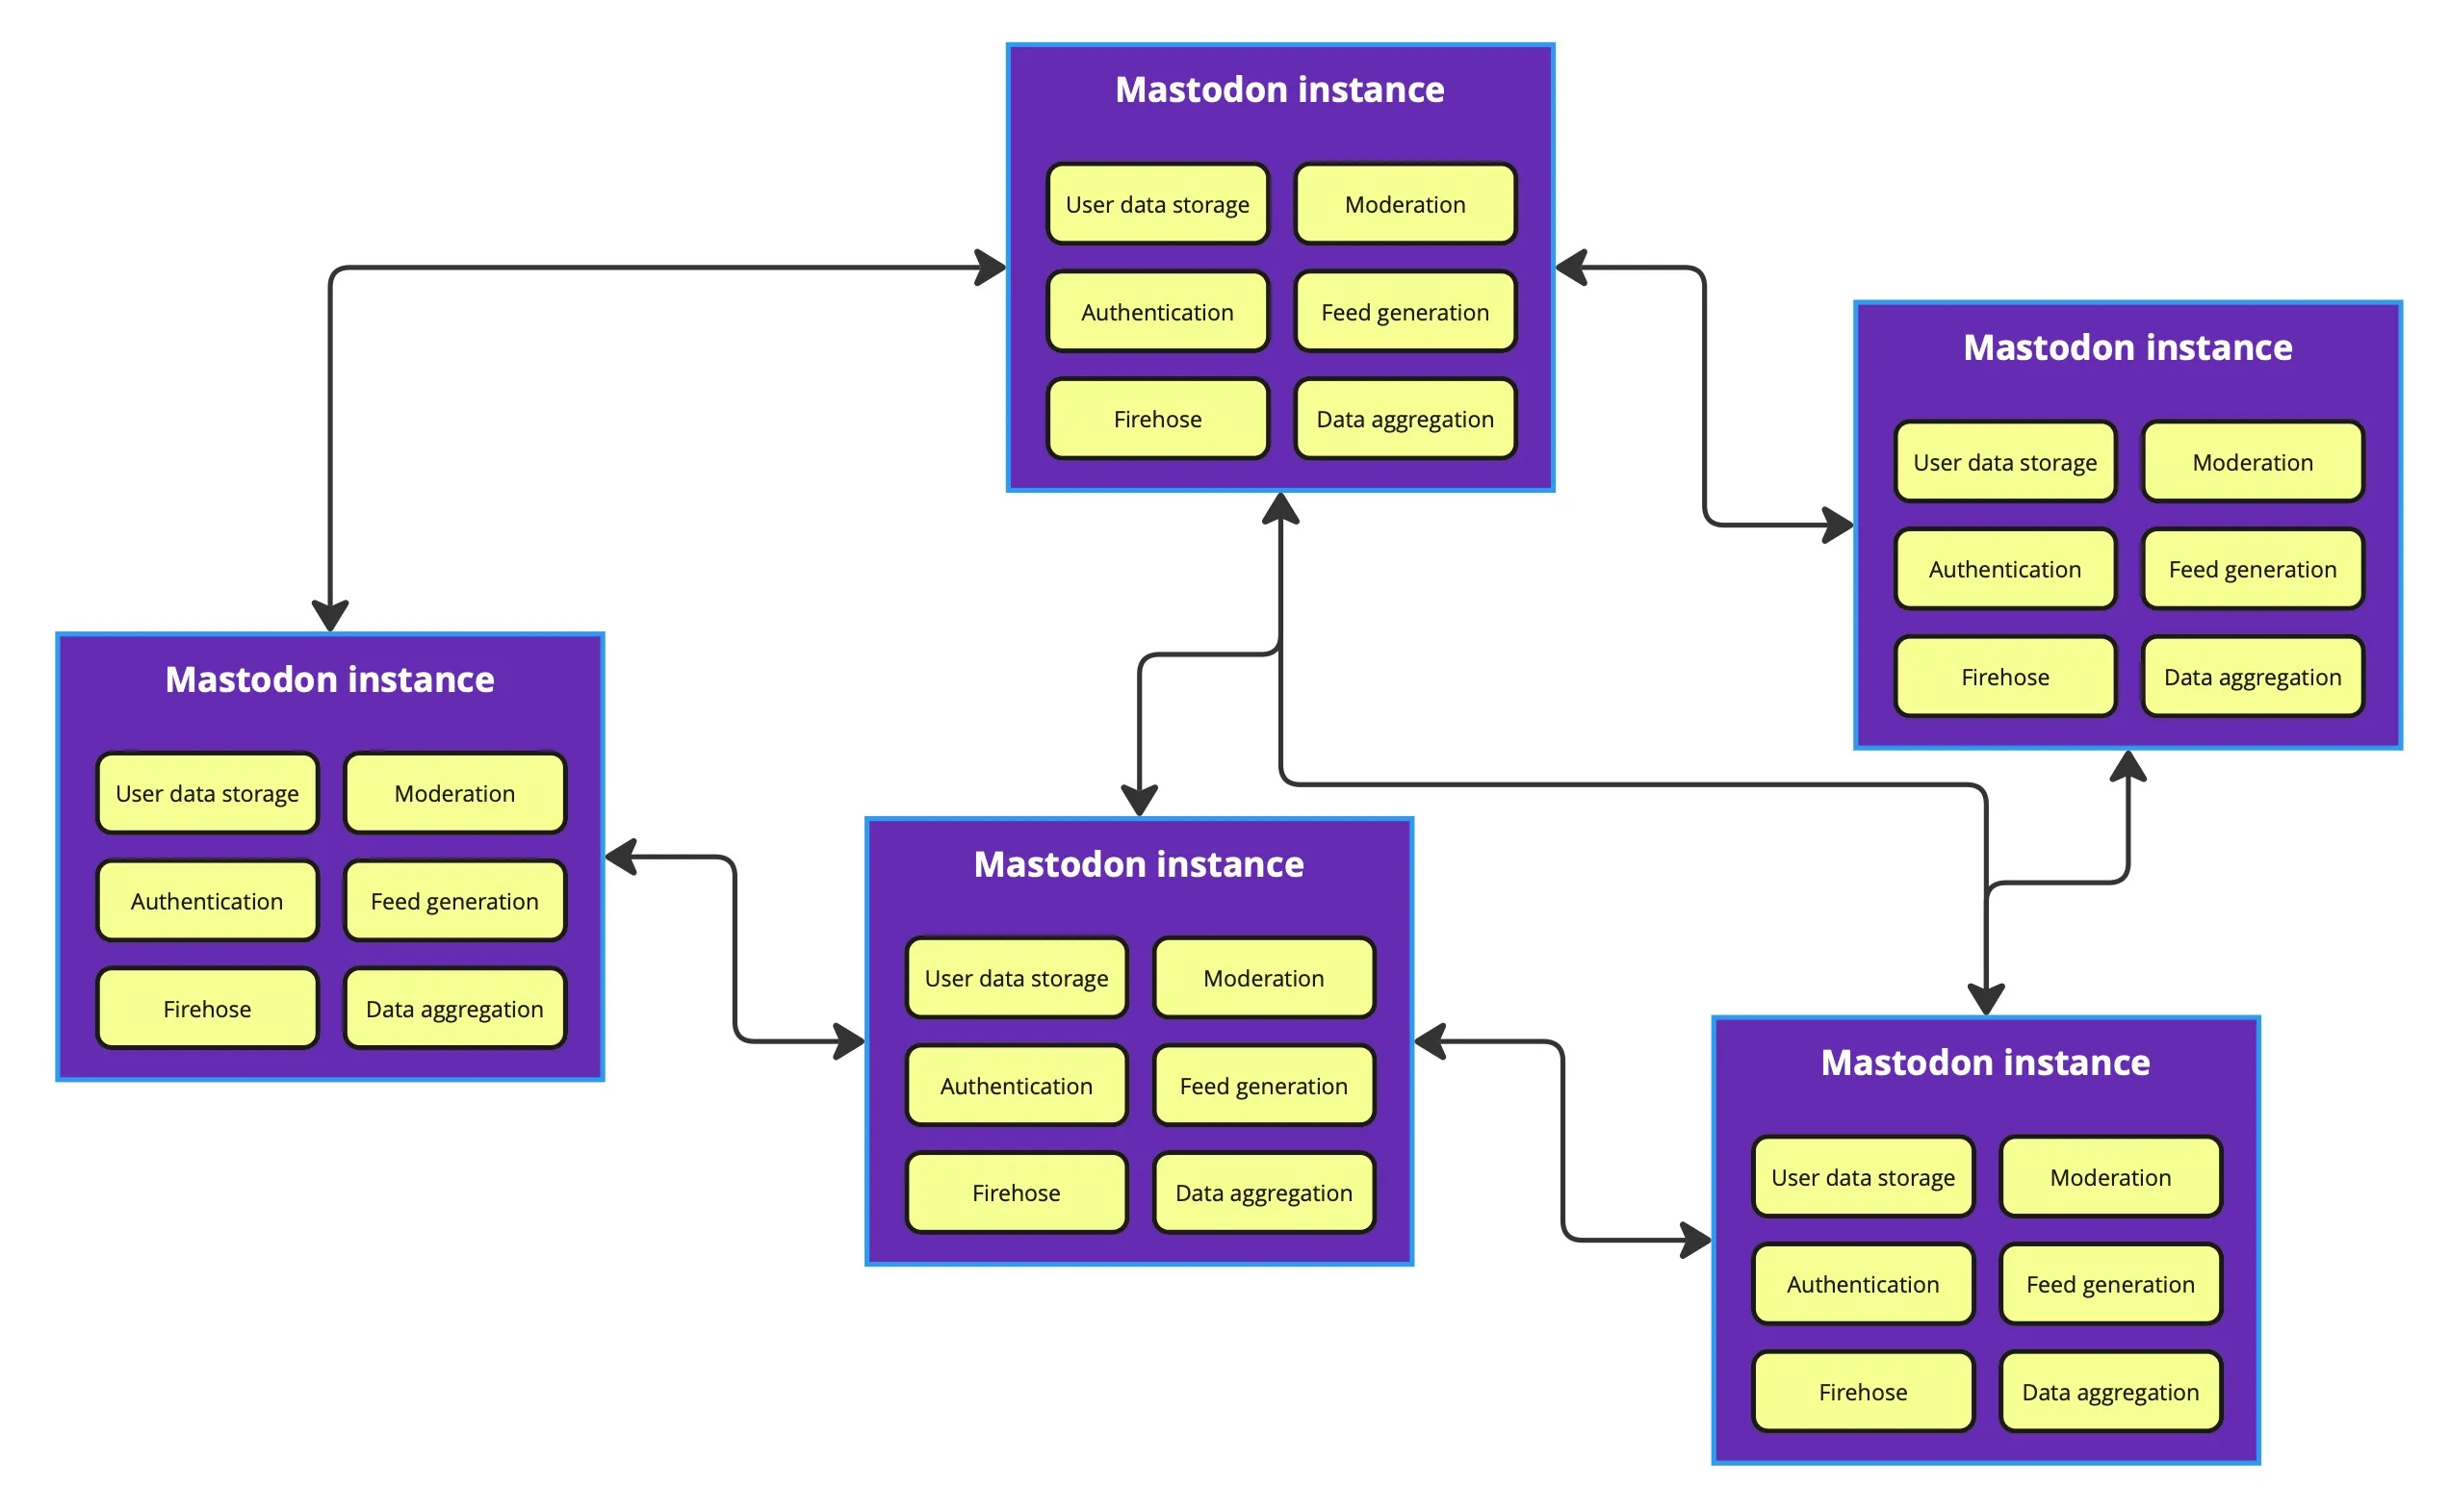
كل نسخة (instance) من Mastodon هي بمعنى ما عالم منفصل. فمدير الخادم – وبالتالي برمجيات الخادم – يضع قواعد المشاركة ويحدد كيف تُبنى الخلاصة (لا توجد «خوارزمية» أصلًا افتراضيًا، بل قائمة زمنية بالمنشورات فقط). وتحتفظ نسخة الخادم ببيانات اعتماد المستخدمين والمنشورات والتفاعلات، وتتولى الإشراف والاستعلامات (تجميع البيانات) – كل ذلك مجتمعًا.
كثيرًا ما تُشبَّه بنية Fediverse بالبريد الإلكتروني، حيث يحتفظ مزوّد بريدك (خادم Mastodon) برسائلك (منشوراتك). ويجري التواصل من نظير إلى نظير؛ ولا يوجد مكتب بريد مركزي مسؤول عن التسليم. ينجح ذلك جيدًا مع البريد الإلكتروني، لكنه يصعّب تجميع البيانات في شبكة اجتماعية: فلا توجد رؤية عالمية واحدة لحالة المنشور، وتشمل هذه الحالة الردود و«المفضلات» وإعادات النشر (boosts).
تقود البنية الشبيهة بالبريد الإلكتروني مباشرة إلى مشكلات في سهولة الاستخدام – فمثلًا قد يرى مستخدمان حساباهما على خادمين مختلفين سلاسل ردود مختلفة تحت المنشور نفسه! فللامركزية ثمنها.
وبالحديث عن البريد الإلكتروني، فهو قصة نجاح للامركزية، ويحاول Mastodon السير على خطاه. فكما أن بعض مزوّدي البريد ضخمون، فإن بعض نسخ Mastodon كبيرة بشكل غير متناسب (وأكبرها mastodon.social). ومع ذلك تُظهر الشبكة توزعًا للمستخدمين على خوادم كثيرة. وهذا أيضًا انتصار لـ Mastodon:
(نحن نشغّل نسختنا الخاصة أيضًا!)
تؤدي هذه البنية إلى درجة من الارتباط بالخادم (server lock-in)، وكثيرًا ما يُذكر ذلك كنقطة ضعف في تصميم Mastodon: فهويتك مرتبطة بخادم، والانتقال إلى آخر صعب. وبدون تعاون الخادم الأصلي قد يكون مستحيلًا. لذا اختر خادم Mastodon بعناية!
كيف تُبنى Bluesky
أخيرًا، لنتناول Bluesky نفسها! هناك طريقتان للنظر إلى بنية Bluesky: كما تُستخدم اليوم وكما يمكن أن تُستخدم في المستقبل.
أما Bluesky اليوم، فبالنسبة إلى 99% من المستخدمين سيبدو المخطط المركّز على المركزية مألوفًا إلى حد كبير:
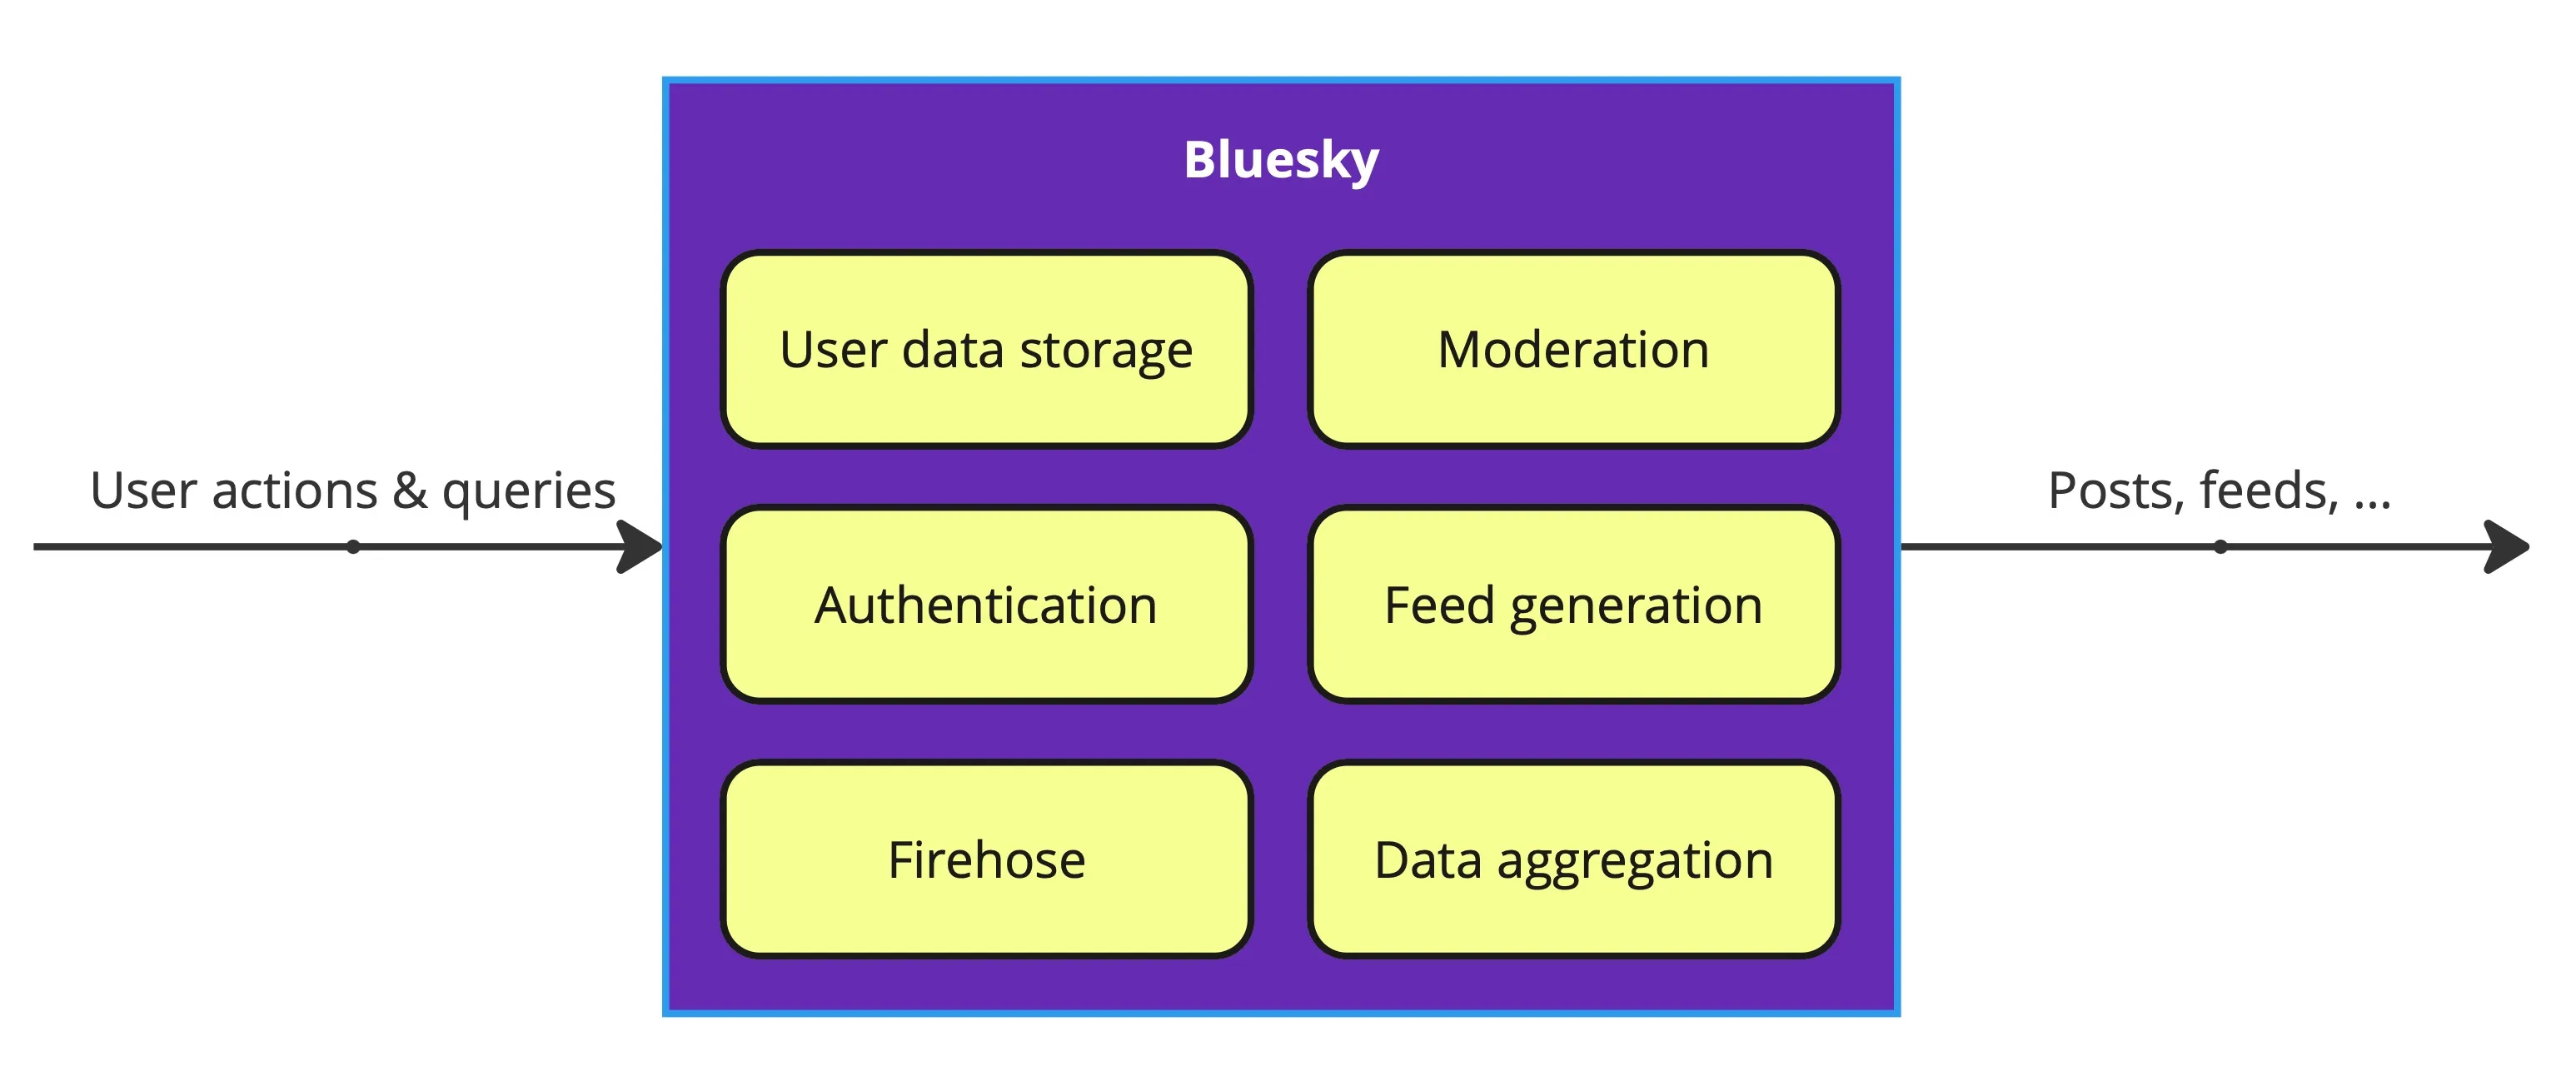
بعبارة أخرى، تتحكم Bluesky (الشركة) في بياناتك وهويتك وتوليد الخلاصة وتجميع البيانات. ولو سحبت القابس لاختفت الشبكة كلها تقريبًا.
تنبيه مهم واحد: قد ينجو أرشيف لبياناتك، لأن كل النشاط على Bluesky عام وعلى الأرجح يُجمع بالكشط. لكنك لن تتمكن من استعادة هويتك ومواصلة النشر في مكان آخر. وللإنصاف، ينطبق الأمر نفسه إذا اختفت نسخة Mastodon الخاصة بك (أو X في هذه المسألة).
لكننا تساءلنا في المقدمة هل في بنية Bluesky ما يجعلها أقدر على مقاومة الاستحواذ العدائي ويميّزها عن X أو Threads.
وهنا تأتي أهمية نسبة الـ 1% (والرقم الحقيقي على الأرجح أقل؛ ليست لدي أرقام دقيقة). تسمح بنية Bluesky باللامركزية – وربما تشجعها أيضًا. ولا يُستخدم ذلك على نطاق واسع بعد، لكن الإمكانية موجودة.
أما مخطط معماري منقّح يعكس شبكة BlueSky بأكملها كما تعمل اليوم (أي بما في ذلك الخدمات التي تعمل باستقلال) فسيبدو أقرب إلى هذا:
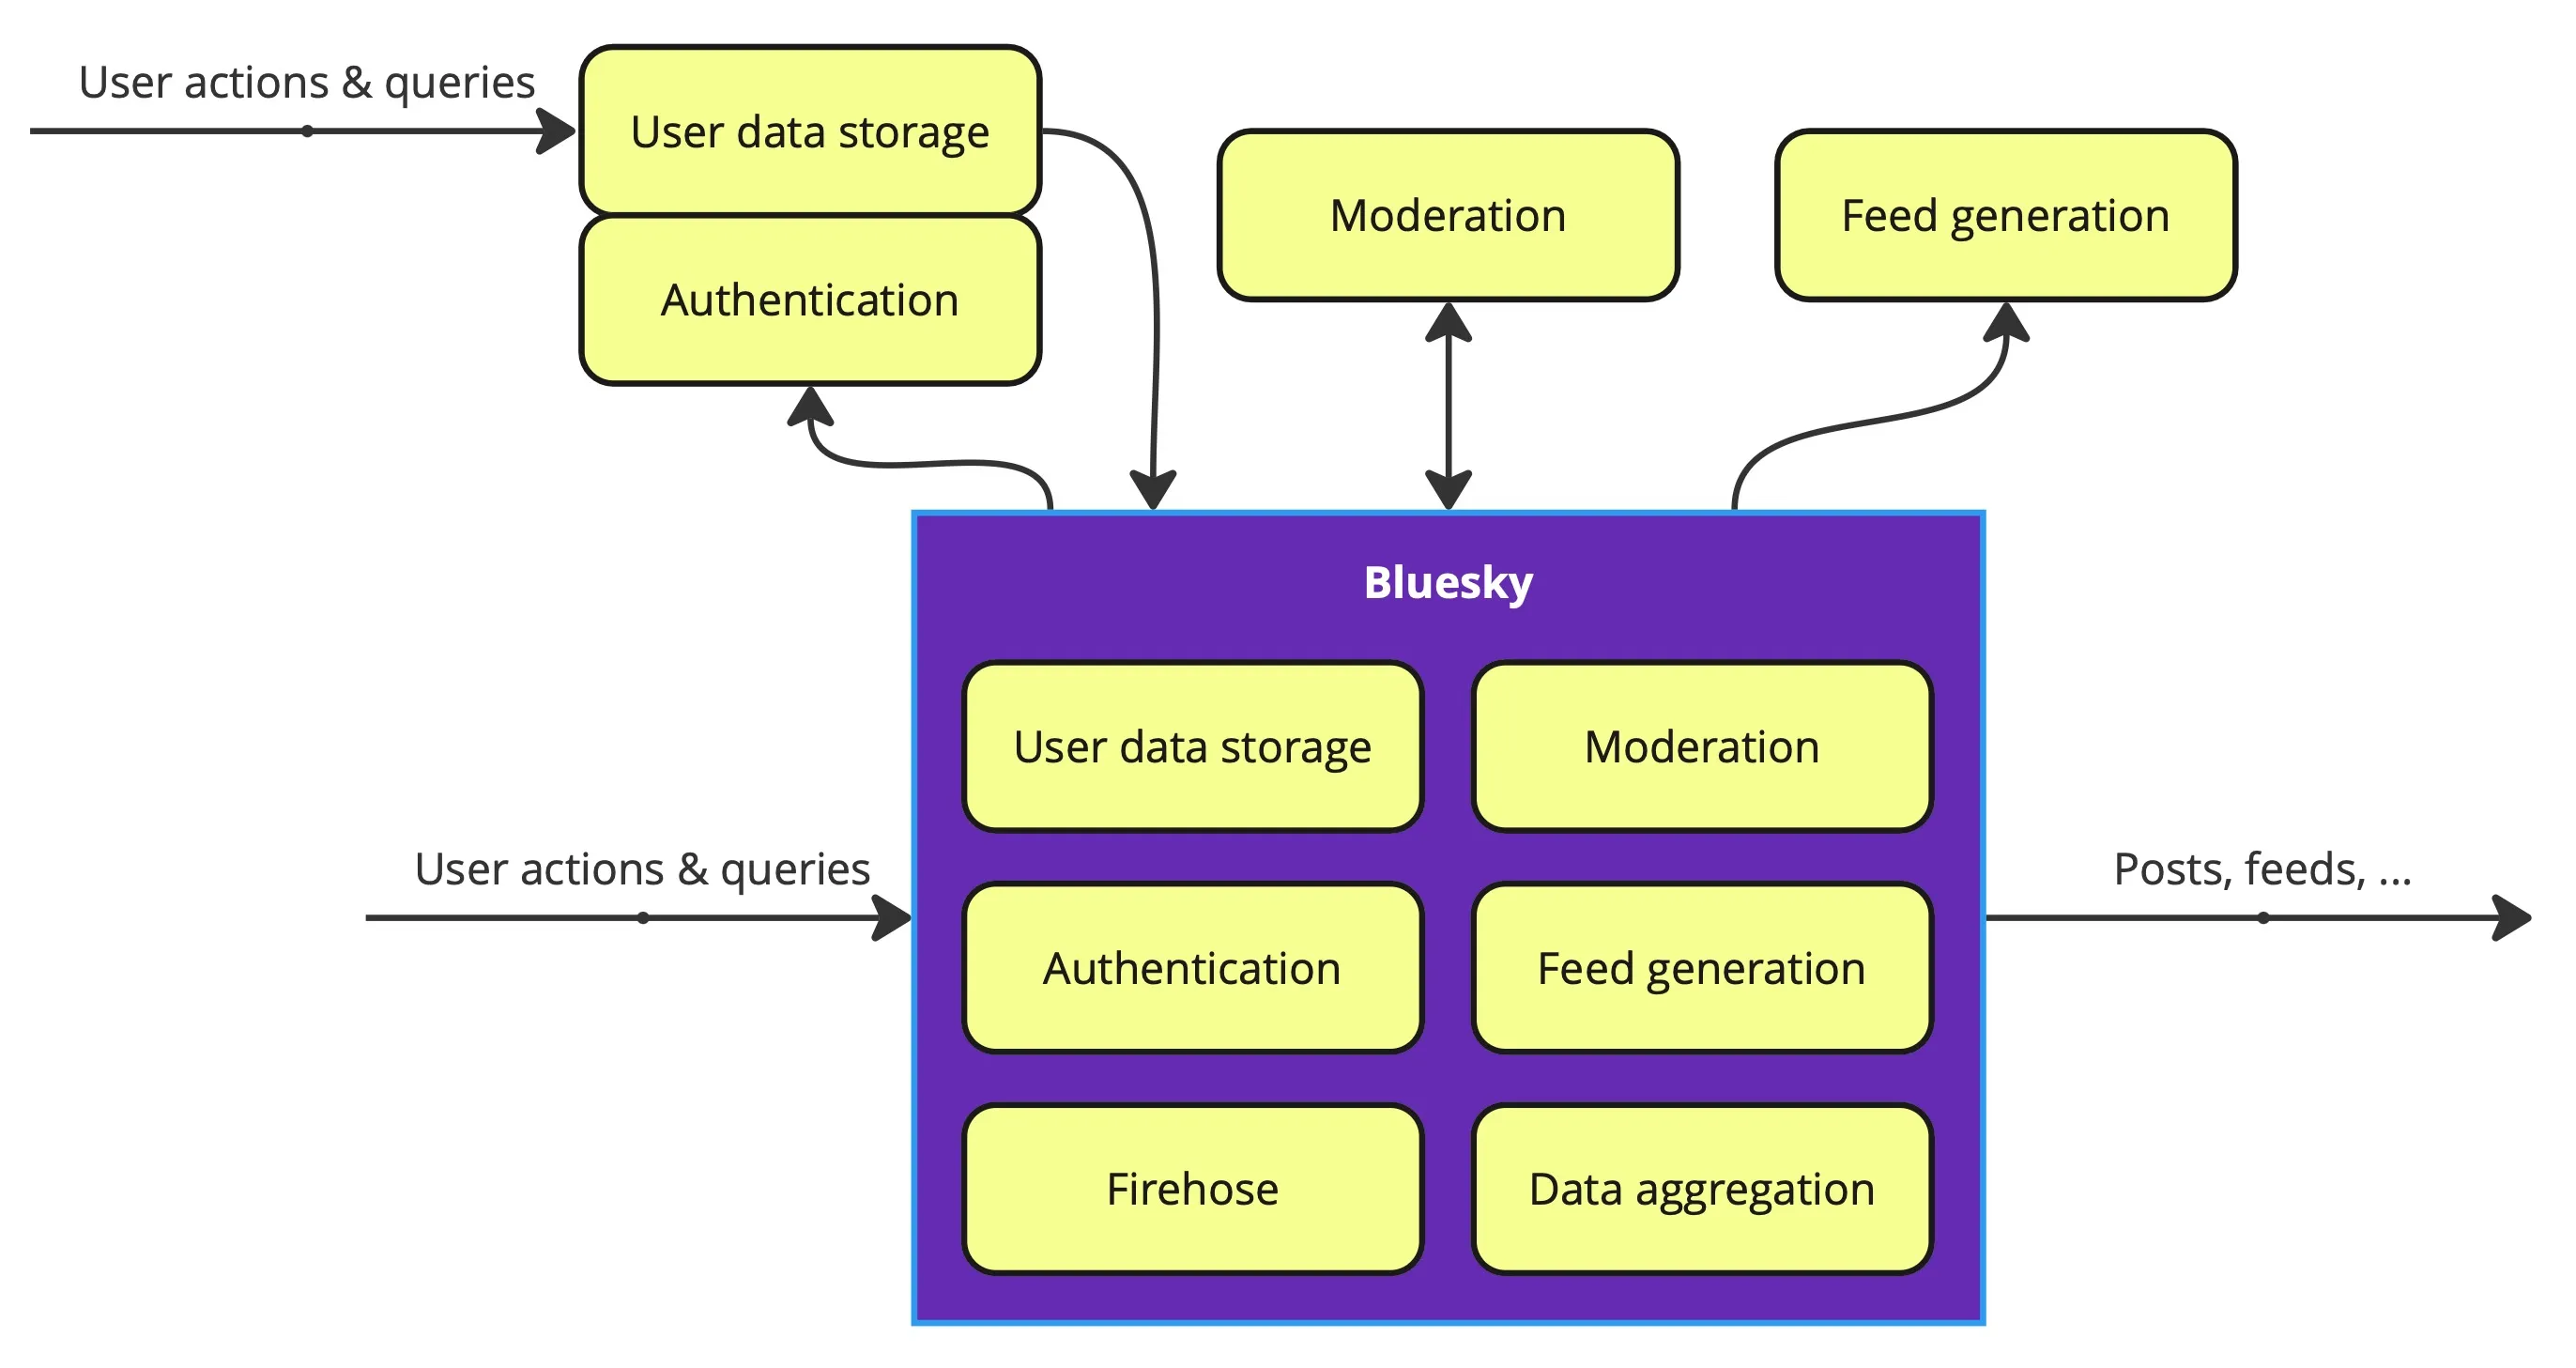
بعبارة أخرى: X مركزية بالكامل، وMastodon لامركزية بالكامل، وBluesky تقع في مكان ما بينهما.
«المنظمة خصم في المستقبل»
هكذا يلخّص فريق Bluesky نهجه: قد يكون القائمون على Bluesky جديرين بالثقة اليوم، لكن لا أحد يعرف ما سيحل بالشركة لاحقًا.
Bluesky شركة ذات منفعة عامة، فالربح ليس هدفها (الوحيد). ومع ذلك هناك أموال رأس المال المغامر، وهناك أشخاص، ما يعني أن الأمور قد تسير في أي اتجاه. وتوضح OpenAI ذلك جيدًا: شركة صارت مفتوحة بالاسم فقط وانتقلت من البحث إلى عمل تجاري ربحي تقليدي إلى حد كبير.
ويظهر هذا التفكير في طريقة بناء Bluesky وتشغيلها. فجميع مكوناتها تقريبًا (باستثناء مكوّن حاسم واحد) مفتوحة المصدر. وكما في حالة خوارزمية X، فهذه خطوة أولى رائعة نحو الشفافية. لكن يمكننا الذهاب إلى أبعد من ذلك واستضافة البنية التحتية لـ Bluesky تقريبًا بالكامل ذاتيًا، إذا توفر لدينا وقت ومال كافيان.
نظرة سريعة على مكونات Bluesky
لنلخّص أجزاء بنية Bluesky، مجمّعة حسب الأدوار التي حددناها سابقًا.
| الدور | الاسم في Bluesky | مفتوح المصدر؟ | تكلفة الاستضافة الذاتية |
|---|---|---|---|
| تخزين بيانات المستخدمين | PDS (Personal Data Server) | نعم | منخفضة |
| المصادقة والتفويض | PDS + خادم PLC (Public Ledger of Credentials) | نعم | منخفضة |
| البث الفوري | Relay | نعم | عالية |
| الإشراف | Labeler | نعم | من منخفضة إلى عالية |
| توليد الخلاصات | Feed generator | نعم | من منخفضة إلى عالية |
| تجميع البيانات | AppView | لا | عالية جدًا |
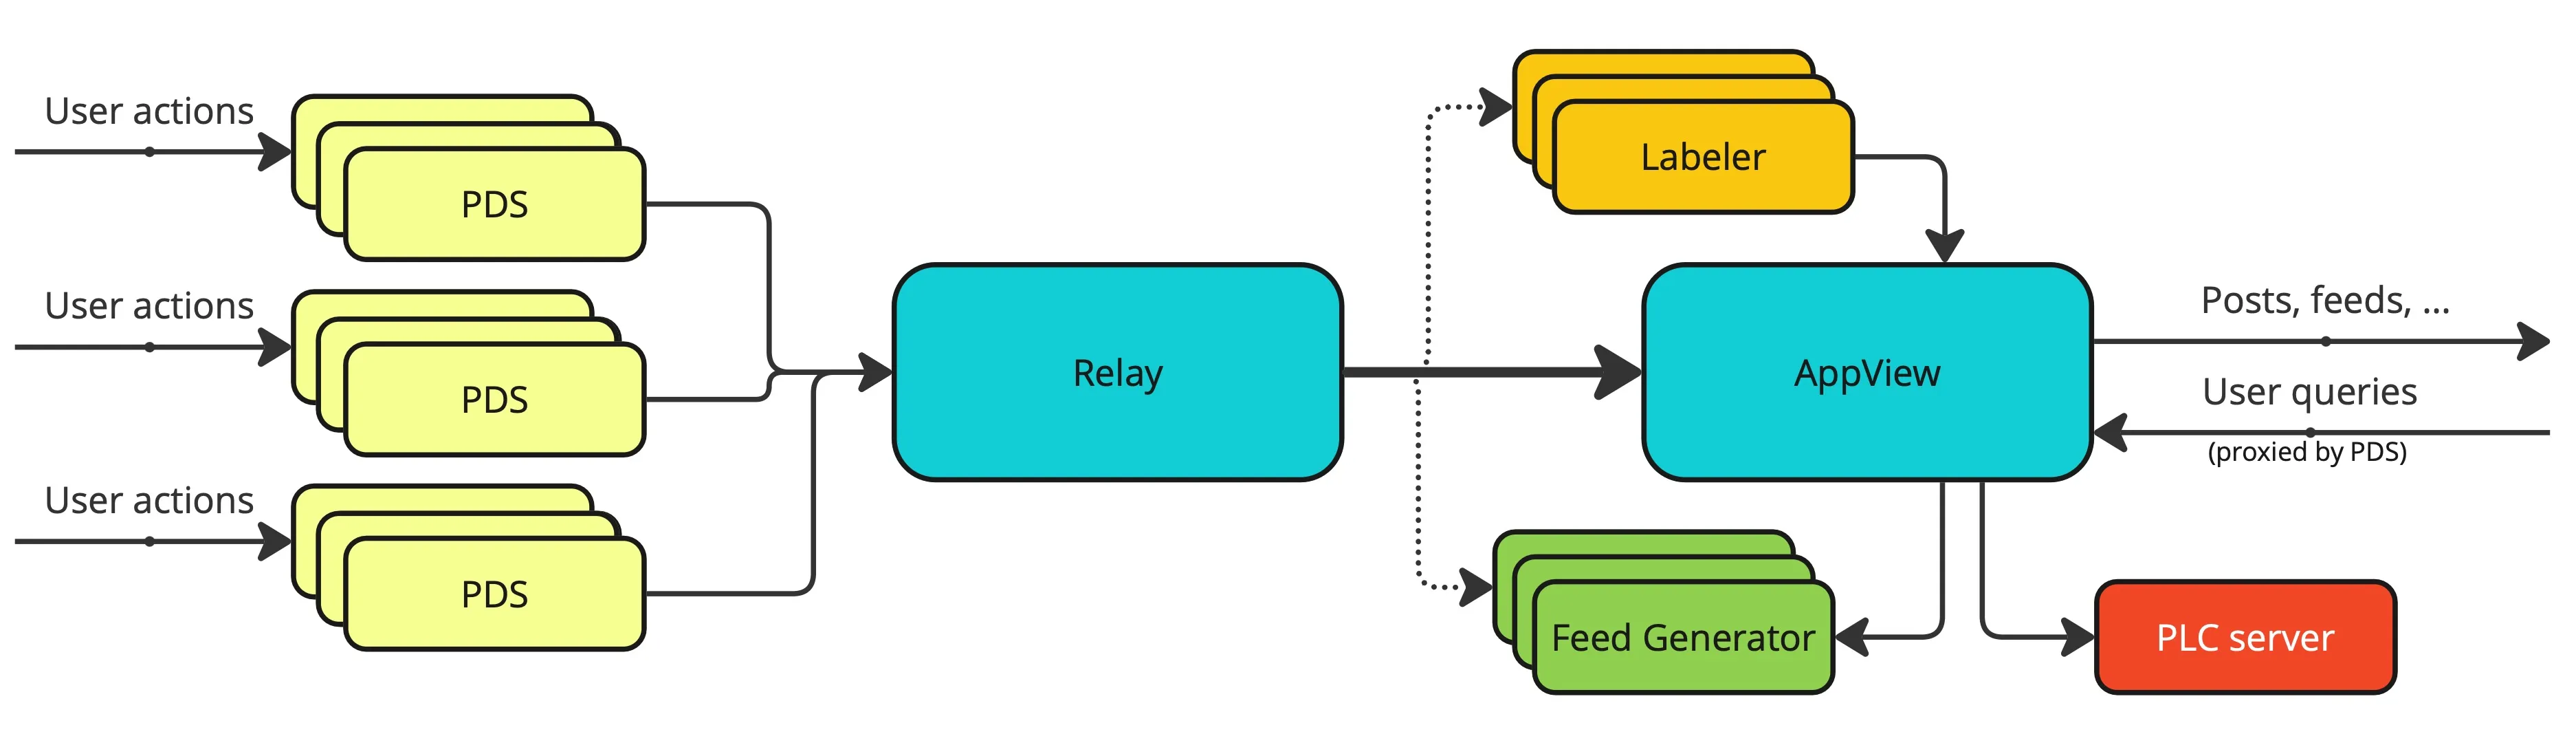
وبشكل مبسّط، تتدفق البيانات هكذا:
تخزين بيانات المستخدمين
سنبدأ بخوادم PDS. هنا تقيم بياناتك: كل نشاطك (العام)، مثل المنشورات التي تكتبها والحسابات التي تتابعها وإعجاباتك وحظرك. ويحتفظ PDS أيضًا بالمفاتيح الخاصة التي توقّع محتواك وتثبت أنك مؤلفه.
أما ما لا يحتفظ به PDS (وهو فرق جوهري عن Mastodon) فهو أي بيانات عن متابعيك أو عما يفعلونه بمنشوراتك؛ كما أن خوادم PDS لا تتخاطب فيما بينها من نظير إلى نظير.
عندما تسجّل في Bluesky، تُوضع على PDS تديره Bluesky. ويفعل معظم المستخدمين ذلك تمامًا. وهذا يعني تحديدًا أن Bluesky تحتفظ بالمفاتيح الخاصة المذكورة أعلاه. فالشركة افتراضيًا تملك السيطرة الكاملة.
ومع ذلك فإن PDS هو أبسط مكوّن للاستضافة الذاتية، وبه يتحقق مبدأ «امتلك بياناتك» عمليًا. فهو رخيص نسبيًا ولا يتطلب صيانة كبيرة. وما لم تنشر (ومعك ربما مجموعة صغيرة تشاركك PDS المستضاف ذاتيًا) بكثافة جنونية، فستكون هذه النسخة خادم ويب منخفض الحركة، يجيب عن طلبات HTTP قليلة ويمرّر البيانات للتجميع.
ومن المهم التأكيد على أن استضافة خادم PDS ذاتيًا أقل تعقيدًا بكثير من تشغيل نسخة Mastodon. ففي Mastodon عليك استضافة المنظومة كاملة (تخزين البيانات والتجميع والبث وغيرها). وهذا يربط هويتك بالنسخة ويزيد تكلفة التشغيل.
أما في Bluesky فتُفصل هذه الأدوار في خدمات منفصلة (على روح «الخدمات المصغّرة» تمامًا)، فيصبح امتلاك بياناتك أسهل بكثير.
والواقع أن خدمات Bluesky التي تديرها Bluesky (الشركة) تستوعب وتجمّع فعلًا البيانات المحفوظة على خوادم PDS المستضافة ذاتيًا. لم أجد أي أرقام عن عدد خوادم PDS المستضافة ذاتيًا، لكنني رأيت أشخاصًا يذكرون أنهم نجحوا في ذلك.
المصادقة والتفويض
الهوية على الويب مشكلة قديمة لا تزال تفتقر إلى جواب جيد حاسم (وربما لن يكون لها واحد أبدًا). ومع ذلك تسلك Bluesky طريقًا مثيرًا للاهتمام بربط الهوية بأسماء النطاقات.
وحجتها أن أسماء النطاقات مفهوم معروف، ومقروء للبشر، ولامركزي إلى حد ما (وإن كانت ICANN تتربع على القمة) – وهذا صحيح ومقنع.
لكن هذا الربط ليس دائمًا: فالتسجيل لا يقيّدك باسم نطاق واحد مدى الحياة. في البداية تحصل على نطاق فرعي [username].bsky.social. ويمكنك تغييره لاحقًا بفضل معرّف وسيط يستند إلى معيار W3C DID (المعرّفات اللامركزية).
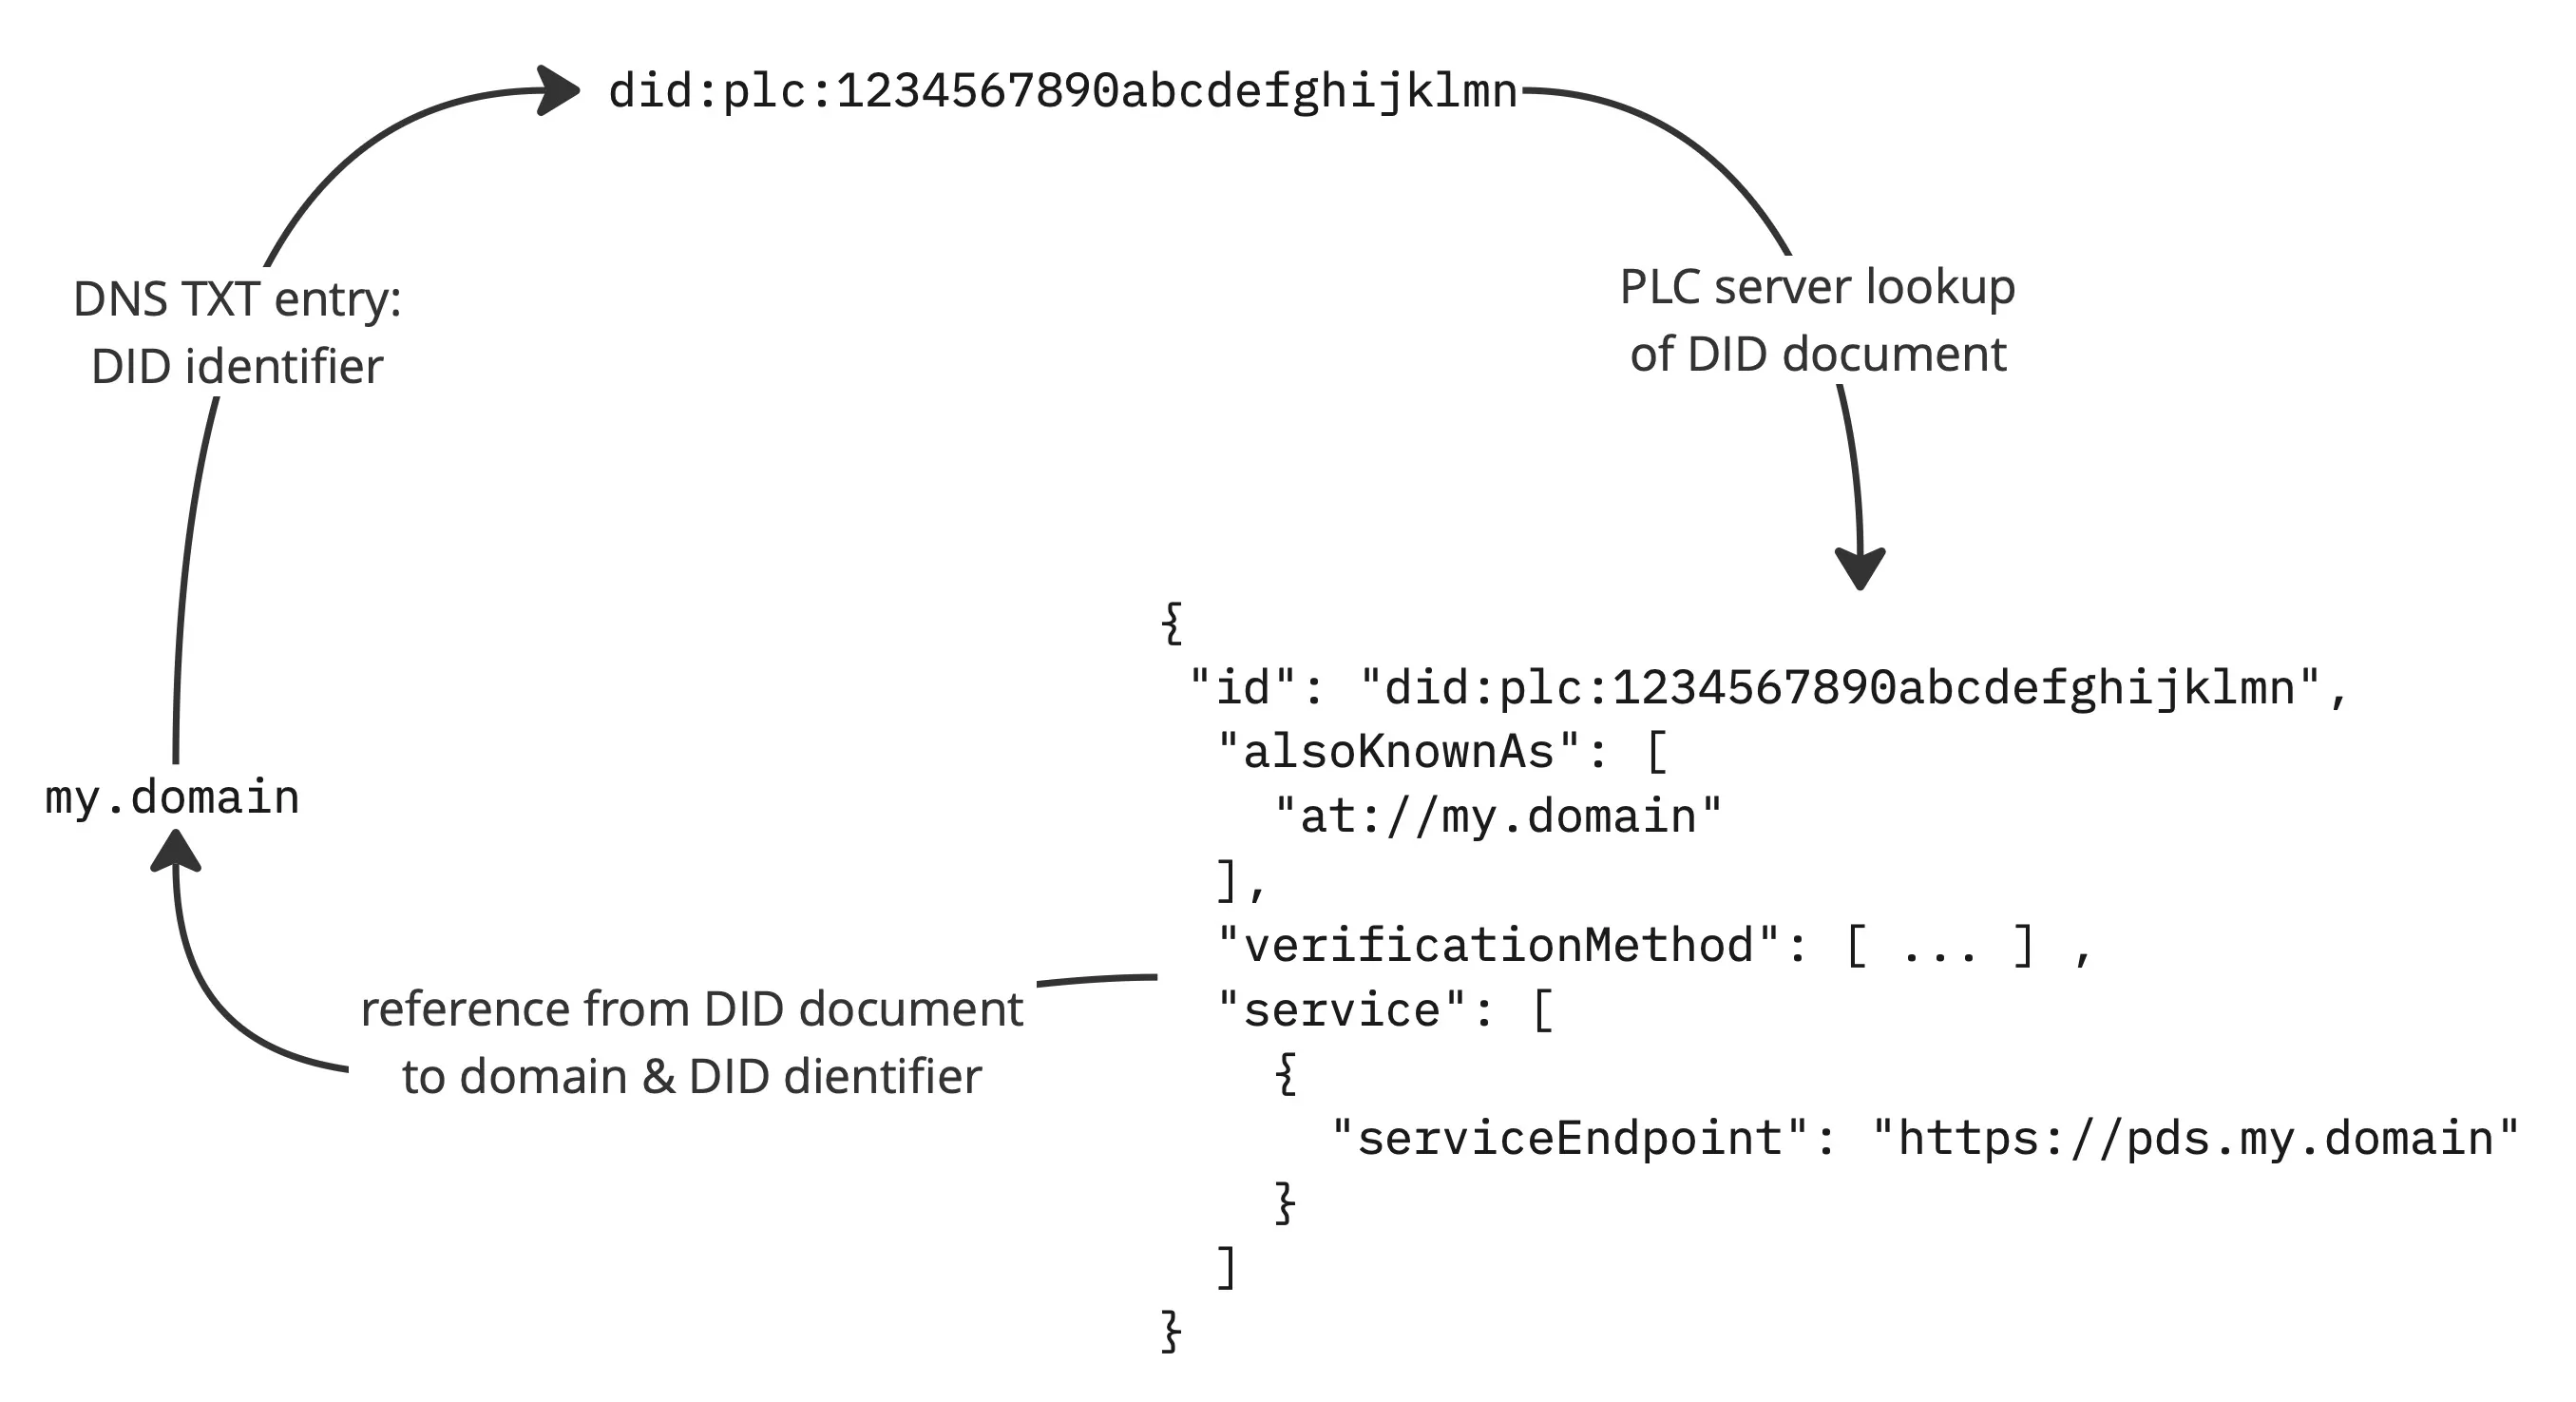
يجب أن يُحلّ اسم نطاقك إلى معرّف DID، إما عبر سجلات DNS وإما عبر طلب https:// إلى نقطة نهاية معروفة (well-known). ثم يُبحث عن هذا المعرّف على خادم PLC (تديره Bluesky) يحتوي على وثيقة DID. ويجب أن تشير وثيقة DID إلى اسم نطاقك؛ ولا تُعدّ الوثيقة صالحة إلا بعد قيام هذا الرابط الدائري. وتحتوي وثيقة DID، من جملة ما تحتويه، على مفتاحك العام (المستخدم للتحقق من التوقيعات) وعنوان خادم PDS الخاص بك.
يمكن أن تتغير وثيقة DID، لكن كل تحديث يجب أن يُوقَّع بمفتاحك الخاص، وهو ما يتطلب الوصول إلى خادم PDS الخاص بك. إضافة إلى ذلك فإن معرّف DID هو تجزئة (hash) للوثيقة الأصلية (الجذرية). ونتيجة لذلك تحصل على سلسلة من تحديثات وثيقة DID يمكن لأي شخص التحقق منها (بالمفاتيح العامة). ويمكنك اعتبارها «بلوكتشين مصغّرة» خاصة بك.
فمثلًا، يُخزَّن معرّف DID مثل did:plc:… كسجل DNS من نوع TXT على نطاقك. وطلبه من دليل PLC يعيد وثيقة DID الحالية، التي تشير بدورها إلى example.com وإلى خادم PDS الذي تديره Bluesky، مثل https://<server>.host.bsky.network. ويرتبط ملفك الشخصي على Bluesky بعد ذلك باسم النطاق هذا.
وبهذه البنية يكون التحول إلى اسم عرض مختلف (اسم نطاق) سهلًا نسبيًا. وهذا صحيح حتى لو فقدت السيطرة على اسم نطاقك القديم – فكل ما تحتاجه «فقط» هو السيطرة على مفتاح التوقيع في PDS، سواء مباشرة أو عبر وصاية Bluesky. وهذا فرق كبير آخر عن Mastodon.
المكوّن المركزي الوحيد ذو الدور المحوري هنا هو خادم PLC الذي تديره Bluesky، والذي يربط معرّفات DID بوثائق DID. يمكن اعتباره نقطة فشل وحيدة، لكن هناك تحفظين مهمين. أولًا، كل البيانات عامة ويمكن التحقق منها باستقلال. فإذا عبث بها أحد، يمكن للمجتمع اكتشاف ذلك سريعًا (وهو ما حدث فعلًا، بحسب ما أُفيد، عندما حُذفت بعض السجلات لأسباب قانونية).
ثانيًا، أي عبث بالسجل العام غير حذف السجلات سيكون من السهل على الأطراف الثالثة اكتشافه (ما دامت Bluesky لا تحتفظ بالمفاتيح الخاصة، وهذا هو الوضع اليوم). فمع أن النظام ليس مثاليًا، فإنه يوفر شفافية جيدة ومجالًا لتحسينات مستقبلية: إضافة خوادم PLC معكوسة، أو تسليم صيانة الدليل العام لجهة مستقلة، أو ربما هذه (أخيرًا!) حالة استخدام مناسبة لبلوكتشين خاصة.
ويلاحظ منتقدو طريقة تعامل Bluesky مع إدارة الهوية (من بين أمور أخرى) أن الحل مركزي لسببين: فهو يعتمد على DNS وعلى نسخة واحدة من خادم PLC. وهذا صحيح – فتصميم Mastodon أكثر لامركزية، لكن بثمن كبير في تجربة المستخدم.
ففي Mastodon تملك هويتك (وخادمك) فعلًا؛ وما دام أحدهم يبيعك الوصول إلى الإنترنت، يمكنك النشر على نسختك (الخاصة) من Mastodon. أما في Bluesky فمن المتصوَّر أن تمنعك حكومة مستقبلية مثلًا من الحصول على اسم نطاق، فتعجز عن الاحتفاظ بهوية على شبكة Bluesky.
البث الفوري
تجمع خدمة Relay البيانات الفورية من كل PDS (عبر WebSockets) وتنشرها كـ «firehose». ومع توسع الشبكة سيزداد هذا البرنامج تعقيدًا وكلفة من حيث الحوسبة والتوزيع وعرض النطاق اللازم لتشغيله.
ثم تستهلك الـ firehose عدة مكونات لاحقة، سنتناولها تاليًا، وهي المسؤولة عن الوظائف الأساسية في Bluesky.
حاليًا تشغّل Bluesky (الشركة) الـ relay الوحيدة، لكن من حيث المبدأ يمكن أن تكون هناك عدة relays. ومن حيث المبدأ أيضًا ستسمح Bluesky لـ relay تابعة لطرف ثالث باستهلاك كل البيانات من خوادم PDS التي تستضيفها. لكن من السهل أيضًا تخيّل أن تفرض Bluesky رسومًا على ذلك (ولو لتغطية تكاليف الخروج egress فقط) أو أن تقطع المنافسين المحتملين عن البيانات.
كل هذا بالطبع تخمين ولا يزال في المستقبل؛ ففي الوقت الحالي تتصرف Bluesky كشركة منفتحة وجديرة بالثقة، لكن علينا أن نتذكر شعار «المنظمة خصم في المستقبل».
Labelers وFeed Generators
من بين مستهلكي الـ firehose خدمتا Labeler وFeed Generator. تُلحق الأولى تسميات بالمنشورات – تحذيرات من المحتوى، أو علامات يضعها المشرفون يدويًا، أو أي شيء آخر. وقد يتم الوسم بواسطة شخص أو بواسطة الذكاء الاصطناعي. ثم يستهلك المكوّن التالي في خط المعالجة، المسؤول عن تجميع البيانات (ويُغطى في القسم التالي)، هذه التسميات.
وبالمثل يستهلك Feed Generator الـ firehose وينتج الخلاصات – وهذه هي «الخوارزمية». فبالنسبة إلى مستخدم معين تبني الخدمة الخلاصة، التي قد تكون ترتيبًا زمنيًا بسيطًا، أو منشورات رائجة، أو منشورات في موضوع محدد، أو حتى مجموعة ثابتة من المنشورات. وهنا أيضًا تعود كيفية تكوين الخلاصة إلى المنفّذ – من اليدوي إلى المدعوم بالذكاء الاصطناعي.
يمكن لهذين المكونين أن يعملا – وهما يعملان فعلًا – باستقلال عن تلك التي تشغّلها Bluesky. تقدم Bluesky بعض labelers الجاهزة (بعضها قابل للضبط وبعضها لا)، لكن يمكنك الاشتراك في غيرها أيضًا. وينطبق الأمر نفسه على feed generators: «Popular With Friends» تشغّلها Bluesky (الشركة)، لكن هناك الكثير غيرها.
بناء Labeler خاص بك أمر بسيط نسبيًا ويتلخص في استضافة خدمة ويب. لكن إذا أصبح الـ labeler الخاص بك شائعًا جدًا فقد تصبح كلفة تشغيله مرتفعة! يمكن العثور على بعض الـ labelers الشائعة الموجودة هنا:
تجميع البيانات
وأخيرًا نصل إلى أكبر المكونات وأهمها: AppView. هنا تُخزَّن البيانات المجمّعة من Relay (وبالتالي من كل PDS) وLabelers وFeed Generators.
مهمة AppView هي تجميع كل البيانات الواردة في ما تراه في النهاية في خلاصة Bluesky وعند فتح المنشورات الفردية. وهنا تُرتَّب المنشورات في سلاسل، وتُحصى الإعجابات وإعادات النشر، ويُطبَّق جزء من الإشراف (وتُطبَّق بعض إعدادات الإشراف الفردية على PDS أيضًا، الذي يعمل وسيطًا proxy عند الوصول إلى الخلاصة). ويحسب AppView كذلك عدد متابعيك – لأن هذه المعلومة موزعة على سجلات خوادم PDS الخاصة بالمتابعين.
وهو أيضًا المكوّن الأكثر كثافة في البيانات والأصعب توسعة. وهنا تدخل قواعد بيانات NoSQL وعناقيد البحث وخطوط البيانات الفورية وما شابهها من تقنيات. وهو حاليًا أيضًا المكوّن الوحيد غير المفتوح المصدر – مع أن هناك خططًا لتغيير ذلك. أو على الأقل لفصل مزيد من الوظائف في خدمات منفصلة، كما حدث مع Labelers وFeed Generators؟
حاليًا تعمل نسخة AppView واحدة فقط. لكن لا شيء يمنعك من بناء نسختك الخاصة! فما دامت هناك Relays تتيح لك استهلاك البيانات، يمكنك بناء واحدة تجمّع البيانات كما تشاء. وتُوصف البنية المثالية لشبكة اتحادية من الخدمات المبنية على بنية Bluesky، مع مشاركين من أطراف ثالثة بكامل الصلاحيات، في الورقة البحثية التي كتبها Martin Kleppmann مع فريق Bluesky:
Mastodon يشبه البريد الإلكتروني وBluesky تشبه الويب
بينما توصف بنية Mastodon عادةً بأنها مستوحاة من البريد الإلكتروني، فإن بنية Bluesky تشبه الويب. تؤدي خوادم PDS دور خوادم الويب الفردية التي تستضيف صفحات الويب. فيمكن لأي شخص تشغيل خادم ويب بعض الصفحات، وبالطريقة نفسها يمكن لأي شخص تشغيل PDS ببعض السجلات (منشورات وإعجابات ومتابعات). أما هل يعرف أحد بوجود خادم الويب/PDS هذا ويستهلك محتواه فمسألة أخرى!
إذن لدينا خوادم PDS (خوادم ويب) ومنشورات (صفحات ويب). فما هي Relays وAppViews إذن؟ إنها Google! أو بدقة أكبر، محركات البحث التي تفهرس محتوى الويب. فكما تجعل Google أو Bing محتواك قابلًا للعثور عليه من العالم، تؤدي Bluesky الشركة دورًا مماثلًا – فهي تفهرس محتوى كل PDS وتجعله عامًا وقابلًا للبحث.
لكن هناك فرقًا كبيرًا واحدًا في الصورة الحالية. فلو ترجمنا تركيبة مكونات Bluesky الحالية إلى مصطلحات الويب، لحصلنا على محرك بحث واحد يفهرس الويب كله وهو يستضيف في الوقت نفسه كل صفحات الويب! إنه وضع مائل بشدة.
إذن، هل تختلف Bluesky عن Twitter؟
من الناحية التقنية، البنية جاهزة لتختلف Bluesky اختلافًا جوهريًا عن Twitter/X. لكن لكي يحدث ذلك فعلًا يجب أن تتضافر مجموعة من العوامل الاجتماعية والتجارية. وأي تقدم هنا لا يمكن إلا بتعاون Bluesky (الشركة) الكامل.
وإحدى الطرق لتقليل المركزية الحالية هي مواصلة فصل ملكية البيانات عن فهرسة البيانات – بمصطلحات الويب، فصل استضافة الويب عن فهرسة الويب. فلن نرغب في إنترنت تسيطر عليه Google بالكامل – ليس لأن Google شريرة، بل من أجل صحة المنظومة فحسب. والأمر نفسه ينطبق هنا.
والمثالي أن تظهر خدمات من أطراف ثالثة بدائل لاستضافة PDS التي تديرها Bluesky. لكن الانتقال بـ PDS من مزوّد إلى آخر يجب أن يكون شبه سهل، ومدمجًا في واجهة تطبيق Bluesky نفسه. ولست متأكدًا أن لدى Bluesky (الشركة) الحافز لفعل ذلك (من منظور تجاري بحت).
علاوة على ذلك، لا يمكننا الحديث عن اللامركزية إلا عندما يكون هناك تطبيقان كبيران على الأقل لـ Relay / AppView. فالوسائل التقنية موجودة، لكن ما جدواها إذا لم يستخدمها أحد؟ ومع ذلك لا يكفي مجرد وجود Relay / AppView آخر: يجب أن تجتذب هذه الخدمة عددًا كبيرًا من المستخدمين لتكون بديلًا حقيقيًا لـ Bluesky – عددًا كبيرًا بما يكفي بحيث لا يمكن تجاهلها ولا يمكن قطع البيانات عنها بضغطة زر من مالك مستقبلي لـ Bluesky.
إنه تحدٍّ للمجتمع، لكنه ليس مستعصيًا. فهناك الكثير من المشاريع مفتوحة المصدر التي تنتظر من يبنيها والكثير من نماذج الأعمال التي تنتظر من يكتشفها، لأن تشغيل خدمة شبيهة بـ Twitter مكلف.
إن تحقيق كل ذلك يتماشى مع هدف Bluesky المسمى «الخروج الموثوق» (credible exit). فالشركة وفريقها يعترفان علنًا بأن الأمور مركزية إلى حد كبير حاليًا، لكن هدف التطوير المعلن هو توفير وسيلة لمغادرة Bluesky مع اصطحاب هويتك وبياناتك، إذا انهارت الشركة.
ما أنجزه فريق Bluesky حتى الآن – تقسيم الوظائف إلى خدمات ذات أدوار محددة بوضوح (PDS وLabeler وFeed Generator وRelay) يمكن أن تعمل باستقلال عن البنية التحتية الرئيسية لـ Bluesky، والوفاء بهذه الوعود – يبعث على الثقة. ومع ذلك علينا أن نتذكر أننا إذا أردنا فعلًا بديلًا أفضل لـ Twitter/X، فيجب أن نكون مستعدين لأن تتعرض الشركة لاستحواذ عدائي بعد 15 عامًا.
الصورة الأكبر
هناك سبب آخر يجعل Bluesky تستحق الاهتمام. فهي مجرد «نمط اجتماعي» واحد وتطبيق واحد مبني على AT Protocol (Authenticated Transfer). وطموحات البروتوكول تتجاوز التدوين المصغّر بكثير: فهو يقدم وسيلة لإنشاء هوية على الإنترنت والحفاظ عليها (DIDs وDNSs) ولنشر بيانات موثّقة على الويب (عبر سجلات PDS الموقّعة).
وكما هو الحال مع الويب، الذي يقوم بناؤه الأساسي على الرابط التشعبي، نحصل هنا على محيط واسع من سجلات AT Proto الموقّعة التي تشير إلى بعضها عبر AT Proto URIs.
وخاصة في عصر الذكاء الاصطناعي التوليدي، قد يكون التحقق من أن شخصًا أو منظمة معينة أنتجت بيانات معينة أثمن من أي وقت مضى.
المصادر
إذا أردت التعمق أكثر في Bluesky، فهذه هي المقالات التي اعتمدت عليها:
- Building Bluesky: a Distributed Social Network: تاريخ موجز لـ Bluesky ومخطط عام لبنيتها
- Inside Bluesky’s Engineering Culture: نظرة على كيفية عمل الهندسة في Bluesky. لا يزال الفريق يضم 15 مهندسًا فقط!
- Bluesky and the AT Protocol – a video overview: Martin Kleppmann نفسه يقدّم Bluesky وAT Protocol الذي بُنيت عليه
- Bluesky and the AT Protocol: Usable Decentralized Social Media: الورقة البحثية المشار إليها أعلاه
- How decentralized is Bluesky really?: نقد معمّق من مطوّر ActivityPub (البروتوكول الذي يستخدمه Mastodon)، يدقق في ادعاءات Bluesky حول اللامركزية والاتحاد
- Reply on Bluesky and Decentralization: ردّ على المقال أعلاه من مطوّر AT Protocol، يقدم منظورًا مختلفًا حول اللامركزية والاتحاد
- Progress on atproto Values and Value Proposition: المبادئ التي توجه تطوير Bluesky ومدى التقدم في تنفيذها