Ինչպես է Bluesky-ի ապակենտրոնացված ճարտարապետությունը համեմատվում Mastodon-ի և Twitter/X-ի հետ
Տեսեք, թե որ կողմերն են կարող Bluesky-ին հստակորեն առանձնացնել մրցակիցներից։
Այժմ մենք ականատես ենք Twitter/X-ից օգտատերերի երկրորդ զանգվածային հեռացմանը։ Առաջին անգամ Fediverse-ը, որն առավել հայտնի է իր ամենապոպուլյար իրականացմամբ՝ Mastodon-ով, օգտատերերի հսկայական հոսք ստացավ։ Այս անգամ ժողովրդականության թագը վերցնողը Bluesky-ն է, որը ամեն օր ստանում է մինչև մեկ միլիոն նոր գրանցում (!)։
Երկու տարի առաջ մենք ուսումնասիրեցինք Mastodon-ի ճարտարապետությունը և նշեցինք մի քանի դժվարություն, որոնց ցանցը կարող է բախվել մասշտաբավորման ժամանակ։ Բնական հաջորդ քայլը Bluesky-ին ավելի ուշադիր նայելն է։
Այս պահին ցանցը գրեթե ամբողջությամբ կենտրոնացված է. առաջին հայացքից այն շատ չի տարբերվում Twitter/X-ից։ Գործնականում բոլոր ծառայությունները գործարկում է մեկ ընկերություն։ Սակայն Bluesky-ը պնդում է, որ իր ճարտարապետությունը ապակենտրոնացված է։ Հենց դրա վրա էլ կկենտրոնանանք՝ այն մասերի, որոնք կարող են Bluesky-ին հստակորեն առանձնացնել մրցակիցներից։
Արդյո՞ք Bluesky-ը իր հիմքում կառուցված է այնպես, որ ապահովի, որ ցանցը 15 տարի հետո չդառնա X-ի նման։ Թե՞ մենք պարզապես մի ցանցը փոխում ենք մյուսով՝ այլ կառավարման ներքո (թեև այդ խորշը արդեն զբաղեցնում է Threads-ը)։
Bluesky-ի ծագումը
Ընկերությունը ստեղծվել է 2021 թվականին բավականին անսովոր ձևով՝ հենց Twitter-ի կողմից տրամադրված 13 մլն դոլարի առանց պայմանների դրամաշնորհի աջակցությամբ։ Այն, որ Bluesky-ն այժմ դիտվում է որպես X-ի այլընտրանք, կարող է հեգնական հնչել, կամ գուցե դա սկզբից եղել է այն ժամանակվա Twitter-ի գլխավոր տնօրեն Ջեք Դորսիի մտադրությունը։ Գուցե երբեք չիմանանք։
Հիմքում ընկած տեխնոլոգիայի վրա աշխատանքը սկսվել է ավելի վաղ՝ 2019 թվականին, որպես արձագանք հետևյալ թվիթի.
Գերգելի Օրոշի երկմասանի շարքը նկարագրում է ընկերության վաղ օրերը, մշակման մշակույթը և այն, թե ինչպես է զարգացել ճարտարապետությունը։
Այսօր մեր օգտագործած Bluesky-ը մշակվում է 2022 թվականից. 2023-ին մուտքը հնարավոր էր միայն հրավերով, իսկ հանրությանը այն բացվեց միայն այս տարի։ Այսպիսով, նախագիծը և դրա կոդային բազան դեռ շատ երիտասարդ են և արագ փոփոխվում են։ Նոր հնարավորություններ արագ թողարկելը, սակայն, կարող է դժվար լինել։ Օգտատերերի վերջին հոսքը հաշվի առնելով՝ ենթադրում եմ, որ ջանքերի մեծ մասն այժմ գնում է մասշտաբավորմանը, այլ ոչ թե հավելվածի կամ արձանագրության զարգացմանը։ Բայց մյուս կողմից՝ այսպիսի մասշտաբավորման խնդիրներն այն են, ինչի մասին երազում է ամեն ստարտափ։
Ինչ է պահանջվում սոցիալական ցանց կառուցելու համար
Եթե որոշեք զրոյից նոր միկրոբլոգինգի հարթակ ստեղծել, իրականացումը պետք է անդրադառնա մի քանի ոլորտների։
Իհարկե, համակարգը կարելի է բաժանել տարբեր ձևերով, բայց քանի որ մեր թեման Bluesky-ն է, կհետևենք նրա մոտեցմանը։ Ուստի վերին մակարդակի բաղադրիչները պետք է ընդգրկեն հետևյալը.
- օգտատերերի տվյալների պահպանում. այն ամենը, ինչ օգտատերերը ստեղծում են (գրառումներ, լայքեր, հետևումներ)
- նույնականացում և թույլտվություն. ինչպես ենք ծառայությանը ապացուցում, որ «դա իսկապես մենք ենք», մեր հավատարմագրերը և այն որոշելու միջոցները, թե համակարգում ինչ կարող ենք անել և ինչ՝ ոչ
- նոր բովանդակության իրական ժամանակի հոսք. «firehose»-ը, որը թույլ է տալիս անմիջապես մշակել ամենավերջին գրառումները
- մոդերացիա. օրենքը դա պահանջում է, բայց նաև օգտատերերն են պահանջում. ոմանք չեն ուզում տեսնել բովանդակության ամբողջ կատեգորիաներ, իսկ որոշ բովանդակություն պարզապես անօրինական է
- լենտայի ձևավորում. ի՞նչ է հայտնվում ձեր լենտայի վերևում։ Դա ամենազոր «Ալգորիթմն» է, որը իբր ամեն ինչի վրա ազդում է, ընտրությունների վրա էլ
- տվյալների ագրեգացիա. սոցիալական ցանցում գրառում ցուցադրելը կարող է աննշան թվալ, բայց լայքերը, ռեպոստերը, ներգրավվածությունը և այլն պետք է հաշվվեն
X-ը, Mastodon-ը, Threads-ը և Bluesky-ը բոլորը իրականացնում են սրանք, բայց բավականին տարբեր ձևերով։
Ինչպես է կառուցված X-ը
Երբ X-ի ճարտարապետությանը նայում ենք կենտրոնացման տեսանկյունից, դիագրամը բավականին պարզ է.
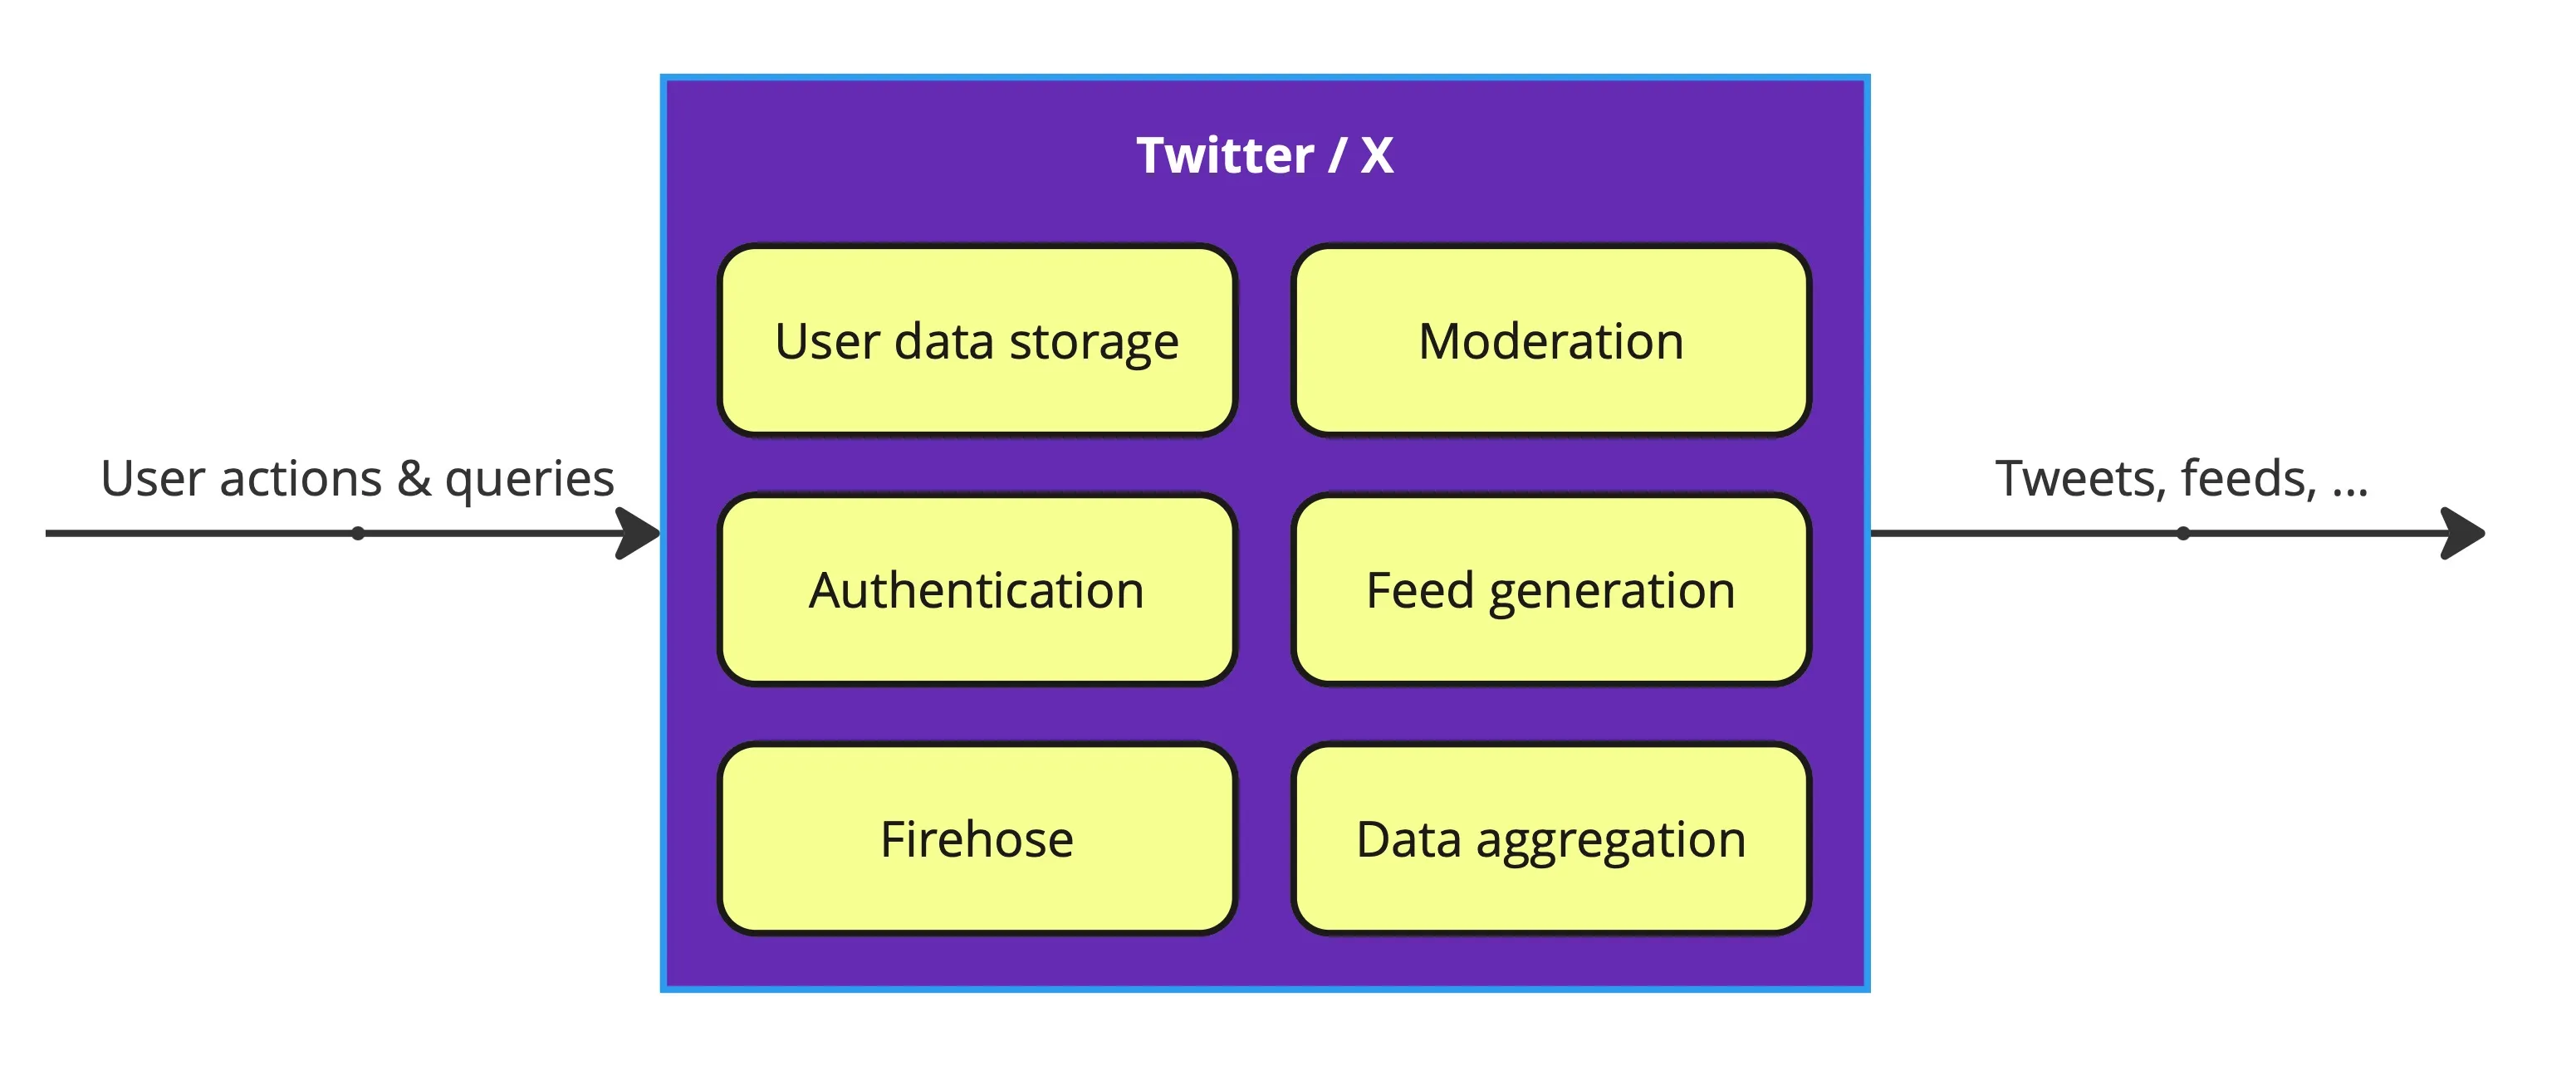
X-ը լիովին կենտրոնացված է։ Իհարկե, այս պարզ «X» արկղի ետևում թաքնված է հսկայական բարդություն։ Ցանցի մշակած (կամ մշակած) տվյալների ծավալների հետ (բավականին հաջողությամբ) համընթաց քայլելու համար Twitter-ի ինժեներներին անհրաժեշտ էր լուծել և հաճախ գյուտարարել ծրագրային ապահովման մասշտաբավորման բոլորովին նոր եղանակներ։
Այդուհանդերձ, X-ը լիակատար վերահսկողություն ունի ձեր տվյալների, X-ում ձեր ինքնության, բովանդակության մոդերացիայի (այժմ թեժ թեմա) և լենտայում դրա ցուցադրման վրա։ «Ալգորիթմը» մասամբ բաց կոդով է. սա օգնում է թափանցիկությանը, բայց ձեզ մնում է միայն ապրել այդ գիտելիքի հետ՝ դրա աշխատանքի վրա ազդելու փոքր հնարավորությամբ (եթե, իհարկե, Իլոնի մտերիմ ընկերը չեք)։
Այսպիսով, X-ը մոնոլիտ է։ Կա՞ ավելի լավ ճանապարհ։
Ինչպես է կառուցված Mastodon-ը
Մեր բարձր մակարդակի, կենտրոնացման վրա կենտրոնացած ճարտարապետական տեսանկյունից Mastodon/Fediverse ցանցը մոտավորապես այսպիսի տեսք ունի.
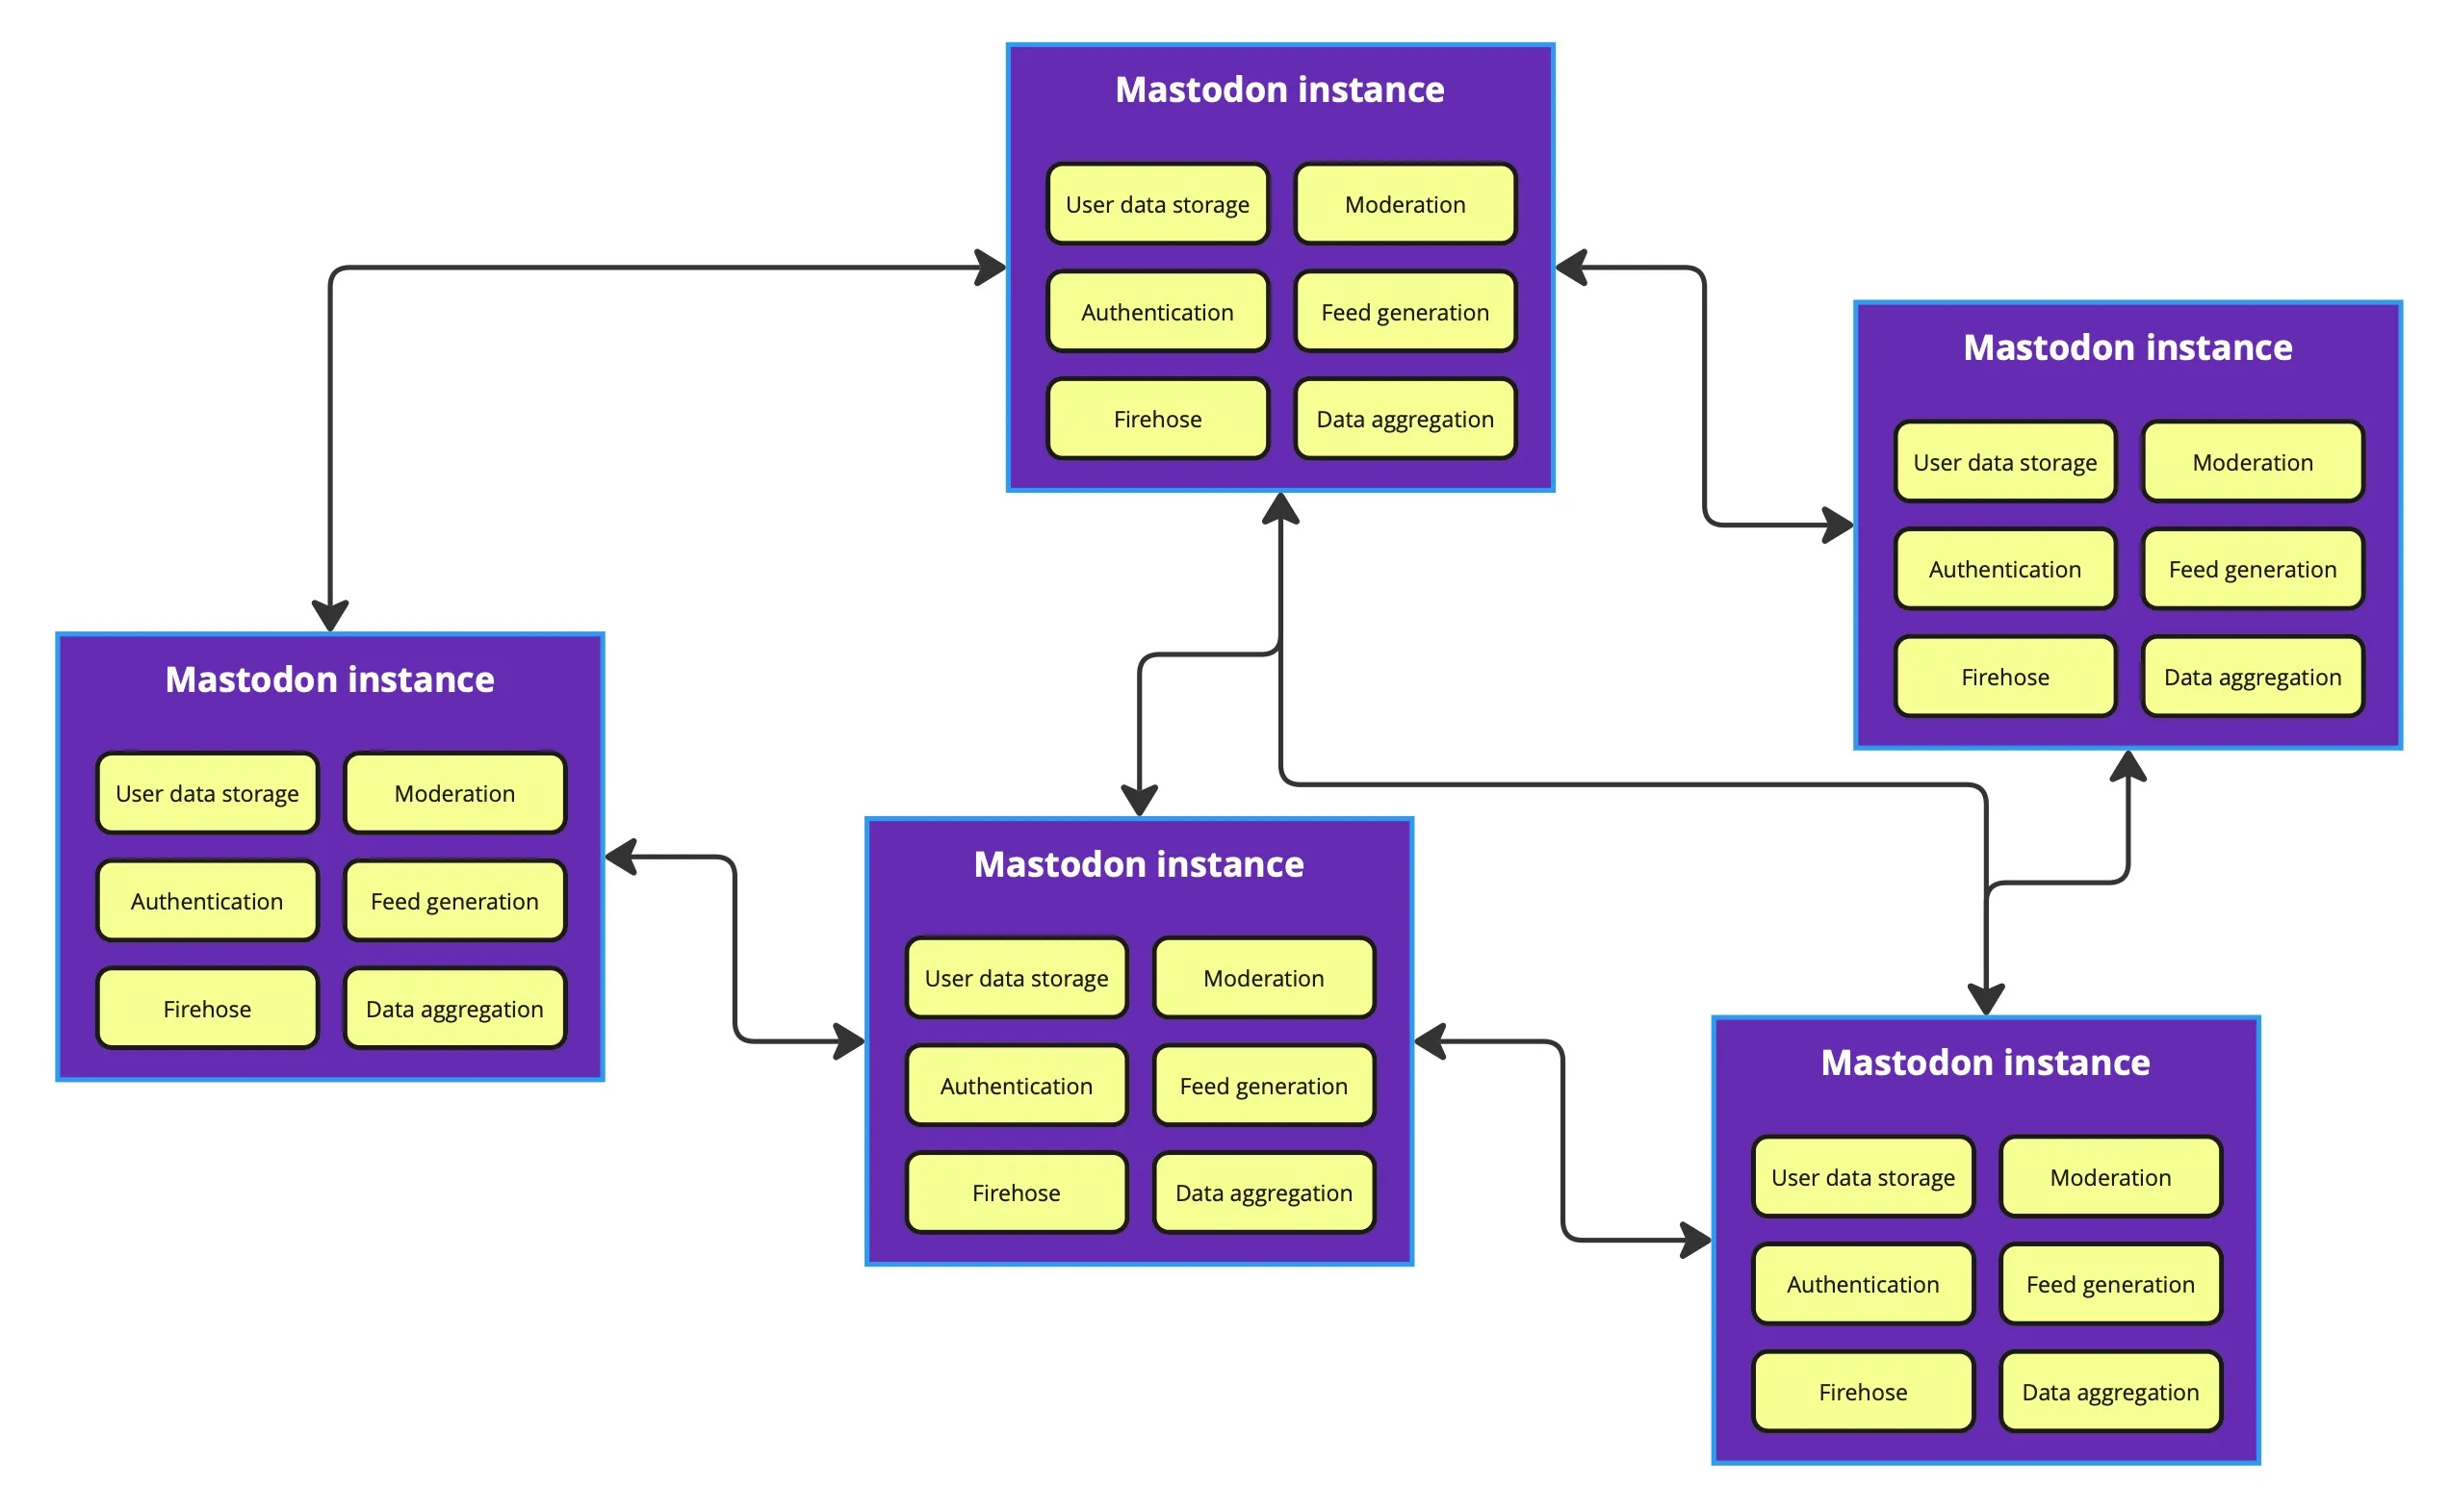
Mastodon-ի յուրաքանչյուր ինստանս, այսպես ասած, առանձին աշխարհ է։ Սերվերի ադմինիստրատորը, հետևաբար և սերվերի ծրագրային ապահովումը, սահմանում է մասնակցության կանոնները և որոշում, թե ինչպես է կառուցվում լենտան (լռելյայն «Ալգորիթմ» ընդհանրապես չկա, միայն գրառումների ժամանակագրական ցանկ)։ Սերվերի ինստանսը պահում է օգտատերերի հավատարմագրերը, գրառումները և փոխազդեցությունները, զբաղվում է մոդերացիայով և հարցումներով (տվյալների ագրեգացիա)՝ ամեն ինչ միասին փաթեթավորված։
Fediverse-ի ճարտարապետությունը հաճախ համեմատում են էլ. փոստի հետ, որտեղ ձեր էլ. փոստի մատակարարը (Mastodon սերվերը) պահում է ձեր նամակները (գրառումները)։ Հաղորդակցությունը տեղի է ունենում peer-to-peer. առաքումը ոչ մի կենտրոնական փոստատուն չի վարում։ Սա հիանալի աշխատում է էլ. փոստի համար, բայց սոցիալական ցանցի համար բարդացնում է տվյալների ագրեգացիան. գրառման վիճակի մասին մեկ ընդհանուր գլոբալ պատկեր գոյություն չունի, իսկ այդ վիճակը ներառում է պատասխանները, «ֆավորիտները» և բուստերը։
Էլ. փոստի նման ճարտարապետությունը ուղիղ տանում է դեպի օգտագործելիության խնդիրներ. օրինակ, տարբեր սերվերների վրա հաշիվներ ունեցող երկու օգտատեր կարող են նույն գրառման տակ տարբեր պատասխանների շղթաներ տեսնել։ Ապակենտրոնացումը իր գինն ունի։
Էլ. փոստի մասին խոսելով՝ այն ապակենտրոնացման հաջողության պատմություն է, և Mastodon-ը փորձում է գնալ նրա հետքերով։ Ինչպես էլ. փոստի որոշ մատակարարներ հսկայական են, այնպես էլ Mastodon-ի որոշ ինստանսներ անհամաչափ մեծ են (ամենամեծը mastodon.social-ն է)։ Այդուհանդերձ, ցանցում օգտատերերը բաշխված են բազմաթիվ սերվերների միջև։ Սա ևս Mastodon-ի հաղթանակն է.
(մենք էլ ունենք մեր սեփական ինստանսը։)
Այս ճարտարապետությունը որոշ չափով կապում է սերվերին, ինչը հաճախ նշվում է որպես Mastodon-ի դիզայնի թույլ կողմ. ձեր ինքնությունը կապված է սերվերի հետ, և մյուսին տեղափոխվելը դժվար է։ Սկզբնական սերվերի համագործակցությունից դուրս դա կարող է նույնիսկ անհնար լինել։ Ուստի ձեր Mastodon սերվերն ընտրեք զգուշությամբ։
Ինչպես է կառուցված Bluesky-ը
Վերջապես անցնենք հենց Bluesky-ին։ Bluesky-ի ճարտարապետությանը կարելի է նայել երկու կերպ. ինչպես այն օգտագործվում է այսօր և ինչպես կարող է օգտագործվել ապագայում։
Ինչ վերաբերում է այսօրվա Bluesky-ին, օգտատերերի 99%-ի համար կենտրոնացման վրա կենտրոնացած դիագրամը բավականին ծանոթ տեսք կունենա.
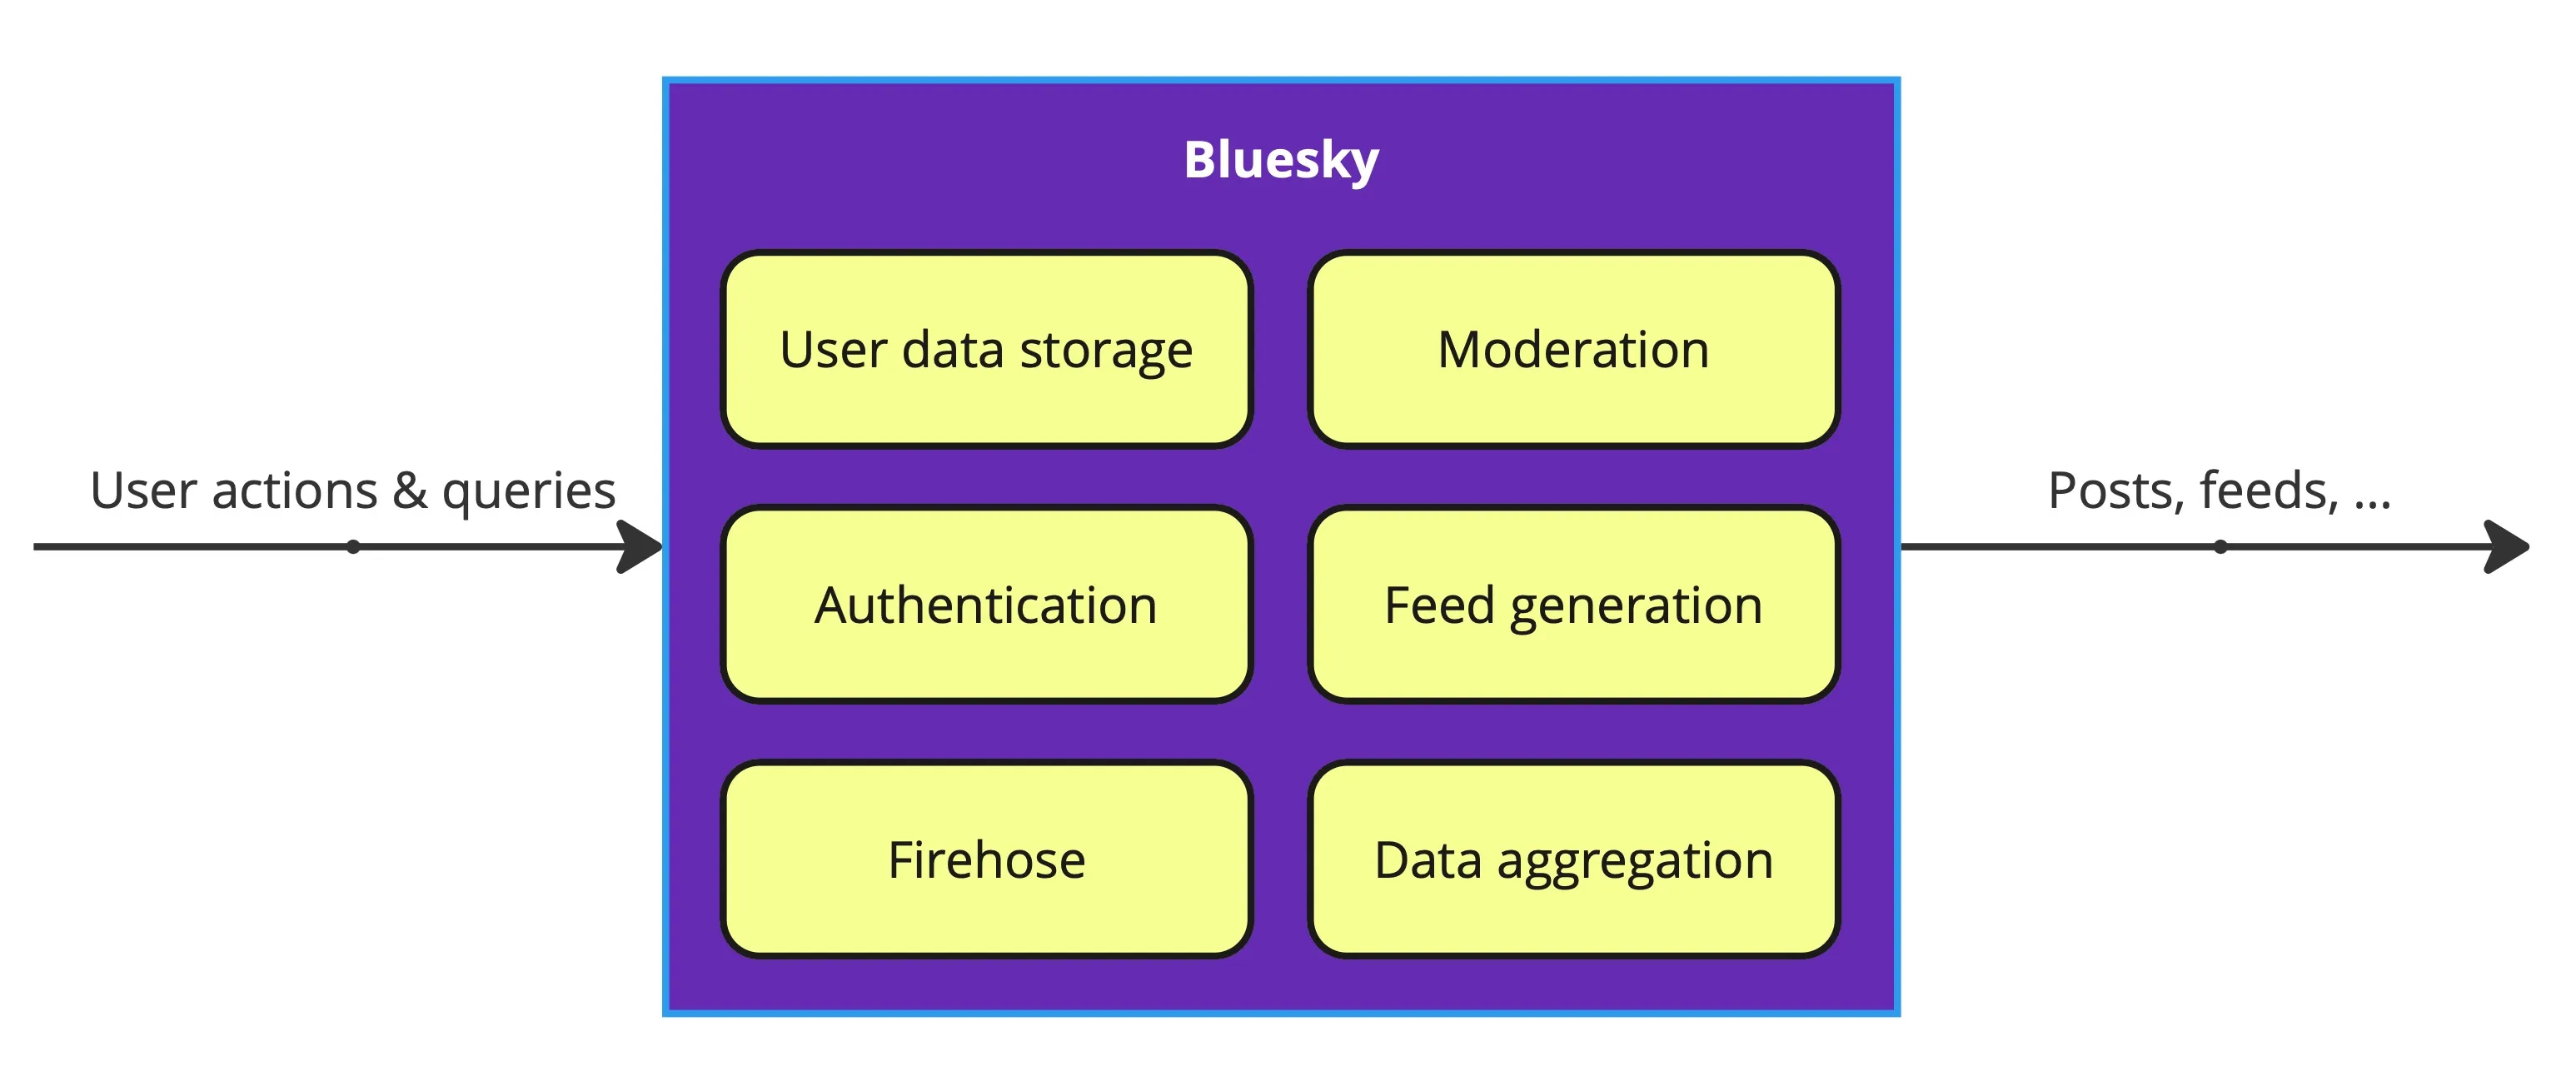
Այլ կերպ ասած՝ Bluesky-ը (ընկերությունը) վերահսկում է ձեր տվյալները, ինքնությունը, լենտայի ձևավորումը և տվյալների ագրեգացիան։ Եթե այն անջատեր սնուցումը, գրեթե ամբողջ ցանցը կվերանար։
Մեկ կարևոր վերապահում. ձեր տվյալների արխիվը կարող է պահպանվել, քանի որ Bluesky-ում ամբողջ ակտիվությունը հրապարակային է և հավանաբար արդեն քերված է։ Սակայն դուք չեք կարողանա վերականգնել ձեր ինքնությունը և շարունակել գրառումներ անել այլ տեղ։ Արդարության համար նշենք, որ նույնը վերաբերում է նաև այն դեպքին, եթե ձեր Mastodon ինստանսը վերանա (կամ X-ը, ինչ վերաբերում է այդ հարցին)։
Սակայն ներածության մեջ մենք հարցրինք՝ կա՞ արդյոք Bluesky-ի ճարտարապետության մեջ որևէ բան, որը նրան ավելի դիմացկուն է դարձնում թշնամական զավթումների նկատմամբ և տարբերում է X-ից կամ Threads-ից։
Այստեղ է, որ կարևոր է այդ 1%-ը (իրական թիվը հավանաբար ավելի փոքր է. ճշգրիտ թվեր չունեմ)։ Bluesky-ի ճարտարապետությունը թույլ է տալիս, գուցե նույնիսկ խրախուսում է ապակենտրոնացումը։ Այն դեռ լայնորեն այդպես չի օգտագործվում, բայց ներուժը կա։
Վերանայված ճարտարապետական դիագրամը, որն արտացոլում է BlueSky ամբողջ ցանցն այնպես, ինչպես այն աշխատում է այսօր (այսինքն՝ ներառյալ անկախ աշխատող ծառայությունները), ավելի շատ այսպիսին կլիներ.
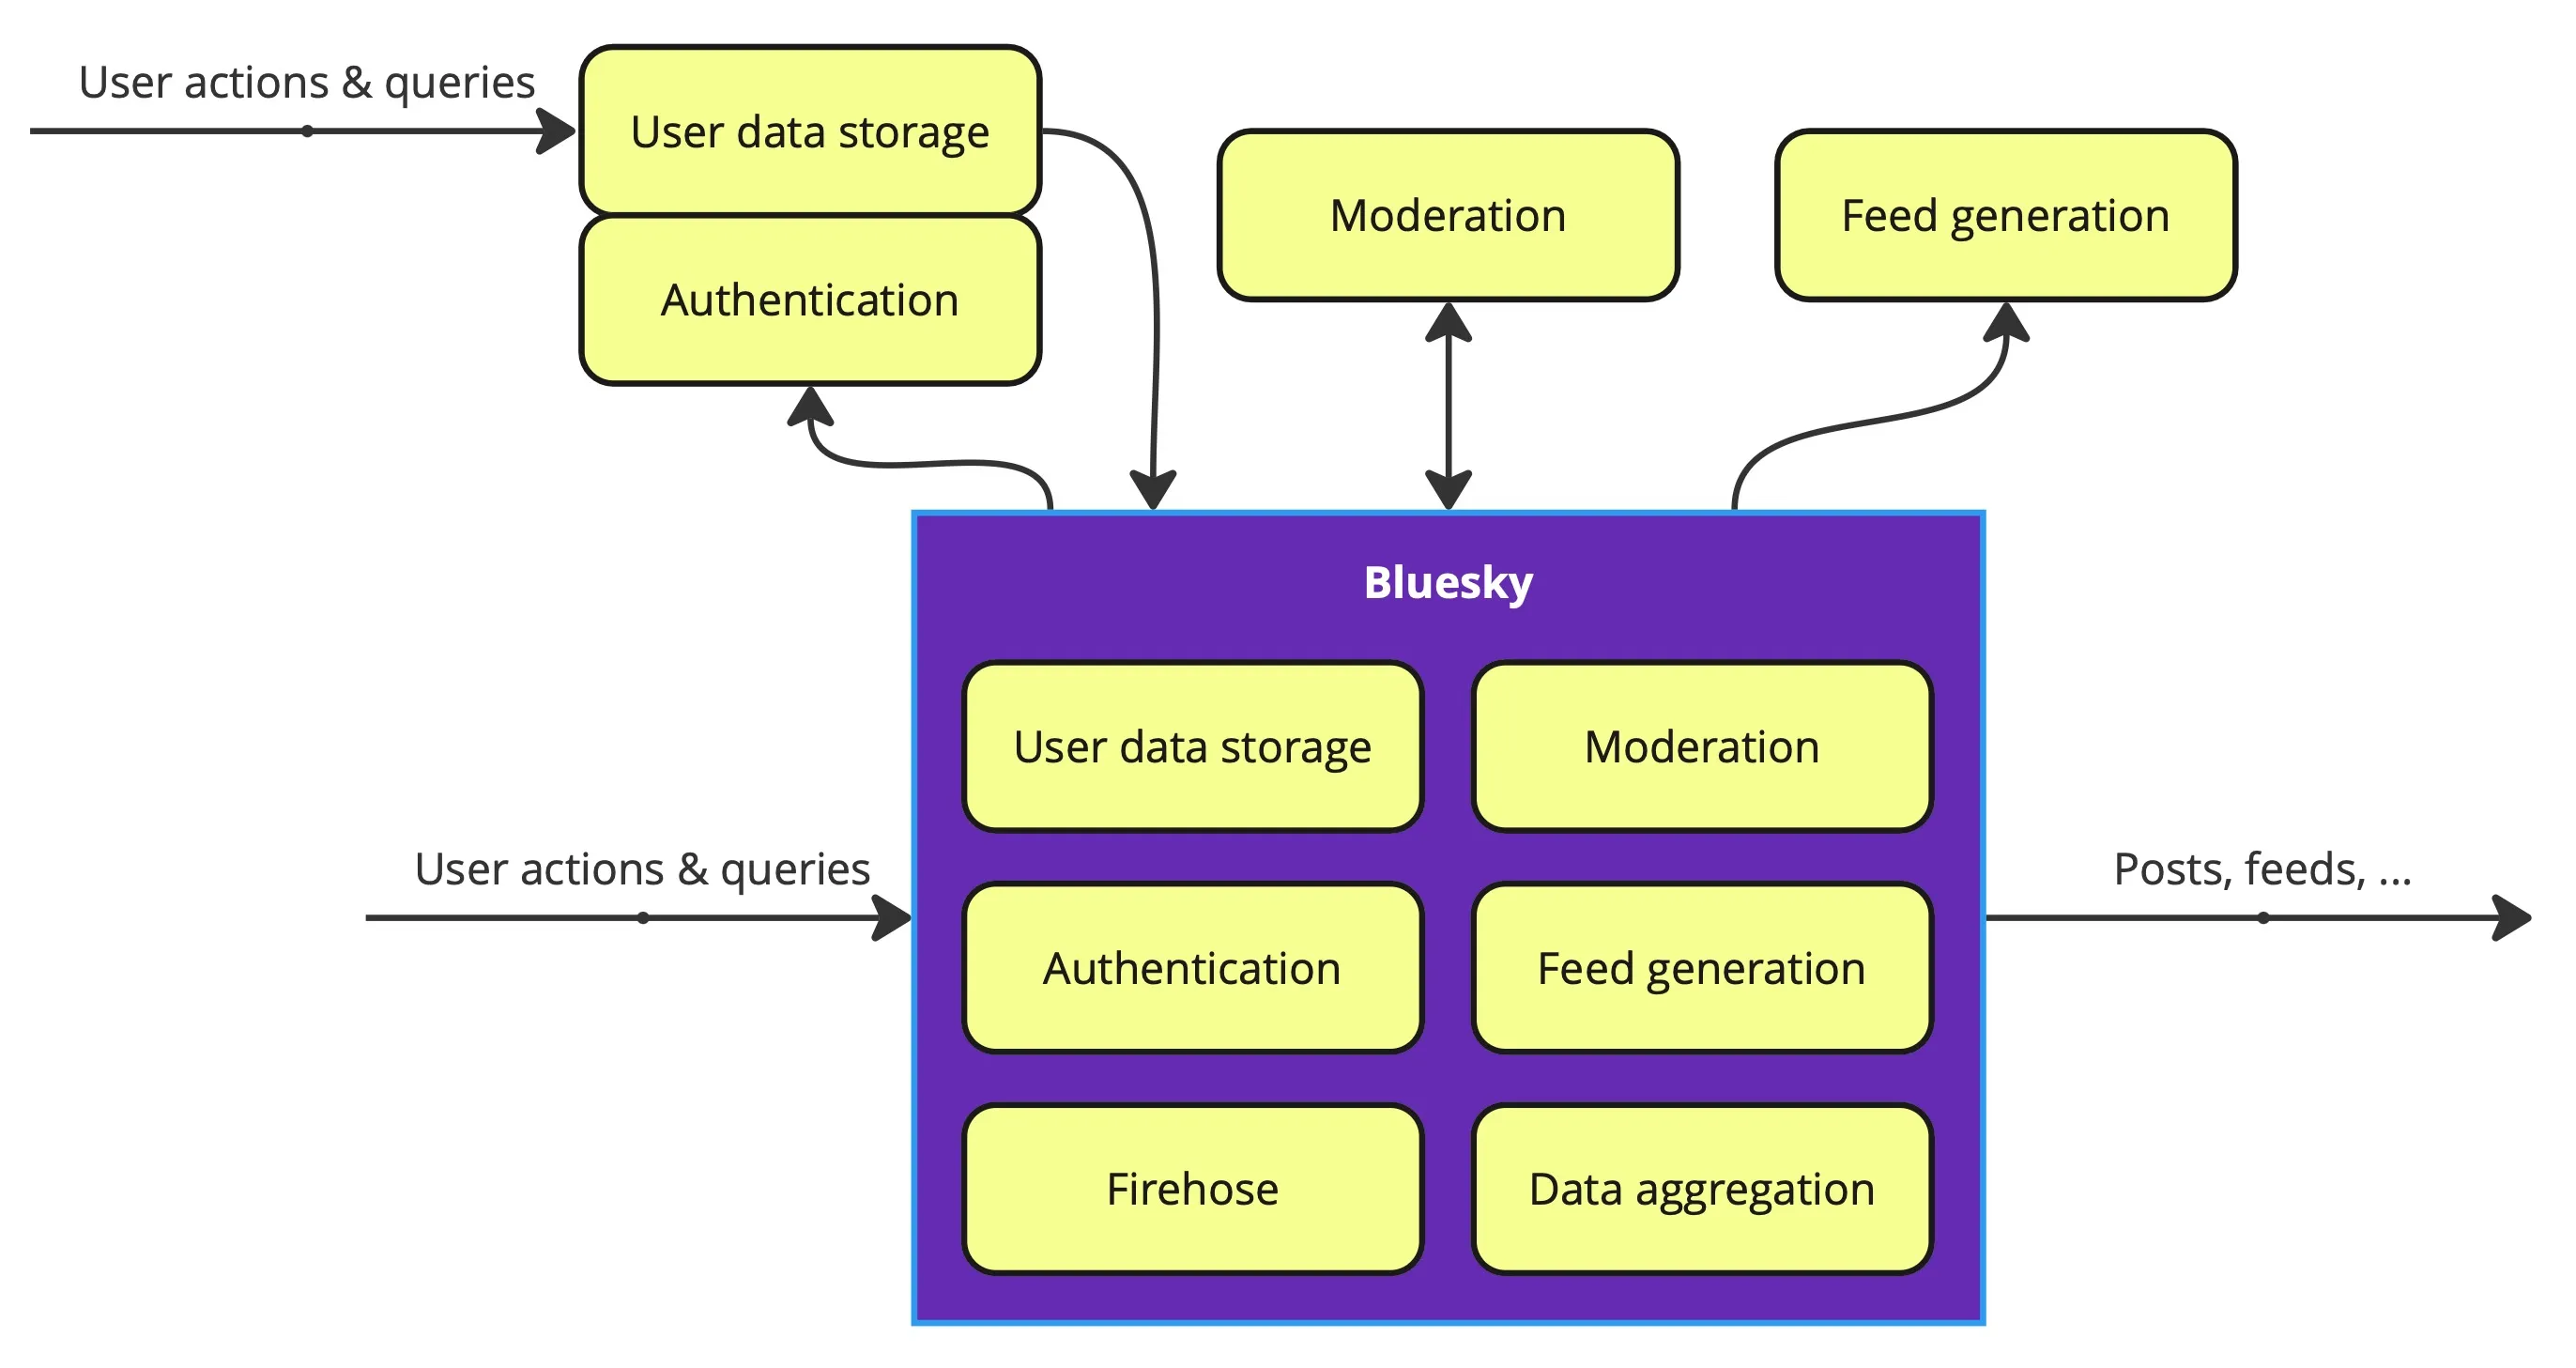
Այլ կերպ ասած՝ X-ը լիովին կենտրոնացված է, Mastodon-ը լիովին ապակենտրոնացված է, իսկ Bluesky-ը գտնվում է ինչ-որ տեղ նրանց միջև։
«Կազմակերպությունը ապագա հակառակորդ է»
Այսպես է Bluesky-ի թիմը ամփոփում իր մոտեցումը. Bluesky-ը ղեկավարող մարդիկ այսօր կարող են վստահելի լինել, բայց ոչ ոք չգիտի, թե ինչ կլինի ընկերության հետ հետագայում։
Bluesky-ը հանրային օգուտի ընկերություն է, ուստի շահույթ ստանալը նրա (միակ) նպատակը չէ։ Այդուհանդերձ, ներգրավված են ռիսկային կապիտալի փողեր, ինչպես նաև մարդիկ, ինչը նշանակում է, որ ամեն ինչ կարող է ընթանալ ցանկացած ուղղությամբ։ OpenAI-ն սա լավ է ցուցադրում. ընկերություն, որն այժմ բաց է միայն անունով և հետազոտությունից անցել է բավականին սովորական շահույթ հետապնդող բիզնեսի։
Այս մտածելակերպը երևում է այն բանում, թե ինչպես է Bluesky-ը կառուցված և ղեկավարվում։ Նրա գրեթե բոլոր բաղադրիչները (մեկ կարևոր բաղադրիչից բացի) բաց կոդով են։ Ինչպես X-ի Ալգորիթմի դեպքում, սա թափանցիկության հիանալի առաջին քայլ է։ Բայց մենք կարող ենք ավելի հեռուն գնալ և ինքնուրույն հոսթ անել Bluesky-ի ենթակառուցվածքի գրեթե ամբողջը, եթե բավարար ազատ ժամանակ ու փող ունենանք։
Bluesky-ի բաղադրիչները մեկ հայացքով
Ամփոփենք Bluesky-ի ճարտարապետության մասերը՝ խմբավորելով ըստ վերևում նկարագրված դերերի։
| Դեր | Bluesky-ի անվանումը | Բաց կոդով՞ | Ինքնուրույն հոսթինգի արժեքը |
|---|---|---|---|
| օգտատերերի տվյալների պահպանում | PDS (Personal Data Server) | այո | ցածր |
| նույնականացում և թույլտվություն | PDS + PLC server (Public Ledger of Credentials) | այո | ցածր |
| իրական ժամանակի հոսք | Relay | այո | բարձր |
| մոդերացիա | Labeler | այո | ցածրից բարձր |
| լենտայի ձևավորում | Feed generator | այո | ցածրից բարձր |
| տվյալների ագրեգացիա | AppView | ոչ | շատ բարձր |
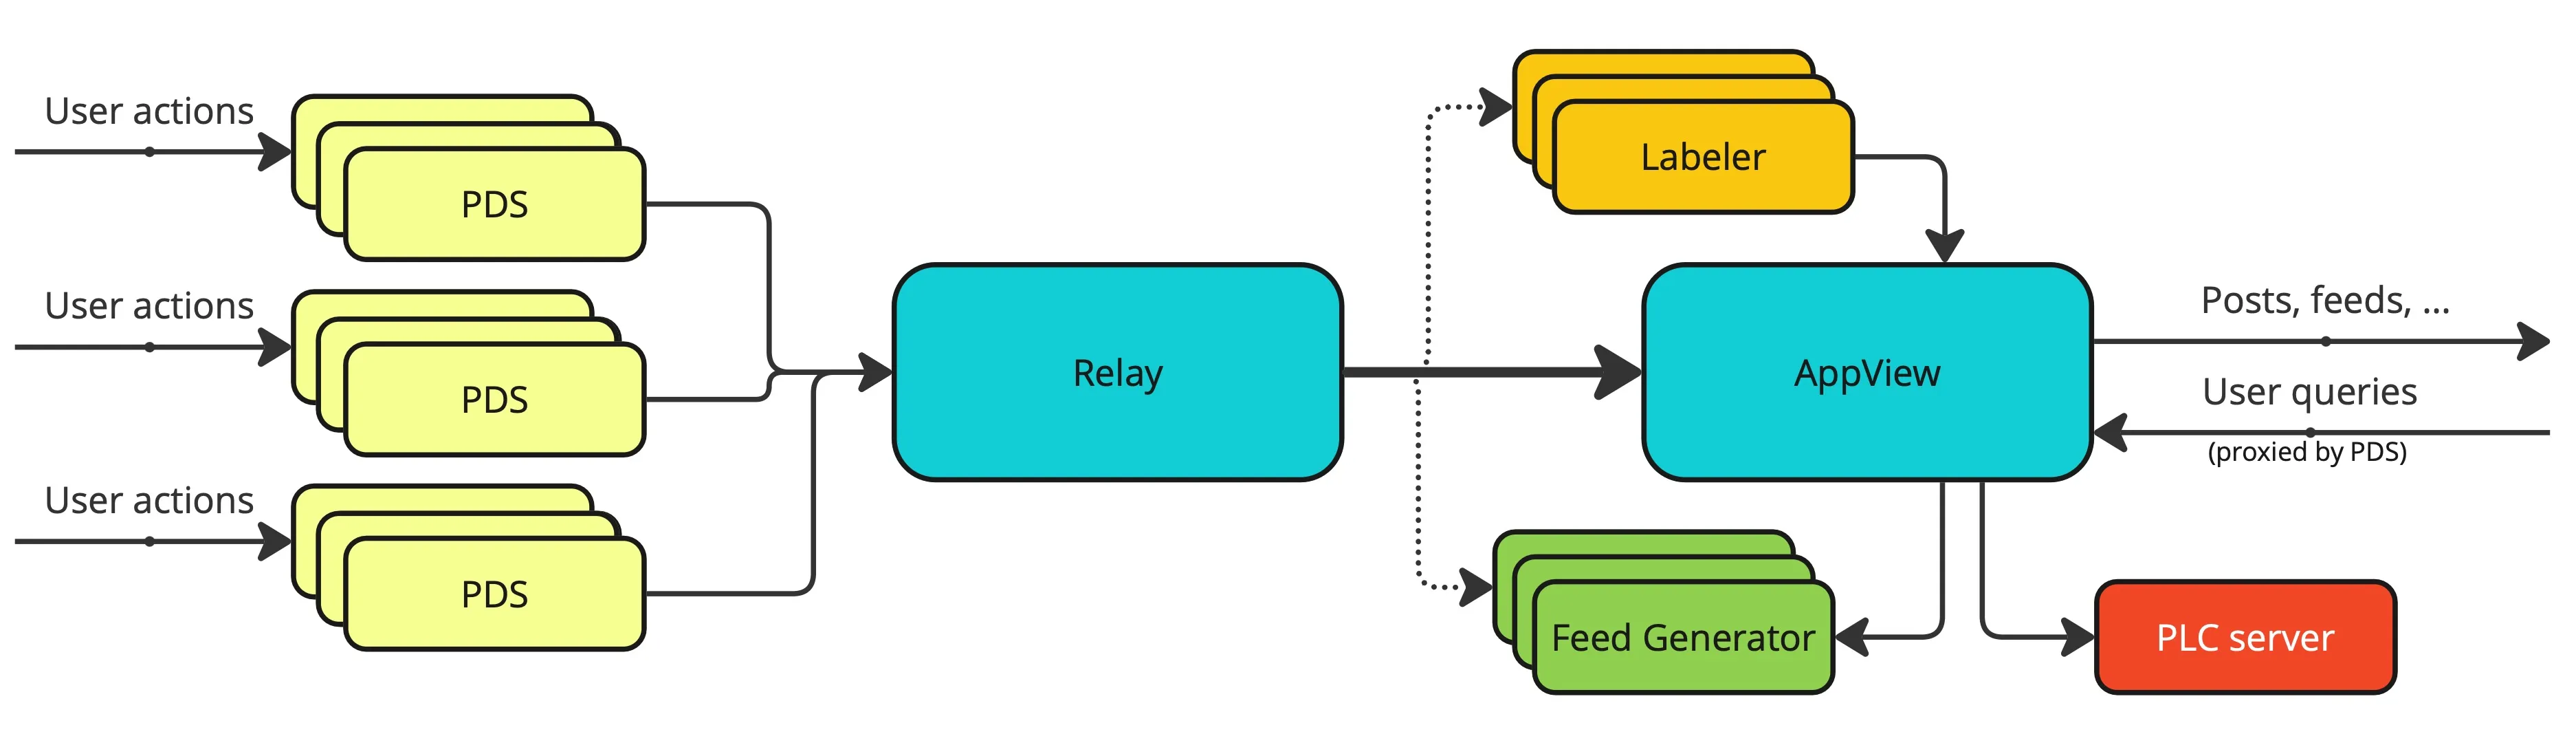
Պարզեցված տեսքով տվյալները հոսում են այսպես.
Օգտատերերի տվյալների պահպանում
Սկսենք PDS սերվերներից։ Հենց այստեղ են գտնվում ձեր տվյալները. ձեր ամբողջ (հրապարակային) ակտիվությունը, օրինակ՝ ձեր գրած գրառումները, հետևած հաշիվները, լայքերը և արգելափակումները։ PDS-ը պահում է նաև այն մասնավոր բանալիները, որոնցով ստորագրվում է ձեր բովանդակությունը՝ ապացուցելով, որ դուք եք նրա հեղինակը։
Այն, ինչ PDS-ը չի պահում (Mastodon-ից հիմնարար տարբերություն), ձեր հետևորդների մասին որևէ տվյալ է կամ այն, թե նրանք ինչ են անում ձեր գրառումների հետ. PDS սերվերները միմյանց հետ peer-to-peer չեն խոսում։
Երբ գրանցվում եք Bluesky-ում, ձեզ տեղադրում են Bluesky-ի կողմից գործարկվող PDS-ի վրա։ Օգտատերերի մեծամասնությունը հենց այդպես էլ անում է։ Մասնավորապես, սա նշանակում է, որ վերը նշված մասնավոր բանալիներն ունի Bluesky-ը։ Լռելյայն ընկերությունն ունի լիակատար վերահսկողություն։
Բայց PDS-ը նաև ինքնուրույն հոսթ անելու ամենապարզ բաղադրիչն է՝ գործնականում իրագործելով «քո տվյալները քոնն են» սկզբունքը։ Այն բավականին էժան է և քիչ սպասարկում է պահանջում։ Եթե դուք (և հնարավոր է՝ ձեր ինքնուրույն հոսթ արված PDS-ը կիսող մարդկանց փոքր խումբը) խելագարի պես գրառումներ չանեք, այդպիսի ինստանսը կլինի ցածր տրաֆիկով վեբ սերվեր, որը պատասխանում է մեկուկես HTTP հարցման և տվյալները փոխանցում է ագրեգացիայի։
Արժե ընդգծել, որ PDS սերվերն ինքնուրույն հոսթ անելը շատ ավելի պարզ է, քան Mastodon ինստանս գործարկելը։ Mastodon-ի դեպքում պետք է հոսթ անել ամբողջ ստեկը (տվյալների պահպանում, ագրեգացիա, հոսք և այլն)։ Դա կապում է ձեր ինքնությունը ինստանսին և ավելի թանկ է շահագործման համար։
Bluesky-ում այս դերերը բաժանված են առանձին ծառայությունների (շատ «միկրոսերվիսների» ոգով), ուստի ձեր տվյալների սեփականատերը լինելը շատ ավելի հեշտ է։
Իրականում Bluesky-ի ընկերության կողմից գործարկվող ծառայությունները իսկապես ընդունում և ագրեգացնում են ինքնուրույն հոսթ արված PDS-երի վրա պահվող տվյալները։ Ես չկարողացա գտնել թվեր այն մասին, թե քանի ինքնուրույն հոսթ արված PDS գոյություն ունի, բայց տեսել եմ մարդկանց, որոնք հայտնում են, որ հաջողությամբ դա արել են։
Նույնականացում և թույլտվություն
Վեբում ինքնությունը հին խնդիր է, որը դեռ չունի վերջնականապես լավ լուծում (և գուցե երբեք էլ չունենա)։ Այդուհանդերձ, Bluesky-ը հետաքրքիր ճանապարհ է ընտրում՝ ինքնությունը կապելով դոմենային անունների հետ։
Նրա հիմնավորումն այն է, որ դոմենային անունները հայտնի հասկացություն են, մարդու համար ընթեռնելի են և որոշ չափով ապակենտրոնացված են (թեև ամենավերևում ICANN-ն է), ինչը ճիշտ է և համոզիչ։
Սակայն համապատասխանությունը մշտական չէ. գրանցվելը ձեզ ողջ կյանքի համար չի կապում մեկ դոմենային անվան հետ։ Սկզբում ստանում եք [username].bsky.social ենթադոմեն։ Հետագայում կարող եք այն փոխել W3C-ի DID (Decentralized Identifiers) ստանդարտի վրա հիմնված միջանկյալ նույնացուցչի շնորհիվ։
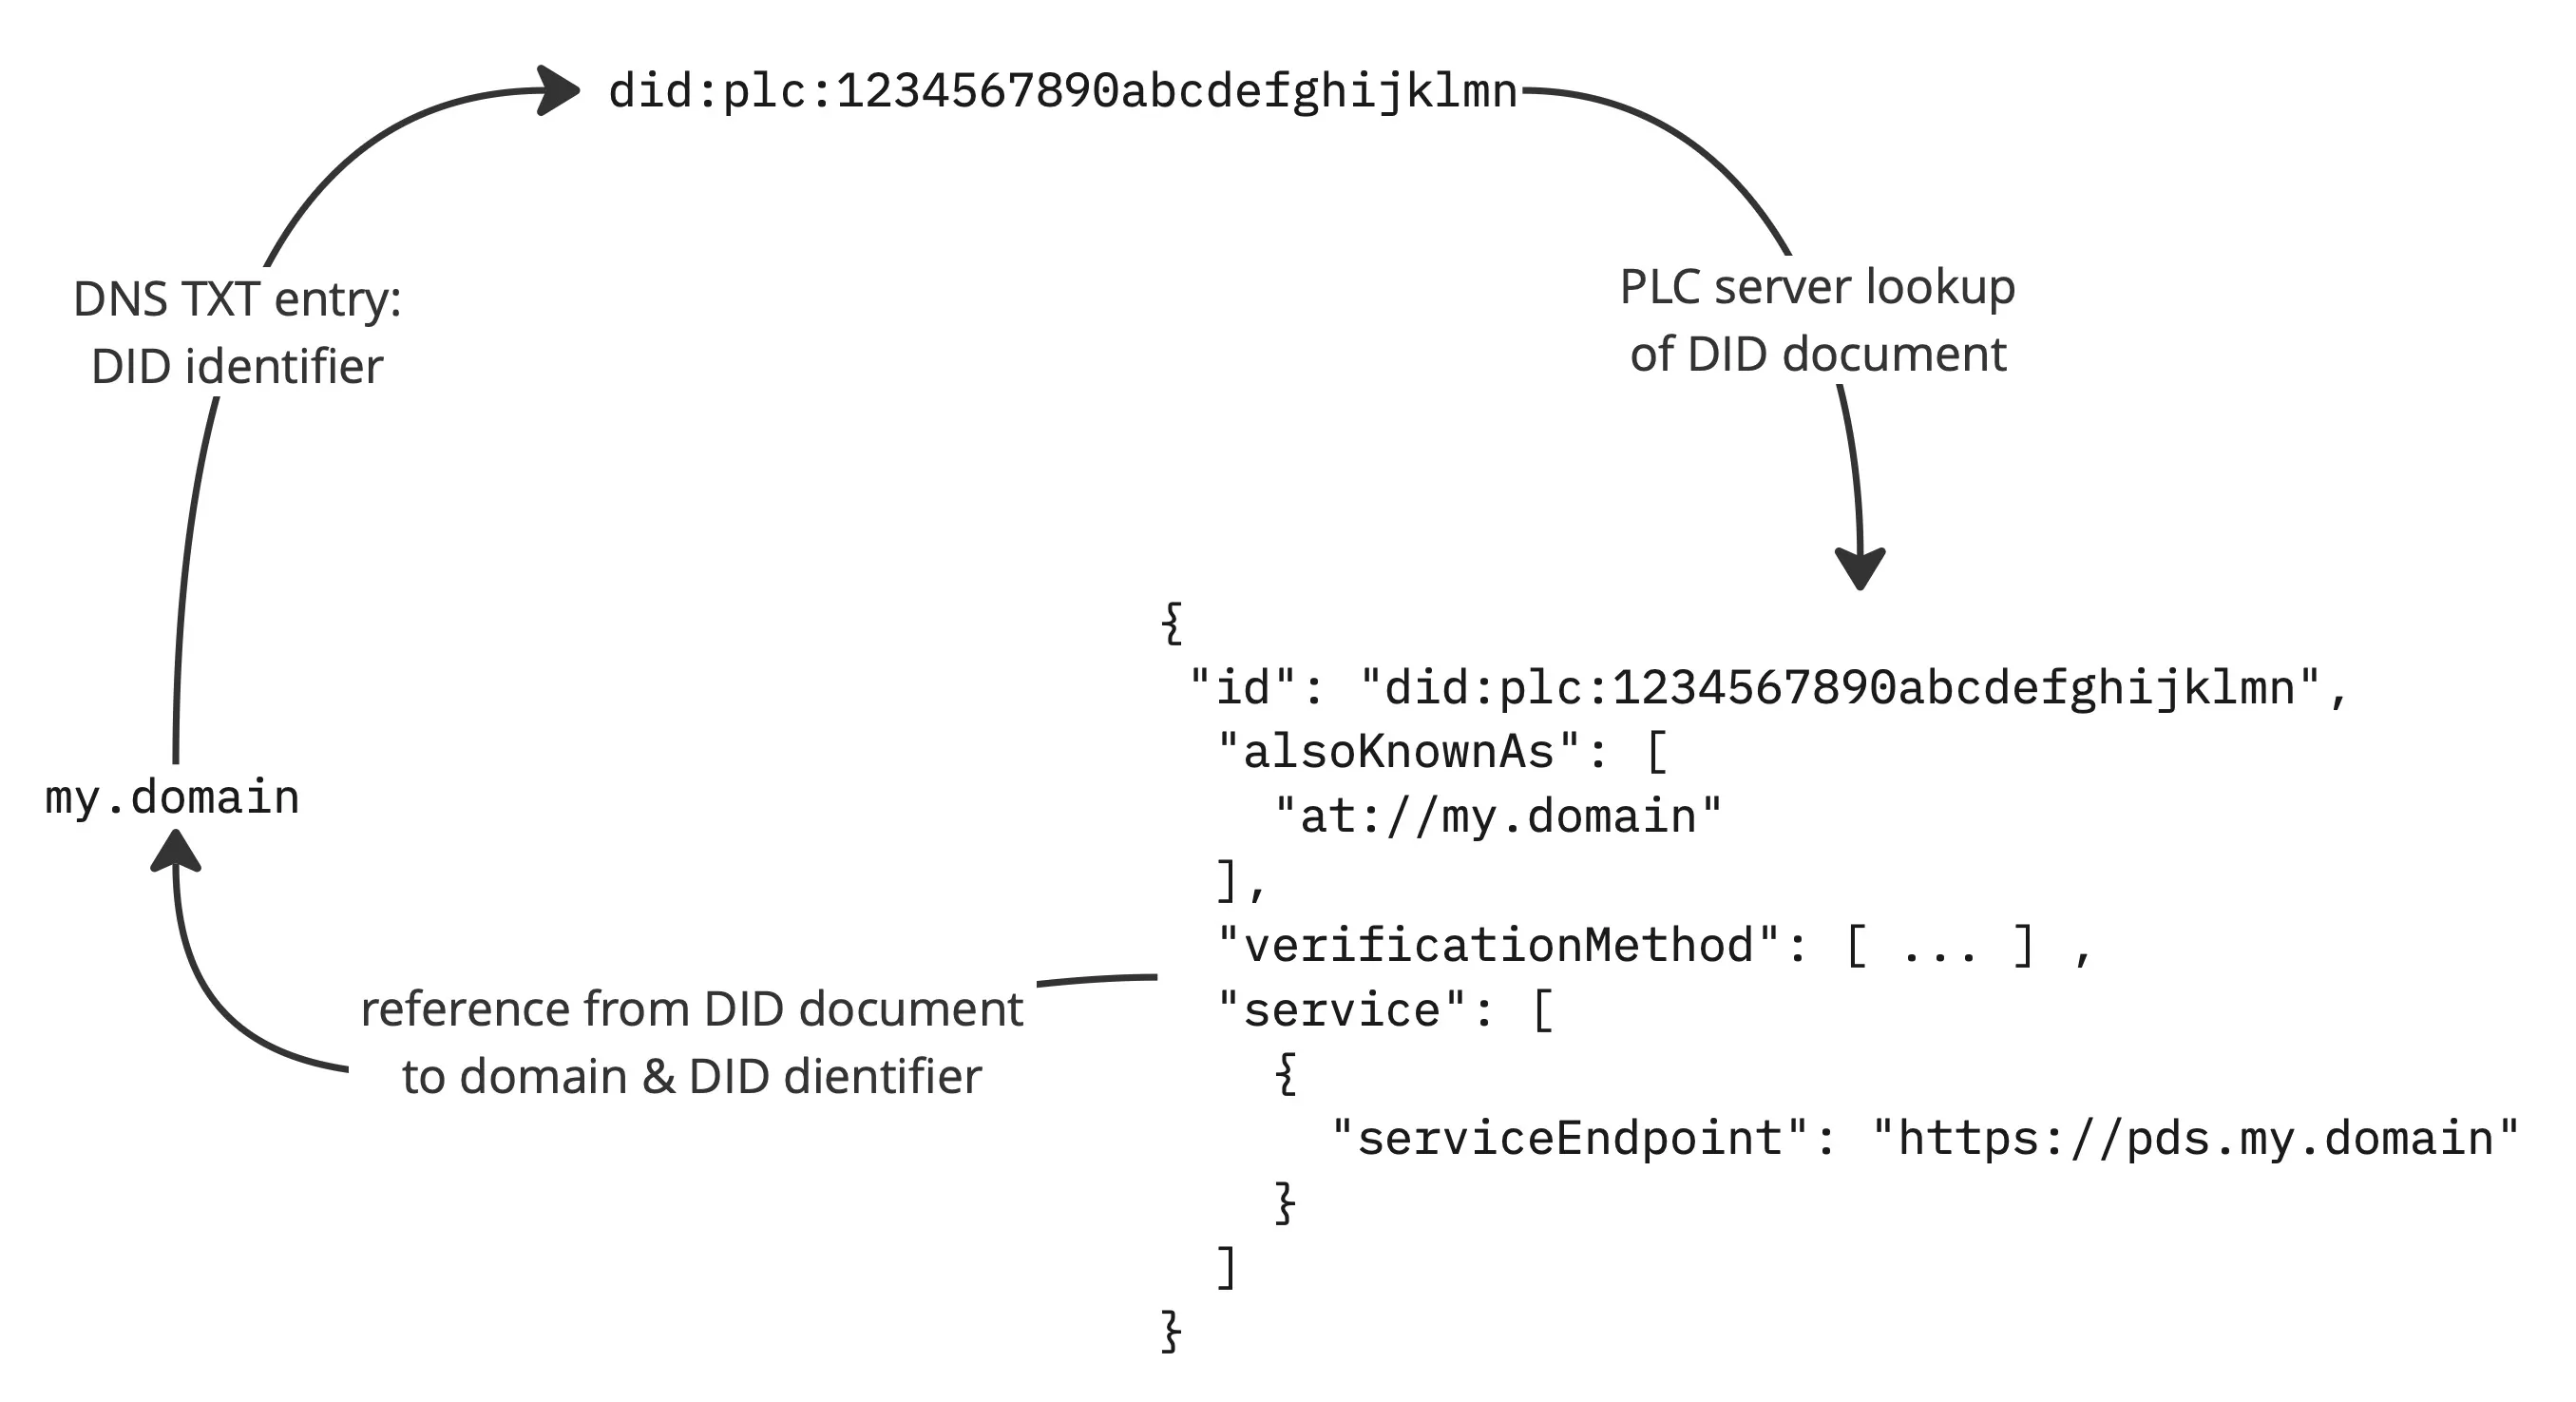
Ձեր դոմենային անունը պետք է վերածվի DID նույնացուցչի՝ կամ DNS գրառումների միջոցով, կամ well-known endpoint-ին https:// հարցմամբ։ Այնուհետև այդ նույնացուցչով որոնում է կատարվում (Bluesky-ի կողմից գործարկվող) PLC սերվերի վրա, որը պահում է DID փաստաթուղթը։ DID փաստաթուղթը պետք է հետ մատնանշի ձեր դոմենային անունը. DID փաստաթուղթը վավեր է համարվում միայն այս շրջանաձև կապի առկայության դեպքում։ Ի թիվս այլ բաների, DID փաստաթուղթը պարունակում է ձեր հանրային բանալին (ստորագրությունները ստուգելու համար) և ձեր PDS սերվերի հասցեն։
DID փաստաթուղթը կարող է փոխվել, բայց յուրաքանչյուր թարմացում պետք է ստորագրվի ձեր մասնավոր բանալիով, ինչի համար անհրաժեշտ է մուտք ձեր PDS սերվերին։ Բացի այդ, DID նույնացուցիչը սկզբնական (արմատային) փաստաթղթի հեշն է։ Արդյունքում ստանում եք DID փաստաթղթի թարմացումների շղթա, որը ցանկացած մարդ կարող է ստուգել (հանրային բանալիներով)։ Դա կարելի է պատկերացնել որպես ձեր անձնական «մինի-բլոկչեյնը»։
Օրինակ, did:plc:… տիպի DID-ը պահվում է ձեր դոմենի DNS TXT գրառման մեջ։ Այն PLC դիրեկտորիայից պահանջելիս վերադարձվում է ձեր ընթացիկ DID փաստաթուղթը, որը հղվում է example.com-ին և ձեր Bluesky-ի կողմից կառավարվող PDS-ին, օրինակ՝ https://<server>.host.bsky.network։ Ձեր Bluesky պրոֆիլն այնուհետև կապվում է այդ դոմենային անվան հետ։
Այս ճարտարապետության շնորհիվ ցուցադրվող անունը (դոմենային անունը) փոխելը բավականին անցավ է։ Սա ճիշտ է նույնիսկ եթե կորցրել եք ձեր հին դոմենային անվան վերահսկողությունը. «միայն» անհրաժեշտ է PDS-ում ստորագրման բանալու վերահսկողությունը՝ կամ անմիջապես, կամ Bluesky-ի պահառության միջոցով։ Սա Mastodon-ից մեկ այլ խոշոր տարբերություն է։
Այստեղ առանցքային դեր ունեցող միակ կենտրոնական բաղադրիչը PLC սերվերն է, որը գործարկում է Bluesky-ը և DID նույնացուցիչները համապատասխանեցնում է DID փաստաթղթերի։ Այն կարելի է դիտել որպես ձախողման միակ կետ, բայց կիրառելի են երկու կարևոր վերապահումներ։ Նախ, բոլոր տվյալները հրապարակային են և կարող են անկախ կերպով ստուգվել։ Այնպես որ, եթե որևէ մեկը դրանց հետ ինչ-որ բան անի, համայնքը կարող է արագ նկատել (ինչը, ըստ հաղորդումների, արդեն տեղի է ունեցել, երբ որոշ գրառումներ ջնջվել են իրավական պատճառներով)։
Երկրորդ, հանրային ռեգիստրի հետ ցանկացած միջամտություն, բացի գրառումների հեռացումից, երրորդ կողմերի համար հեշտ կլինի հայտնաբերել (քանի դեռ Bluesky-ը մասնավոր բանալիներ չի պահում, ինչպես որ այսօր է)։ Այնպես որ, թեև համակարգը կատարյալ չէ, այն ապահովում է լավ թափանցիկություն և տեղ ապագա բարելավումների համար. արտացոլված PLC սերվերների ավելացում, հանրային դիրեկտորիայի սպասարկումը անկախ կազմակերպության հանձնելը, կամ գուցե սա (վերջապես) մասնավոր բլոկչեյնի համար հարմար կիրառություն է։
Bluesky-ի ինքնության կառավարման մոտեցման քննադատները նշում են (ի թիվս այլ բաների), որ լուծումը կենտրոնացված է երկու պատճառով. այն կախված է DNS-ից և PLC սերվերի մեկ ինստանսից։ Դա ճիշտ է. Mastodon-ի դիզայնն ավելի ապակենտրոնացված է, բայց օգտատիրոջ փորձի զգալի գնով։
Mastodon-ի դեպքում դուք իսկապես տիրապետում եք ձեր ինքնությանը (և սերվերին). քանի դեռ ինչ-որ մեկը ձեզ ինտերնետ հասանելիություն է վաճառում, կարող եք գրառումներ անել ձեր (մասնավոր) Mastodon ինստանսի վրա։ Bluesky-ի դեպքում պատկերացնելի է, որ, ասենք, ապագա կառավարությունը կարող է ձեզ արգելել դոմենային անուն ստանալ, և դուք չկարողանաք պահպանել ինքնություն Bluesky-ի ցանցում։
Իրական ժամանակի հոսք
Relay ծառայությունը իրական ժամանակի տվյալներ է հավաքում յուրաքանչյուր PDS-ից (WebSockets-ի միջոցով) և հրապարակում է դրանք որպես «firehose»։ Ցանցի ընդլայնմանը զուգընթաց այս ծրագիրը կդառնա ավելի ու ավելի բարդ և թանկ հաշվարկների, բաշխման և այն գործարկելու համար անհրաժեշտ թողունակության առումով։
Այնուհետև firehose-ը սպառում են մի քանի ստորին բաղադրիչներ, որոնք դիտարկվում են հաջորդիվ և պատասխանատու են Bluesky-ի հիմնական գործառույթների համար։
Այժմ Bluesky-ը (ընկերությունը) գործարկում է միակ relay-ը, բայց սկզբունքորեն կարող են լինել մի քանիսը։ Նաև սկզբունքորեն Bluesky-ը թույլ կտար այդպիսի երրորդ կողմի relay-ին սպառել իր հոսթ արած PDS-երի բոլոր տվյալները։ Սակայն նույնքան հեշտ է պատկերացնել, թե ինչպես է Bluesky-ը դրա համար գումար գանձում (թեկուզ միայն egress ծախսերը ծածկելու համար) կամ հնարավոր մրցակիցներին կտրում տվյալներից։
Այս ամենը, իհարկե, ենթադրություն է և ապագայում է. առայժմ Bluesky-ը իրեն պահում է որպես բաց, վստահելի ընկերություն, բայց պետք է հիշել «կազմակերպությունը ապագա հակառակորդ է» նշանաբանը։
Labeler-ներ և feed generator-ներ
Firehose-ի սպառողների թվում են Labeler և Feed Generator ծառայությունները։ Առաջինը գրառումներին պիտակներ է կցում. բովանդակության նախազգուշացումներ, մոդերատորների ձեռքով դրված դրոշակներ կամ ցանկացած այլ բան։ Պիտակավորումը կարող է անել մարդը կամ արհեստական ինտելեկտը։ Խողովակաշարի հաջորդ բաղադրիչը, որը պատասխանատու է տվյալների ագրեգացիայի համար (դիտարկվում է հաջորդ բաժնում), այնուհետև սպառում է այդ պիտակները։
Նույն կերպ Feed Generator-ը սպառում է firehose-ը և ստեղծում լենտաներ. դա «Ալգորիթմն» է։ Տվյալ օգտատիրոջ համար ծառայությունը կառուցում է լենտան, որը կարող է լինել պարզ ժամանակագրական, հայտնի գրառումներ, գրառումներ կոնկրետ թեմայով կամ նույնիսկ գրառումների ֆիքսված հավաքածու։ Այստեղ ևս լենտայի կառուցումը կախված է իրականացնողից՝ ձեռքովից մինչև AI-ով աշխատող։
Այս երկու բաղադրիչները կարող են աշխատել (և արդեն աշխատում են) Bluesky-ի գործարկածներից անկախ։ Bluesky-ը տրամադրում է որոշ պատրաստի labeler-ներ (որոշները կարգավորելի, որոշները՝ ոչ), բայց կարող եք բաժանորդագրվել նաև մյուսներին։ Նույնը վերաբերում է feed generator-ներին. «Popular With Friends»-ը գործարկում է Bluesky-ը (ընկերությունը), բայց կան բազմաթիվ այլ։
Սեփական Labeler-ը կառուցելը բավականին պարզ է և հանգում է վեբ ծառայություն հոսթ անելուն։ Բայց եթե ձեր labeler-ը դառնա հատկապես հայտնի, այն գործարկելը կարող է բավականին թանկ լինել։ Մի քանի հայտնի առկա labeler-ներ կարելի է գտնել այստեղ.
Տվյալների ագրեգացիա
Վերջապես հասնում ենք ամենամեծ և ամենակարևոր բաղադրիչին՝ AppView-ին։ Հենց այստեղ են պահվում Relay-ից (հետևաբար յուրաքանչյուր PDS-ից), Labeler-ներից և Feed Generator-ներից եկող համակցված տվյալները։
AppView-ի խնդիրն է ագրեգացնել ողջ մուտքային տվյալները այն ամենի մեջ, ինչ վերջում տեսնում եք ձեր Bluesky լենտայում և առանձին գրառումներ բացելիս։ Հենց այստեղ են գրառումները դասավորվում շղթաների մեջ, հաշվվում են լայքերն ու ռեպոստերը և կիրառվում է մոդերացիայի մի մասը (որոշ անհատական մոդերացիոն կարգավորումներ կիրառվում են նաև PDS-ում, որը լենտային դիմելիս պրոքսիի դեր է կատարում)։ AppView-ը նաև հաշվարկում է, թե քանի հետևորդ ունեք, քանի որ այդ տեղեկությունը ցրված է հետևորդների PDS-երի գրառումներում։
Սա նաև ամենատվյալատար բաղադրիչն է և մասշտաբավորման համար ամենադժվարը։ Հենց այստեղ են գործում NoSQL տվյալների բազաները, որոնման կլաստերները, իրական ժամանակի տվյալների խողովակաշարերը և նման տեխնոլոգիաները։ Այժմ այն նաև միակ բաղադրիչն է, որը բաց կոդով չէ, թեև դա փոխելու պլաններ կան։ Կամ գուցե գոնե ավելի շատ ֆունկցիոնալություն առանձին ծառայությունների բաժանելու, ինչպես արվեց Labeler-ների և Feed Generator-ների հետ։
Այս պահին աշխատում է ընդամենը մեկ AppView ինստանս։ Սակայն ոչինչ չի խանգարում ձեզ կառուցել ձեր սեփականը։ Եթե կան Relay-ներ, որոնք թույլ են տալիս սպառել տվյալները, կարող եք կառուցել մեկը, որը տվյալներն ագրեգացնում է ձեր ուզած ձևով։ Bluesky-ի ճարտարապետության վրա կառուցված ծառայությունների ֆեդերացված ցանցի իդեալական ճարտարապետությունը՝ լիարժեք երրորդ կողմի մասնակիցներով, նկարագրված է Մարտին Կլեպմանի և Bluesky-ի թիմի հոդվածում.
Mastodon-ը նման է էլ. փոստին, Bluesky-ը՝ վեբին
Մինչդեռ Mastodon-ի ճարտարապետությունը սովորաբար նկարագրվում է որպես էլ. փոստով ոգեշնչված, Bluesky-ի ճարտարապետությունը նման է վեբին։ PDS-երը վեբ էջեր հոսթ անող առանձին վեբ սերվերների դերն են կատարում։ Ցանկացած մարդ կարող է վեբ սերվեր գործարկել մի քանի էջով, և նույն կերպ ցանկացած մարդ կարող է PDS գործարկել մի քանի գրառումով (գրառումներ, լայքեր, հետևումներ)։ Արդյոք որևէ մեկը գիտի, որ այդ վեբ սերվերը/PDS-ը գոյություն ունի և սպառում է նրա բովանդակությունը, առանձին հարց է։
Այսպիսով, ունենք PDS-եր (վեբ սերվերներ) և գրառումներ (վեբ էջեր)։ Ի՞նչ են այդ դեպքում Relay-ները և AppView-ները։ Google։ Կամ ավելի ճշգրիտ՝ որոնողական համակարգեր, որոնք ինդեքսավորում են վեբի բովանդակությունը։ Ինչպես Google-ը կամ Bing-ը ձեր բովանդակությունը գտնելի են դարձնում աշխարհի համար, այնպես էլ Bluesky ընկերությունը կատարում է համանման դեր. այն ինդեքսավորում է յուրաքանչյուր PDS-ի բովանդակությունը և այն դարձնում հրապարակային ու որոնելի։
Սակայն այսօրվա պատկերում կա մեկ խոշոր տարբերություն։ Եթե Bluesky-ի ընթացիկ բաղադրիչների կառուցվածքը թարգմանենք վեբի լեզվով, կստանանք մեկ որոնողական համակարգ, որն ինդեքսավորում է ողջ վեբը և միաժամանակ հոսթ է անում յուրաքանչյուր վեբ էջ։ Սա խիստ անհավասարակշիռ կառուցվածք է։
Ուրեմն Bluesky-ը տարբերվո՞ւմ է Twitter-ից
Տեխնիկապես ճարտարապետությունը պատրաստ է, որ Bluesky-ը էականորեն տարբերվի Twitter/X-ից։ Սակայն դրա իրականանալու համար պետք է համընկնեն սոցիալական և բիզնես գործոնների շարք։ Այս ուղղությամբ ցանկացած առաջընթաց հնարավոր է միայն Bluesky-ի (ընկերության) լիակատար համագործակցությամբ։
Այսօրվա կենտրոնացումը նվազեցնելու եղանակներից մեկը տվյալների սեփականությունը տվյալների ինդեքսավորումից ավելի առանձնացնելն է. վեբի լեզվով՝ վեբ հոսթինգը բաժանել վեբ ինդեքսավորումից։ Մենք չենք ցանկանա ինտերնետ, որը լիովին վերահսկվում է Google-ի կողմից, ոչ թե որովհետև Google-ը չար է, այլ պարզապես առողջ էկոհամակարգի համար։ Նույնը վերաբերում է այստեղ։
Իդեալականում երրորդ կողմի ծառայություններ կհայտնվեին որպես Bluesky-ի գործարկած PDS հոսթինգի այլընտրանք։ Բայց PDS-ը մի մատակարարից մյուսին տեղափոխելը պետք է լինի գրեթե անցավ՝ ներկառուցված Bluesky հավելվածի UI-ի մեջ։ Վստահ չեմ, որ Bluesky-ը (ընկերությունը) խթան ունի դա անելու (խիստ բիզնեսի տեսանկյունից)։
Ավելին, ապակենտրոնացման մասին կարող ենք խոսել միայն այն ժամանակ, երբ կլինեն առնվազն երկու խոշոր Relay / AppView իրականացումներ։ Տեխնիկական միջոցները կան, բայց ինչի՞ են պետք, եթե ոչ ոք դրանք չի օգտագործում։ Նկատի ունեցեք, որ պարզապես ևս մեկ Relay / AppView ունենալը բավարար չէ. այդպիսի ծառայությունը պետք է գրավի մեծ թվով օգտատերեր, որպեսզի լինի իսկական այլընտրանք Bluesky-ին՝ այնքան մեծ, որ չկարողանան անտեսել և Bluesky-ի ապագա սեփականատերը մեկ շարժումով չկարողանա կտրել այն տվյալներից։
Սա մարտահրավեր է համայնքի համար, բայց ոչ անհաղթահարելի։ Կան բազմաթիվ բաց կոդով նախագծեր, որոնք սպասում են կառուցվելու, և բազմաթիվ բիզնես մոդելներ, որոնք սպասում են գտնվելու, քանի որ Twitter-ի նման ծառայություն շահագործելը թանկ է։
Այս ամենն իրականացնելը կհամապատասխաներ Bluesky-ի «հավաստի ելքի» (credible exit) նպատակին։ Ընկերությունը և նրա թիմը բացահայտ ընդունում են, որ այժմ ամեն ինչ բավականին կենտրոնացված է, բայց նրանց հայտարարված զարգացման նպատակն է առաջարկել Bluesky-ից հեռանալու միջոց՝ իրենց ինքնությունն ու տվյալները վերցնելով, եթե ընկերությունը ձախողվի։
Այն, ինչ Bluesky-ի թիմն արել է մինչ այժմ՝ ֆունկցիոնալությունը բաժանել հստակ սահմանված դերերով ծառայությունների (PDS, Labeler, Feed Generator, Relay), որոնք կարող են աշխատել Bluesky-ի հիմնական ենթակառուցվածքից անկախ, և այս խոստումները պահելը, վստահություն է ներշնչում։ Այդուհանդերձ, պետք է հիշել, որ եթե իսկապես ուզում ենք Twitter/X-ի ավելի լավ այլընտրանք, պետք է պատրաստ լինենք, որ ընկերությունը 15 տարի հետո թշնամական զավթման կենթարկվի։
Ավելի մեծ պատկերը
Կա ևս մեկ պատճառ, թե ինչու Bluesky-ը ուշադրության է արժանի։ Այն ընդամենը մեկ «սոցիալական ռեժիմ» է և մեկ հավելված, որը կառուցված է AT Protocol-ի (Authenticated Transfer) վրա։ Արձանագրության հավակնությունները շատ ավելի հեռու են գնում, քան միկրոբլոգինգը. այն տալիս է առցանց ինքնություն հաստատելու և պահպանելու միջոց (DID-եր և DNS-եր) և վեբում նույնականացված տվյալներ հրապարակելու միջոց (ստորագրված PDS գրառումների միջոցով)։
Ինչպես վեբը, որի հիմնարար շինանյութը հիպերհղումն է, այստեղ էլ ստանում ենք ստորագրված AT Proto գրառումների հսկայական օվկիանոս, որոնք միմյանց հղվում են AT Proto URI-ների միջոցով։
Հատկապես գեներատիվ AI-ի դարաշրջանում հնարավորությունը ստուգելու, որ տվյալ մարդը կամ կազմակերպությունը ստեղծել է որոշակի տվյալներ, կարող է առավել արժեքավոր լինել, քան երբևէ։
Աղբյուրներ
Եթե ցանկանում եք ավելի խորանալ Bluesky-ի մեջ, ահա հոդվածները, որոնց վրա ես հիմնվել եմ.
- Building Bluesky: a Distributed Social Network. Bluesky-ի կարճ պատմություն և նրա ճարտարապետության ուրվագիծ
- Inside Bluesky’s Engineering Culture. հայացք այն մասին, թե ինչպես է աշխատում ինժեներիան Bluesky-ում։ Թիմում դեռ ընդամենը 15 ինժեներ է։
- Bluesky and the AT Protocol – a video overview. հենց Մարտին Կլեպմանը ներկայացնում է Bluesky-ը և AT Protocol-ը, որի վրա այն կառուցված է
- Bluesky and the AT Protocol: Usable Decentralized Social Media. վերը հիշատակված հոդվածը
- How decentralized is Bluesky really?. ActivityPub-ի (Mastodon-ի օգտագործած արձանագրության) մշակողի խորը քննադատություն, որը ուսումնասիրում է Bluesky-ի պնդումներն ապակենտրոնացման և ֆեդերացիայի մասին
- Reply on Bluesky and Decentralization. AT Protocol-ի մշակողի պատասխանը վերը նշված հոդվածին, որն առաջարկում է ապակենտրոնացման և ֆեդերացիայի այլ տեսանկյուն
- Progress on atproto Values and Value Proposition. սկզբունքներ, որոնք ուղղորդում են Bluesky-ի զարգացումը, և թե որքանով է առաջացել դրանց իրականացումը