هل يمكن استضافة خادم Signal ذاتيًا؟
Signal منصة مراسلة آمنة لكنها معقدة. يستكشف هذا المقال ما إذا كان يمكن استضافة خادم Signal ذاتيًا على جهاز محلي.
Signal تطبيق مراسلة رائع يضع الخصوصية أولًا ويوفر تشفيرًا من طرف إلى طرف. وفوق ذلك، التطبيق مفتوح المصدر، فيمكنك فحص الشيفرة ومراجعتها – وربما حتى تشغيلها بنفسك.
في هذا المقال أودّ أن أحدثكم عن محاولتي تشغيل Signal على جهازي المحلي.
الخادم
يحتوي مستودع signal الرسمي على عدد من المكوّنات: الخادم، وتطبيق android، وlibsignal، وخدمة اكتشاف جهات الاتصال، وغيرها.
مع أن معمارية النظام الدقيقة لم تُوثّق رسميًا، تمكنت من إعداد بضعة مخططات معمارية عامة المستوى بمساعدة الذكاء الاصطناعي.
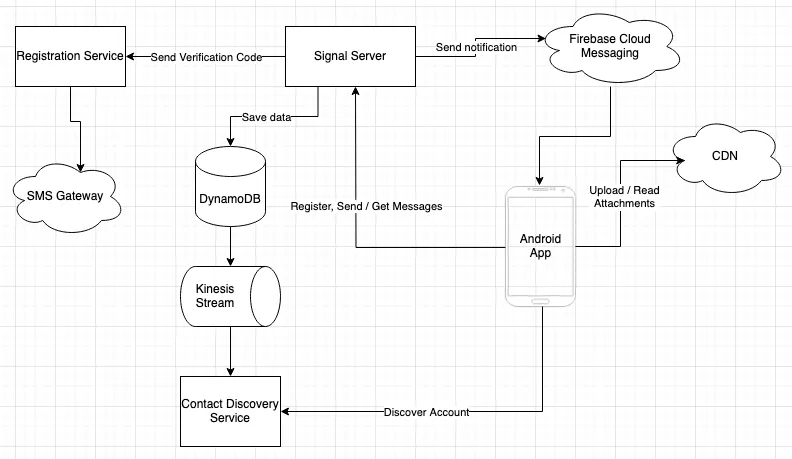
ملاحظة: المخطط مبسّط ويحذف بعض العناصر.
من الواضح أن المكوّن الوحيد اللازم تمامًا هو الخادم، ولذلك بدأت منه. المستودع يفتقر إلى توثيق جيد، لكن LocalWhisperServerService يستحق النظر. هذه الفئة، الموجودة في نطاق test، تتيح لك تشغيل نسخة محلية من Signal Server، مع تحفظ أن بعض الخيارات غير متاحة. ولتشغيل خادم الاختبار هذا، شغّلته ببساطة من بيئة التطوير (IDE).
كما يشير إلى إعداد الاختبار الافتراضي src/test/resources/config/test.yml وإلى الأسرار src/test/resources/config/test-secrets-bundle.yml. وهناك ستجد تفاصيل أكثر عن التبعيات التي يتطلبها الخادم. وتكفي نظرة سريعة لرؤية أن الأمر ليس بسيطًا مثل تشغيل بضع حاويات، لكن ربما يمكننا محاولة ربط تطبيق جوال بـ LocalWhisperServerService؟
تطبيق الجوال
جلبت تطبيق الجوال من هذا المستودع وفتحته في Android Studio لتصفح الشيفرة بسهولة.
وفي أثناء التجوال، صادفت app/build.gradle.kts، الذي يحتوي على مجموعة عناوين URL لخدمات مختلفة. فاستبدلت كل عنوان URL تحت مفاتيح SIGNAL_URL بعنوان IP لحاسوبي على الشبكة المنزلية.
بعد ذلك شغّلت التطبيق في المحاكي، وعمل – نجاح كبير!
ومع ذلك، رغم أن التطبيق عمل، لم يتمكن من الاتصال بالخادم العامل محليًا. لننظر في السبب المحتمل.
أظهرت سجلات المخرجات خطأً يقول إن اتصالات TLS فقط مسموح بها، فشرعت في الحصول على نطاق وشهادة. واكتشفت «حيلة»: يمكنك توليد شهادة صالحة بتسجيل نطاق فرعي في duckdns واستخدام Let's Encrypt. وللاستفادة من الشهادة، شغّلت nginx-proxy-manager محليًا في حاوية، مع إعادة التوجيه الصحيحة إلى LocalWhisperServerService.
المحاولة الثانية و… لا يزال لا يعمل… بدا أن الشهادة صادرة عن مرجع تصديق (CA) غير موثوق، مع أن المتصفح لم يُبلغ عن أي مشكلات. وتبين أن تطبيق الجوال يحتفظ بمخزن ثقة خاص به، فاضطررت إلى إضافة CA الجذري إلى app/src/main/res/raw/whisper.store
المحاولة الثالثة و… نجاح – تمكنت من «تسجيل» رقم هاتف وهمي.
كانت الخطوة الأولى فحص CAPTCHA. وبعد أن أكملته بشكل صحيح، ظهر لي خطأ وأُعدت إلى الشاشة التي أدخلت فيها رقم الهاتف.
وعندما حاولت تسجيل الرقم مرة أخرى، وصلت إلى الشاشة التي تطلب رمز التحقق. ولأنني لم أُعدّ أي بوابات SMS ولأن هذا «TestServer»، أدخلت آخر 6 أرقام من رقم الهاتف. وبعد كتابة الرمز، ظل المؤشر يدور، وبعد بضع دقائق دون نتيجة نقرت على Resend Code، ونجح ذلك. وعلمت لاحقًا أن أي رمز مقبول.
بعد ذلك كان عليّ إدخال اسمي الأول والأخير. ثم كان عليّ إدخال رقم PIN مرتين لـ«حسابي». فشلت هذه الخطوة بنافذة خطأ منبثقة، لكنني تمكنت من المتابعة ونُقلت إلى الصفحة الرئيسية.
لنشغّل تطبيقًا ثانيًا ونتحقق مما إذا كان بوسعنا تبادل الرسائل. يقلع التطبيق، لكن تظهر عقبة أخرى: العثور على جهة اتصال أخرى يتطلب خدمة اكتشاف جهات الاتصال.
خدمة اكتشاف جهات الاتصال
تشغيل هذه الخدمة ليس مباشرًا. فهي تعتمد على بضع مكتبات أصلية (native) مُجمّعة خصيصًا لمعمارية x86، لذا فتشغيلها على MacOS غير وارد.
والسبب أن Signal تأخذ خصوصيتنا بجدية: تعتمد خدمة اكتشاف جهات الاتصال على جيوب معزولة (enclaves) تمنع تسرب بياناتك من الذاكرة (RAM). ويتم ذلك عبر أنماط وصول مشفرة ومموّهة إلى الذاكرة، بحيث لا يستطيع المهاجمون «تخمينها». مدونة Signal تشرح ذلك بشكل جيد.
هل يمكن تشغيلها في حاوية ربما؟ للأسف، ليس بالكامل. فمرة أخرى تحتاج الخدمة إلى مكتبات أصلية، وإحداها يجب تجميعها – ويحدث ذلك… في حاوية.
بعد محاولات عديدة، انتقلت إلى آلة افتراضية تعمل بـ Ubuntu، وهناك تمكنت من تشغيلها.
حسنًا، كان ذلك جهدًا كبيرًا لمجرد تشغيل خدمة اكتشاف جهات الاتصال – فبالتأكيد يمكنني الاتصال بها الآن؟
في مستودع تطبيق الجوال، حدّثت عناوين URL لخدمة اكتشاف جهات الاتصال في app/build.gradle.kts (حقول الإعداد ذات المفتاح SIGNAL_CDSI_URL). شغّلت التطبيق، لكنني لم أرَ أي طلبات صادرة على الإطلاق، بل فقط سجلات أخطاء تُظهر تعذّر الوصول إلى الخدمة.
وبالتعمق أكثر، اكتشفت أن الاتصال بهذه الخدمة تتولاه libsignal – وهي مكتبة بروتوكول مشتركة. وهذا يعني أيضًا أن عنوان الاتصال موجود هناك (أما العناوين في app/build.gradle.kts فيبدو أنها غير مستخدمة). ولحسن الحظ، يمكن بناء تطبيق الجوال على نسخة محلية من libsignal بإلغاء التعليق عن الخاصيتين libsignalClientPath وorg.gradle.dependency.verification وضبطهما في ملف gradle.properties. ويجب أن تشير libsignalClientPath إلى مكان مستودع libsignal على الجهاز.
حدّثت عناوين URL للخصائص DOMAIN_CONFIG_CDSI في /rust/net/src/env.rs في مستودع libsignal، وأعدت بناء تطبيق الجوال، وشغّلته، و… ظل الاتصال يفشل بالخطأ نفسه.
عندها قررت التخلي عن المحاولة، لأن هذا كان مجرد قمة جبل الجليد، وتصحيح كل مكوّن وفهمه سيستغرق وقتًا طويلًا جدًا
libsignal
إذن نعرف الآن أن استضافة خادم Signal ذاتيًا صعبة جدًا (إن كانت ممكنة أصلًا)، لكن ماذا عن البروتوكول والمكتبة المشتركة؟ هل يمكنني كتابة خادمي الخاص فوق هذه المكتبة؟
جربت ذلك وبنيت خادم PoC بسيطًا يعتمد على libsignal وMySql لتخزين الرسائل ومعلومات الأجهزة لاسترجاعها لاحقًا.
ويتكون من مشروعين فرعيين:
clientتطبيق سطر أوامر يعمل كعميل للبروتوكول قادر على تشفير الرسائل وفك تشفيرها واستقبالها وإرسالها.serverخادم spring boot يخزن كل المعلومات والرسائل المطلوبة، ما يجعل العملية غير متزامنة.
يتخاطب client وserver عبر HTTP.
ولتشغيلهما معًا، اتبع التعليمات في README.md الخاص بالمشروع
تسجيل جهاز
قبل أن يمكن تشفير الرسائل وفك تشفيرها، علينا أولًا توليد:
org.signal.libsignal.protocol.IdentityKeyPairorg.signal.libsignal.protocol.state.SignedPreKeyRecord- قائمة من
org.signal.libsignal.protocol.state.PreKeyRecord
ينبغي حفظ البيانات المولّدة للاستخدام لاحقًا في تنفيذ لـ org.signal.libsignal.protocol.state.SignalProtocolStore، حتى لا تضيع «بيانات اعتمادك»؛ لكن للتبسيط اعتمدت على تنفيذ InMemory المرفق مع libsignal وخزّنت البيانات فيه. ونتيجة لذلك، يولّد كل تشغيل للتطبيق بيانات اعتماد جديدة.
ولكي يتمكن المستخدمون الآخرون من إنشاء جلسة معنا، يجب إرسال البيانات التالية إلى الخادم عند التسجيل:
- IdentityKey (عام)
- SignedPreKey (عام) - جزء من
SignedPreKeyRecord - PreKeySignature - جزء من
SignedPreKeyRecord - PreKeys
وباستخدام هذه البيانات، يستطيع الخادم لاحقًا إرسال PreKeyBundle إلى جهاز يطلبه.
فيما يلي مقتطف شيفرة من المستودع المثال:
    println("Enter your username:")
    val username = readln()
    val serverClient = ServerClient(serverURL = URI("http://localhost:8080"))
    val identityKeyPair = IdentityKeyPair.generate()
    val protocolStore = InMemorySignalProtocolStore(identityKeyPair, 2137)

    val preKeys = generatePreKeys(1, 100)
    preKeys.forEach { protocolStore.storePreKey(it.id, it) }

    val signedPreKey = generateSignedPreKey(identityKeyPair, 0)
    protocolStore.storeSignedPreKey(signedPreKey.id, signedPreKey)

    val deviceDTO = serverClient.registerUser(username, identityKeyPair, signedPreKey, preKeys) ?: return
إنشاء جلسة
هناك طريقتان لإنشاء جلسة:
- باسترجاع
org.signal.libsignal.protocol.state.PreKeyBundleمن الخادم - باستقبال
org.signal.libsignal.protocol.message.PreKeySignalMessage- وهي عادةً الرسالة الأولى القادمة من جهاز آخر.
على المبادِر أولًا أن يسترجع من الخادم PreKeyBundle الخاص بجهاز المستلم. ثم عليه إنشاء org.signal.libsignal.protocol.SessionBuilder واستدعاء دالته process(PreKeyBundle). وتخزّن هذه الخطوة كل المعلومات المطلوبة في SignalProtocolStore، الذي يُستخدم لاحقًا لتشفير الرسائل وفك تشفيرها.
وهذا هو الجزء من المستودع المثال الذي يتولى ذلك:
    val receiverInformation = getAndSaveUserInformation(serverClient, receiverName, otherUsers)
    if (!protocolStore.containsSession(receiverInformation.toSignalProtocolAddress())) {
        val userBundle = serverClient.getUserBundle(receiverName)
        SessionBuilder(protocolStore, receiverInformation.toSignalProtocolAddress())
            .process(userBundle.toPreKeyBundle(deviceDTO.deviceId))
    }
إرسال الرسائل
يتطلب إرسال رسالة إنشاء org.signal.libsignal.protocol.SessionCipher، وتمرير SignalProtocolStore وSignalProtocolAddress الخاص بالمستلم إليه.
ملاحظة: للتبسيط، تُولَّد البيانات اللازمة لـ SignalProtocolAddress من قبل الخادم وتُسترجع كلما لزمت.
وبمجرد حصولك على SessionCipher، تستدعي ببساطة الدالة org.signal.libsignal.protocol.SessionCipher#encrypt(byte[]). وتذهب الرسالة المشفرة التي تعيدها إلى الخادم، حيث يمكن للجهاز الآخر استلامها لاحقًا.
مثال:
    val cipher = SessionCipher(protocolStore, receiverInformation.toSignalProtocolAddress())
    val ciphertextMessage = cipher.encrypt(message.toByteArray())
    serverClient.sendMessage(username, receiverName, ciphertextMessage)
استقبال الرسائل
لاستلام رسائله، يستدعي الجهاز نقطة نهاية في الخادم تعيد كل ما في صندوق الوارد، مع تفاصيل عن المرسل ونوع الرسالة. ويمكن فك تشفير كل رسالة مرة واحدة فقط، ويحذفها الخادم بعد جلبها.
يتطلب فك تشفير رسالة إنشاء (أو استرجاع) SessionCipher المرتبط بمرسلها. ولكي ينجح فك التشفير، يجب تحويل الرسالة إلى النوع الصحيح:
PreKeySignalMessageللرسالة الأولى من جهازSignalMessageلجميع الرسائل الأخرى
ويُحدَّد التحويل بحسب messageType، الذي يخزنه الخادم ويعيده.
ملاحظة: توفر libsignal أنواع رسائل أخرى أيضًا، لكن للتبسيط ركزت على نوعين فقط.
يؤدي فك تشفير PreKeySignalMessage إلى إنشاء جلسة مع الجهاز المعني، فلا حاجة إلى جلب بيانات إضافية من الخادم.
ملاحظات
لاحظ أن libsignal تُصدَر بترخيص AGPL-3.0، لذا يجب إصدار أي برنامج يستخدمها بالترخيص نفسه.
المكتبة ممتازة وتتيح لك بناء برمجيات بتشفير من طرف إلى طرف، لكنها مبنية حصرًا لمنظومة Signal، ويبدو أن أنواعها وبناها لا تلائم إلا تلك المنظومة.
ومعظم المكتبة مكتوب بلغة rust، ما يجعل التصحيح صعبًا جدًا، خاصة في عملاء Java / Kotlin.
الخلاصة
Signal منصة مراسلة آمنة لكنها معقدة. واستضافة الخدمة كلها ذاتيًا شبه مستحيلة، بالنظر إلى شح التوثيق وتعقيد الحزمة وخيارات التخصيص. وفي المقابل، فإن كتابة خادمك الخاص مهمة شاقة أيضًا، حتى مع وجود libsignal بين يديك. فهي تعني فتح مصدر شيفرتك، وفهم بروتوكول Signal جيدًا، والتعامل مع حالات حدّية كثيرة لا تفكر فيها يوميًا.