OWASP ASVS-ի կիրառումը գործնականում
OWASP ASVS ստանդարտի կիրառումը գործող նախագծի վրա՝ backend մշակողի աչքերով։
Application Security Verification Standard (ASVS)-ը, որ ստեղծել է OWASP հիմնադրամը, անվտանգ հավելվածներ կառուցելու և սպասարկելու պահանջների համախումբ է։ Այս գրառման մեջ կիսվելու եմ նրանով, ինչ սովորեցի՝ որպես backend մշակող այս ստանդարտը գործող նախագծի վրա կիրառելիս։
ASVS-ի լոգոն. աղբյուր
Ներածություն ASVS-ին
ASVS-ը հավելվածի անվտանգությունը ստուգելու համար ընդգրկուն ֆրեյմվորք է։ Այն կարող եք օգտագործել որպես բարձր մակարդակի ուղեցույց pen-testing-ի համար, որպես անվտանգ կոդավորման չեկ-լիստ՝ կենտրոնացած այն բանի վրա, ինչ պարունակում է հավելվածը, կամ որպես ուղեցույց անվտանգության ճարտարապետության համար։ ASVS-ին հետևելը օգնում է նկատել և նվազեցնել անվտանգության ռիսկերը և համոզվել, որ ձեր հավելվածը համապատասխանում է ոլորտի լավագույն պրակտիկաներին։
ASVS-ը բաժանված է 14 գլխի, որոնք ընդգրկում են այնպիսի ոլորտներ, ինչպիսիք են Նույնականացումը (Authentication), Մուտքի վերահսկումը (Access Control), Տվյալների պաշտպանությունը, API-ի անվտանգությունը, Կոնֆիգուրացիայի ամրապնդումը, Սպառնալիքների մոդելավորումը և այլն, և այն ընդհանուր առմամբ սահմանում է 286 կոնկրետ պահանջ/վերահսկիչ։ Դրանց կարելի է հղվել և դրանք կազմակերպել <version>-<chapter>.<section>.<requirement> ձևաչափով։
ASVS-ը սահմանում է նաև ստուգման երեք մակարդակ.
- Մակարդակ 1. Անդրադառնում է հեշտ գտնվող խոցելիություններին. բացարձակ նվազագույնը։ Այն կարելի է լիովին ստուգել penetration թեստավորմամբ՝ առանց սկզբնական կոդի հասանելիության։
- Մակարդակ 2. Պաշտպանում է այսօրվա ծրագրերում առկա ռիսկերի մեծ մասից։ Խորհուրդ է տրվում հավելվածների մեծ մասի համար։
- Մակարդակ 3. Նախատեսված է բարձր մակարդակի անվտանգություն պահանջող հավելվածների համար, որոնք սովորաբար մշակում են տվյալներ այնպիսի ոլորտներում, ինչպիսիք են ֆինանսները, բժշկությունը և զինվորականը։
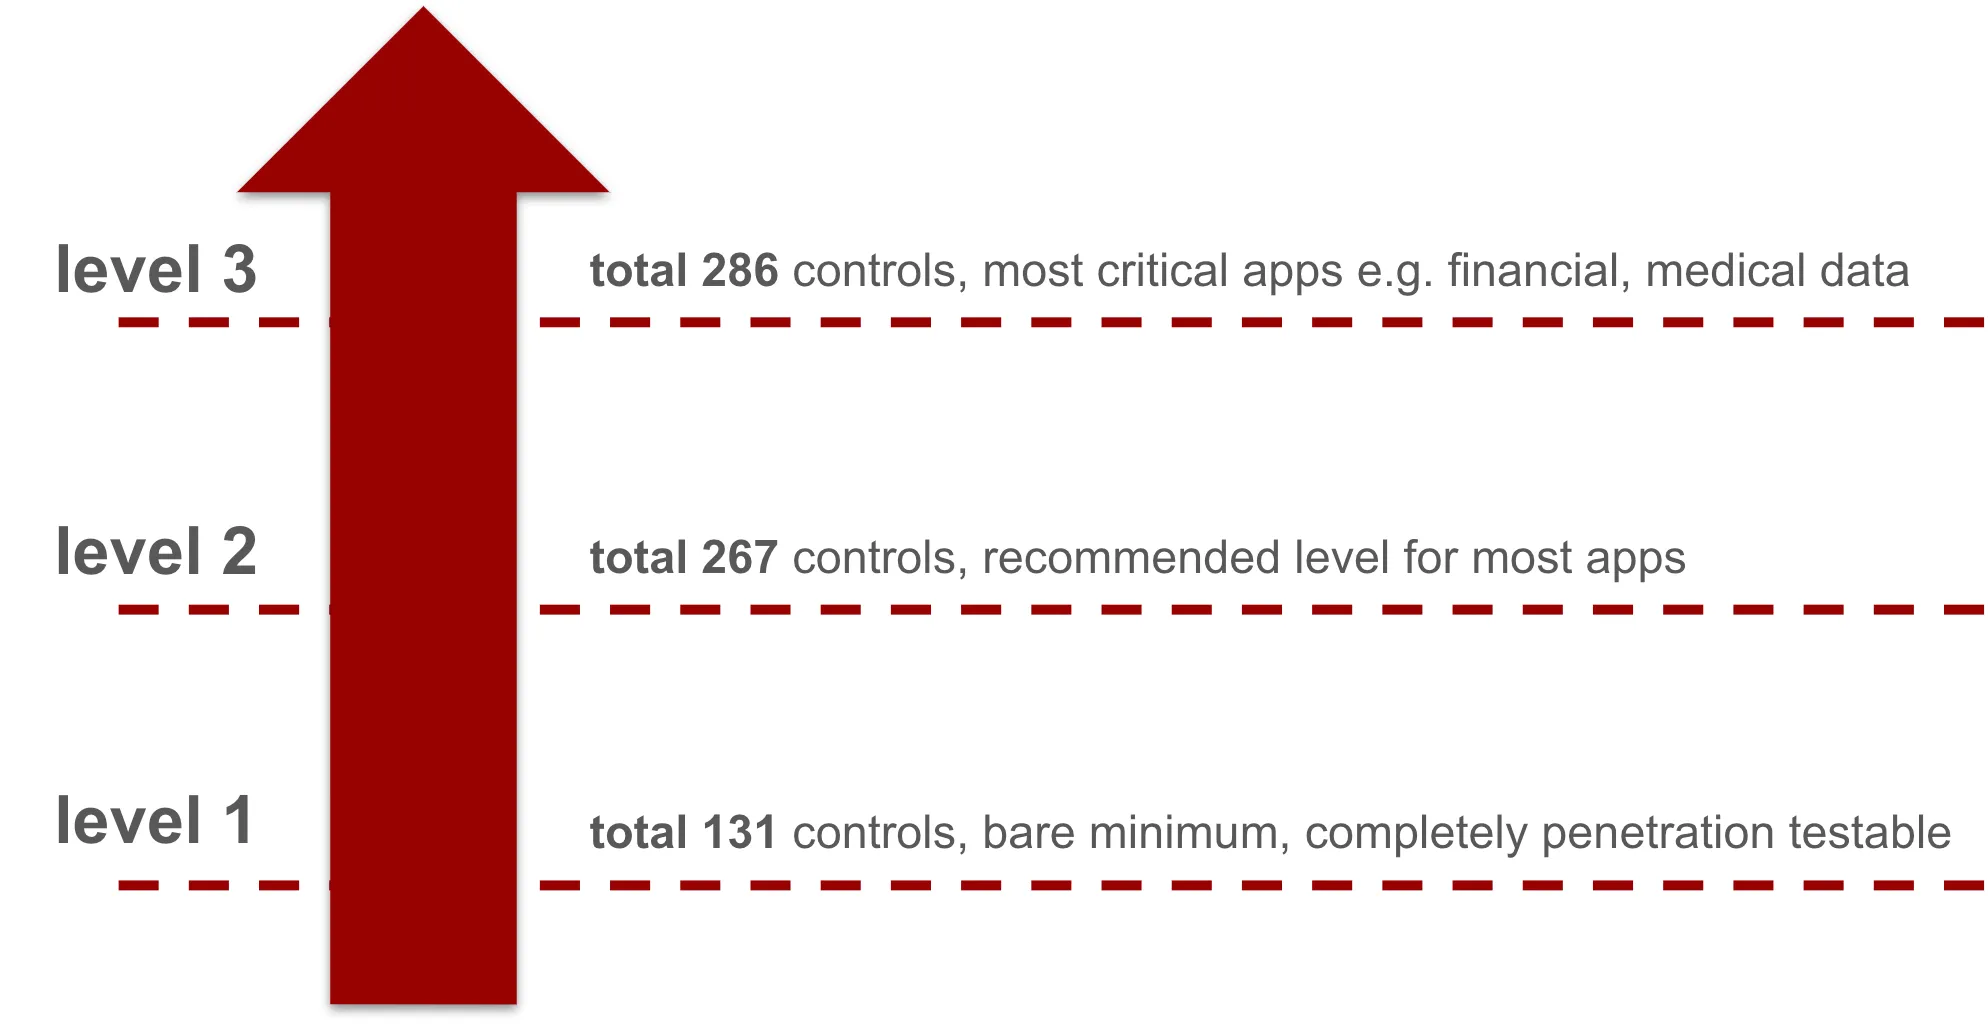
ASVS-ի ստուգման մակարդակները
ASVS-ի ամենավերջին կայուն տարբերակը v4.0.3-ն է, հրապարակված 2021 թվականին։ Հաջորդ հիմնական տարբերակի վրա աշխատանքները լավ ընթացքի մեջ են, և 2024 թվականի վերջի Roadmap to version 5.0-ի համաձայն՝ ASVS 5.0-ն իր վերջնական հետհաշվարկի մեջ է։
ASVS պահանջի օրինակ
Որպես օրինակ վերցնենք v4.0.3-3.2.1 ASVS պահանջը 3-րդ գլխից՝ Session Management.
Պահանջ v4.0.3-3.2.1, աղբյուր՝ OWASP ASVS
Այն շեշտում է, որ օգտատիրոջ նույնականացման ժամանակ պետք է գեներացվի նոր session token, ինչը session fixation հարձակումների դեմ էական վերահսկիչ է։ Ինչպես տեսնում ենք, այն վերաբերում է ASVS-ի բոլոր մակարդակներին (L1, L2, L3)։
Յուրաքանչյուր պահանջ բաղկացած է 1–3 նախադասությունանոց նկարագրությունից և որոշակի Common Weakness Enumeration (CWE) գրառման ID-ից. սա MITRE Corporation-ի պահպանած ծրագրային և սարքային անվտանգության տարածված թուլությունների կատալոգ է։
Որոշ պահանջներ նաև հղվում են OWASP Top 10 Proactive Controls-ի կոնկրետ գլխին. մեր օրինակում՝ C6: Implement Digital Identity։
2-րդ գլուխը՝ Նույնականացումը, և 3-րդ գլուխը լրացուցիչ համապատասխանեցված են NIST 800-63b-ին. սա ԱՄՆ կառավարական գործակալության նույնականացման ստանդարտ է։
ASVS-ի 2-րդ մակարդակի իրականացում
Ոչ վաղ անցյալում ես և իմ թիմը խնդիր ստացանք ASVS-ը իրականացնել 2-րդ մակարդակում. այն վերևից սահմանվել էր որպես կազմակերպության ստանդարտ։ Հստակության համար նշեմ՝ OWASP-ը որևէ պաշտոնական «սերտիֆիկացում» չի առաջարկում ASVS-ի մակարդակին հասնելու համար։ Ստուգումը պետք է կատարվեր penetration թեստավորմամբ և ներքին անվտանգության թիմի աուդիտով՝ ինքնագնահատման աղյուսակի հիման վրա, որտեղ յուրաքանչյուր պահանջը հաստատող ընդունելի մեկնաբանություններ կային։ Դրա հետ մեկտեղ, ASVS-ին համապատասխանությունը ստուգվելու էր ամեն տարի՝ համոզվելու համար, որ համակարգը ժամանակի ընթացքում մնում է ստանդարտի համաձայն։
Նախագիծը, որի վրա աշխատում էի, միկրոծառայությունների վրա հիմնված համակարգ էր, որն աշխատում էր Kubernetes-ի վրա՝ Azure հանրային ամպում։ Այն տրամադրում էր մի քանի UI՝ կառուցված React-ով։ Backend-ը գրված էր Scala-ով, այնպես որ այն աշխատում է JVM-ի վրա և հենվում է Scala/Java գրադարանների վրա։
Նախագիծը մոտ 3 տարեկան է, ուստի կարելի է այն հասուն անվանել, և այն ընդհանուր առմամբ կառուցվել էր հավելվածի անվտանգությունը նկատի ունենալով։
ASVS v4.0.3 2-րդ մակարդակը ներառում է 267 պահանջ։ Դրանք մեկ առ մեկ անցնելով՝ մենք պարզեցինք, որ.
- Պահանջների կեսից ավելին հեշտ էր նույնականացնել, և դրանք արդեն բավարարված էին։
- 80 պահանջ պարզվեց, որ մեր դեպքում կիրառելի չեն։
- Որոշ պահանջներ պահանջում էին ավելի մանրակրկիտ հետազոտություն՝ նախքան համապատասխանությունը հաստատելը։
- Պահանջների մի մասը չանցավ և պահանջում էր շտկումներ կամ բարելավումներ։
Սա ցույց տվեց, որ նույնիսկ երբ շատ վերահսկիչներ արդեն առկա են, նպատակային ASVS մակարդակին ամբողջությամբ հասնելը սովորաբար պահանջում է մանրակրկիտ վերանայում, խորը հետազոտություն և նպատակաուղղված շտկումներ։
Իրականացման դասեր
ASVS-ի 2-րդ մակարդակը կազմված է պահանջների լայն շրջանակից. բոլոր 267-ից որոշները պարզ են, մյուսները՝ ավելի դժվար։ Ստորև ներկայացված են ASVS v4.0.3-ի մի քանի կոնկրետ պահանջներ տարբեր ոլորտներից՝ խմբավորված կատեգորիաներով, որոնք ես արժանի եմ համարում ավելի մոտիկից նայելու։
Հեշտ պահանջներ
1.11.1 Ստուգել, որ հավելվածի բոլոր բաղադրիչները սահմանված և փաստաթղթավորված են ըստ այն բիզնես կամ անվտանգության գործառույթների, որոնք դրանք իրականացնում են։ L2, L3 - CWE 1059
- Սա հաստատելու ամենապարզ պահանջն էր, քանի որ մենք համակարգի փաստաթղթերը թարմ ենք պահել հենց սկզբից։
5.5.2 Ստուգել, որ հավելվածը XML parser-ները պատշաճ կերպով սահմանափակում է հնարավոր ամենախիստ կոնֆիգուրացիայով և որ անապահով հնարավորությունները, օրինակ՝ արտաքին entity-ների լուծումը, անջատված են XXE-ից խուսափելու համար։ L1, L2, L3 - CWE 611
- XML eXternal Entity injection (XXE)-ը 2017 թվականի OWASP Top Ten-ում զբաղեցրել էր 4-րդ տեղը։
- XXE հարձակումից պաշտպանվելու համար մենք հետևում ենք XML Entity Prevention OWASP Cheat Sheet-ի համապատասխան առաջարկություններին՝ ամբողջությամբ անջատելով DTD-ները (Document Type Definition) և External Entities-ը։
val xmlInputFactory = XMLInputFactory.newFactory()
xmlInputFactory.setProperty(
    XMLInputFactory.IS_SUPPORTING_EXTERNAL_ENTITIES, false)
xmlInputFactory.setProperty(
    XMLInputFactory.SUPPORT_DTD, false)
Չկիրառվող պահանջներ
2.1.1 - 2.1.12 Գաղտնաբառերի անվտանգությանը վերաբերող ամբողջ բաժինը։ L1
- Բաժինը վերաբերում է գաղտնաբառերի անվտանգության լավագույն պրակտիկաներին՝ կենտրոնանալով ուժեղ, բայց օգտատիրոջ համար հարմար քաղաքականությունների վրա, ինչպիսիք են երկար գաղտնաբառերը, տեղադրման (paste) թույլատրումը և կոտրված գաղտնաբառերի հետ համեմատումը։
- Մուտքի և գաղտնաբառի կարգավորումները կառավարվում են Azure Entra ID-ով. այն կարելի է ճիշտ կարգավորել՝ անվտանգության ստանդարտները բավարարելու համար։ Կարող եք նաև նայել Entra-ի առաջարկվող լավագույն պրակտիկաները՝ ձեր անվտանգության մակարդակը բարձրացնելու համար։
- Մեր կոնկրետ դեպքում այս պահանջները կարելի է համարել չկիրառվող, քանի որ Entra ID-ն մեր վերահսկողությունից դուրս է. այն կառավարում է մեկ այլ ներքին թիմ, որը նույնպես պետք է անցնի ASVS ստուգումը։
2.5.1 Ստուգել, որ համակարգի գեներացրած սկզբնական ակտիվացման կամ վերականգնման գաղտնիքը օգտատիրոջն ուղարկվում է ոչ թե բաց տեքստով։ L1, L2, L3 - CWE 640
- Քանի որ համակարգը ներքին է (պահանջում է ընկերության դոմենի էլ. փոստի հասցե), ստանդարտ գրանցում չկա։ Վերականգնումը կառավարվում է Entra ID-ով, որը մեր դեպքում կառավարում է մեկ այլ ներքին թիմ։
Հետաքրքիր աշխատանք պահանջող պահանջներ
1.2.1 Ստուգել, որ հավելվածի բոլոր բաղադրիչների, ծառայությունների և սերվերների համար օգտագործվում են եզակի կամ հատուկ ցածր արտոնություններով օպերացիոն համակարգի հաշիվներ։ L2, L3 - CWE 250
- Այս պահանջը օգնեց մեզ գտնել մի քանի docker image, որոնք պետք էր root-ի վրա հիմնված հաշիվներից տեղափոխել ցածր արտոնություններով հաշիվների, որպեսզի յուրաքանչյուր ծառայություն աշխատի նվազագույն թույլտվություններով. կոնտեյներները ոչ-root օգտատիրոջով աշխատեցնելը սահմանափակում է անվտանգության խախտման հնարավոր վնասը։
- Սա կարելի էր ճիշտ անել յուրաքանչյուր docker ֆայլի հենց սկզբից։
- Կոնտեյներները որպես root աշխատեցնելու ռիսկերի մասին ավելին իմանալու համար նայեք Snyk Academy-ի Container is running in privileged mode դասը։
1.14.4 Ստուգել, որ build pipeline-ը ներառում է քայլ, որն ավտոմատ կերպով կառուցում և ստուգում է հավելվածի անվտանգ տեղակայումը, հատկապես երբ հավելվածի ենթակառուցվածքը ծրագրային եղանակով է սահմանված, օրինակ՝ ամպային միջավայրի build սկրիպտները։ L2, L3 - CWE 923
- Անվտանգ տեղակայումն ավտոմատացնելը կարող է բարդ լինել, քանի որ դա նշանակում է մի քանի գործիքների ինտեգրում, արագության և անվտանգության հավասարակշռում և false positive-ների հետ գործ ունենալ։
- Մենք այս պահանջը բավարարում ենք հետևյալով.
- Secret Scanning և Code Linting – pre-commit փուլում
- Fortify և SonarQube – pipeline-ի ներսում SAST (static application security testing) համար – շաբաթական սկան
- Qualys – pipeline-ի ներսում DAST (dynamic application security testing) համար – ամսական սկան
- Snyk – pipeline-ի ներսում SCA (software composition analysis) համար – շաբաթական սկան
14.4.3 Ստուգել, որ Content Security Policy (CSP) պատասխանի header-ը առկա է՝ օգնելու նվազեցնել XSS հարձակումների ազդեցությունը, ինչպիսիք են HTML, DOM, JSON և JavaScript injection խոցելիությունները։ L1, L2, L3 - CWE 1021
- CSP-ի կարգավորումը պահանջեց շատ կոնֆիգուրացիա, թեստավորում և արտաքին ծառայությունների հետ համակարգում, որպեսզի XSS-ի դեմ ստանանք հնարավոր ամենաուժեղ պաշտպանությունը՝ առանց հավելվածը կոտրելու։
- Kubernetes ingress controller-ի օգտագործումը, մասնավորապես Project Contour-ի, որը ներսում աշխատեցնում է Envoy-ն, թույլ է տալիս կառավարել մուտքային տրաֆիկը և պատասխանի header-ները վերագրել ճիշտ CSP կոնֆիգուրացիայով։ Այս մոտեցումը պահում է ամեն ինչ կենտրոնացված և միատեսակ բոլոր ծառայությունների միջև։
- CSP-ն մշակման ուշ փուլում ավելացնելը գուցե ամենադժվար մասը չէր. OWASP Content Security Policy Cheat Sheet-ը շատ օգնեց, բայց կրկին, սա կարելի էր անել ավելի արդյունավետ նախագծի հենց սկզբից։
Հետաքրքիր պահանջներ
6.3.2 Ստուգել, որ պատահական GUID-ները գեներացվում են GUID v4 ալգորիթմով և կրիպտոգրաֆիկորեն անվտանգ կեղծ-պատահական թվերի գեներատորով (CSPRNG)։ Այլ կեղծ-պատահական թվերի գեներատորներով գեներացված GUID-ները կարող են կանխատեսելի լինել. L2, L3 - CWE 338
- Սա գրավեց իմ ուշադրությունը, որովհետև ցույց է տալիս, թե որքան կարևոր է պատահականության որակը նույնիսկ GUID-ների համար
- Ստանդարտ կեղծ-պատահական թվերի գեներատորները (օրինակ՝
java.util.random()) կրիպտոգրաֆիկորեն անվտանգ չեն, բայց որոշ SAST սկաներ դրանք կնշեն. այնուամենայնիվ, կարող եմ պատկերացնել, թե ինչպես մշակողները պատահաբար օգտագործում են v4-ից հին GUID տարբերակներ։ - Մենք այս պահանջը բավարարում ենք՝ backend-ում օգտագործելով
java.util.UUID.randomUUID(), իսկ Terraform-ում՝random_passwordռեսուրսը, որոնք երկուսն էլ կրիպտոգրաֆիկորեն անվտանգ են։
8.3.7 Ստուգել, որ զգայուն կամ մասնավոր տեղեկատվությունը, որը պետք է գաղտնագրվի, գաղտնագրված է հաստատված ալգորիթմներով, որոնք ապահովում են և՛ գաղտնիությունը, և՛ ամբողջականությունը։ L2, L3 - CWE 327
- Պարզ ասած՝ մենք օգտագործում ենք գաղտնագրման գործընթաց՝ ծառայությունների միջև փոխանցվող տվյալները պաշտպանելու համար։ Որոշ զգայուն տվյալներ պետք է թաքցվեն այն ծառայություններից, որոնք իրավունք չունեն դրանց։ Սկզբնական ծառայությունը, որը շփվում է բազմաթիվ այլ ծառայությունների հետ, տվյալները գաղտնագրում է հատուկ Encryption Service-ով, որն ապահովում է encryption-at-rest։ Միայն ճշգրիտ սահմանված ստացող ծառայություններն են անվտանգ կերպով վերծանում տվյալները, երբ դրանք պետք են։
- Մենք հենվում ենք AES/ECB/PKCS5Padding գաղտնագրման ալգորիթմի վրա։ ECB ռեժիմը (electronic code book) ամենահիմնական գաղտնագրման ռեժիմն է և սովորաբար խորհուրդ չի տրվում – այն, անշուշտ, կգրավեր ցանկացած աուդիտորի աչքը։
- Այնուամենայնիվ, մեր օգտագործման դեպքի համար այս մոտեցումը ընդունելի է ներքին ճարտարապետության մանրամասների պատճառով (հակիրճ՝ յուրաքանչյուր արժեքի համար գեներացվում է եզակի գաղտնի բանալի, և յուրաքանչյուր արժեք առավելագույնը 128 բիթ (1 բլոկ) չափի է)։
- Այս օրինակը ցույց է տալիս, թե ինչպես անվտանգության պահանջները կարելի է բավարարել լավ մտածված ճարտարապետական որոշումներով, նույնիսկ երբ, օրինակ, օգտագործվում են գաղտնագրման ռեժիմներ, որոնք սովորաբար կասկած են հարուցում։
13.2.2 Ստուգել, որ JSON schema վավերացումը կարգավորված է և կատարվում է մինչև մուտքի ընդունումը։ L1 - CWE 20
- Մենք JSON հարցումների entity-ները parse և validate ենք անում Circe-ով՝ Scala-ի JSON գրադարանով։
- Սակայն, թեև Circe-ն վավերացնում է Scala-ի case class-ների կառուցվածքների համեմատ, դա տեղի է ունենում parse անելու ընթացքում և կարող է լիովին չբավարարել մուտքը ընդունելուց առաջ վավերացնելու պահանջը, ինչպես նկարագրված է պաշտոնական JSON Schema ստանդարտում։
- Հետաքրքիր է, որ (ASVS github քննարկման համաձայն) ASVS-ի հաջորդ հիմնական տարբերակը այս պահանջը L1-ից տեղափոխում է L3 ստուգման մակարդակ, ուստի մենք որոշեցինք թողնել այն ինչպես կա։
Ամփոփում
OWASP ASVS-ը գործնական ֆրեյմվորք է հավելվածի անվտանգությունը բարձրացնելու համար, որն առաջարկում է հստակ պահանջներ՝ կառուցվածքավորված անվտանգ կոդավորման չեկ-լիստի տեսքով։
Մեկ այլ բան, որ գնահատում եմ, այն է, որ կարիքի դեպքում կարող եք ընդունել ASVS-ի միայն ընտրված մասերը։ Օրինակ, երբ նոր API եք ավելացնում, կարող եք կենտրոնանալ API Security գլխի վրա՝ համոզվելու համար, որ endpoint-ները անվտանգ են։ Նույն կերպ, երբ նոր նույնականացման մոդուլ եք ներմուծում, կարող եք օգտագործել Authentication գլուխը՝ անվտանգ մուտքի պրակտիկաներ ապահովելու համար։ ASVS-ը ճկուն է և թույլ է տալիս բարելավել անվտանգությունը քայլ առ քայլ, երբ ձեր համակարգը մեծանում է։
Հուսով եմ, որ այս գրառման օրինակները պարզ են դարձնում, թե ինչպես կարելի է մոտենալ ASVS-ին և իրականացնել այն, օրինակ՝ գործող նախագծերում՝ պահանջների մանրակրկիտ վերանայմամբ, լավ մտածված ճարտարապետական որոշումներով և անվտանգության պրակտիկաները ձեր աշխատանքային հոսքի մեջ ներառելով։
Եթե ձեզ պետք են մշակողներ, որոնք համակարգեր են կառուցում Secure Software Development Lifecycle-ի (SSDLC) ամենաբարձր ստանդարտներով, կապ հաստատեք մեզ հետ. մենք օգտագործում ենք լավագույն գործիքներն ու պրակտիկաները, այդ թվում՝ մեր տեխնոլոգիական գործընկերությունը Snyk-ի հետ, ձեր ծրագրերն անվտանգ պահելու համար։
Դրա հետ մեկտեղ, նայեք մեր անվճար eBook-ին. Cybersecurity: developing a security-first mindset, որն առաջարկում է օգտակար պատկերացումներ անվտանգ հավելվածներ կառուցելու վերաբերյալ։