تطبيق OWASP ASVS عمليًا
تطبيق معيار OWASP ASVS على مشروع قائم، من منظور مطور خلفية (backend).
يُعدّ معيار التحقق من أمن التطبيقات (ASVS)، الذي أنشأته مؤسسة OWASP، مجموعة من المتطلبات لبناء تطبيقات آمنة وصيانتها. في هذا المقال سأشارك ما تعلمته من تطبيق المعيار على مشروع قائم بصفتي مطور خلفية.
شعار ASVS: المصدر
مقدمة إلى ASVS
ASVS إطار عمل شامل للتحقق من مدى أمان التطبيق. يمكنك استخدامه كدليل عالي المستوى لاختبار الاختراق، أو كقائمة تحقق للبرمجة الآمنة تركز على ما يحتويه التطبيق، أو كإرشاد لمعمارية الأمن. ويساعدك اتباع ASVS على رصد المخاطر الأمنية وتقليلها والتأكد من أن تطبيقك يرقى إلى أفضل ممارسات القطاع.
ينقسم ASVS إلى 14 فصلًا تغطي مجالات مثل المصادقة، والتحكم في الوصول، وحماية البيانات، وأمن API، وتحصين الإعدادات، ونمذجة التهديدات، وغيرها، ويحدد 286 متطلبًا/ضابطًا محددًا في المجموع. ويمكن الإشارة إليها وتنظيمها بالصيغة <version>-<chapter>.<section>.<requirement>.
ويحدد ASVS أيضًا ثلاثة مستويات للتحقق:
- المستوى 1: يعالج الثغرات التي يسهل اكتشافها – الحد الأدنى المطلق. ويمكن التحقق منه بالكامل باختبار الاختراق، دون الوصول إلى الشيفرة المصدرية.
- المستوى 2: يحمي من غالبية المخاطر الموجودة في البرمجيات اليوم. ويوصى به لمعظم التطبيقات.
- المستوى 3: مخصص للتطبيقات التي تحتاج إلى مستوى عالٍ من الأمان، وتتعامل عادةً مع بيانات في قطاعات مثل المالية والطبية والعسكرية.
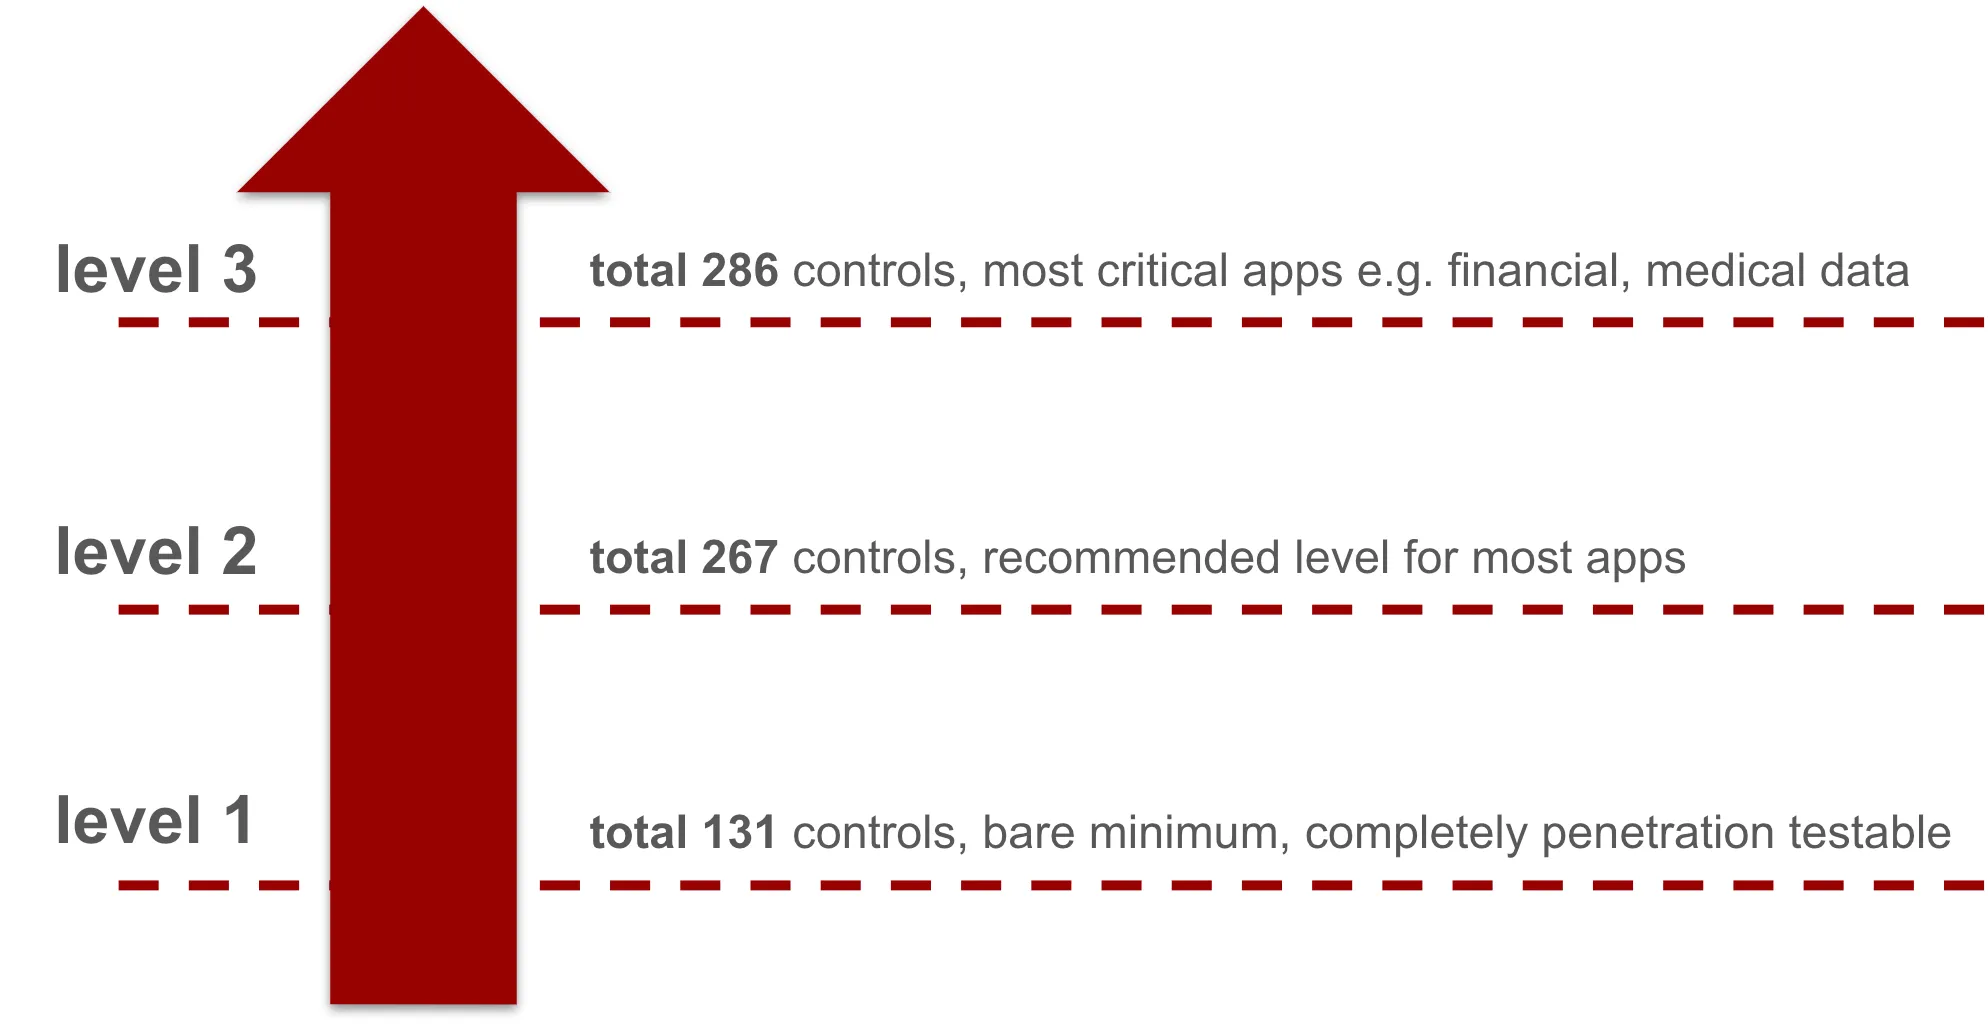
مستويات التحقق في ASVS
أحدث إصدار مستقر من ASVS هو v4.0.3، الصادر عام 2021. والعمل على الإصدار الرئيسي التالي يسير بخطى حثيثة، ووفقًا لـ خارطة الطريق إلى الإصدار 5.0 الصادرة في أواخر 2024، فإن ASVS 5.0 في العد التنازلي الأخير.
مثال على متطلب ASVS
لنأخذ متطلب ASVS v4.0.3-3.2.1 من الفصل 3: إدارة الجلسات (Session Management) كمثال:
المتطلب v4.0.3-3.2.1، المصدر: OWASP ASVS
يؤكد أنه يجب إنشاء رمز جلسة جديد عند مصادقة المستخدم، وهو ضابط أساسي ضد هجمات تثبيت الجلسة (session fixation). وكما نرى، فهو ينطبق على كل مستويات ASVS (L1 وL2 وL3).
يتكون كل متطلب من وصف من 1 إلى 3 جمل ومعرّف إدخال محدد في تعداد نقاط الضعف الشائعة (CWE) – وهو فهرس لنقاط الضعف الأمنية الشائعة في البرمجيات والعتاد تحتفظ به شركة MITRE.
وترتبط بعض المتطلبات أيضًا بفصل محدد من OWASP Top 10 Proactive Controls – وفي مثالنا: C6: Implement Digital Identity.
والفصل 2: المصادقة والفصل 3 مرتبطان إضافةً بـ NIST 800-63b – وهو معيار للمصادقة صادر عن وكالة حكومية أمريكية.
تطبيق ASVS المستوى 2
قبل وقت ليس ببعيد، كُلّفت أنا وفريقي بـ تطبيق ASVS على المستوى 2 – فقد فُرض من الإدارة العليا كمعيار للمؤسسة. ولأكون واضحًا، لا تقدم OWASP أي «شهادة» رسمية لبلوغ مستوى في ASVS. كان التحقق يتم عبر اختبار الاختراق ومراجعة من فريق الأمن الداخلي، استنادًا إلى ورقة تقييم ذاتي فيها تعليقات مقبولة تؤكد كل متطلب. وفوق ذلك، سيُفحص الالتزام بـ ASVS كل عام للتأكد من بقاء النظام متوافقًا مع المعيار مع مرور الوقت.
كان المشروع الذي أعمل عليه نظامًا قائمًا على الخدمات المصغّرة يعمل على Kubernetes في سحابة Azure العامة. وكان يوفر بضع واجهات مستخدم مبنية بـ React. وكُتبت الخلفية بلغة Scala، لذا فهي تعمل على JVM وتعتمد على مكتبات Scala/Java.
عمر المشروع نحو 3 سنوات، لذا يمكن وصفه بالناضج، وقد بُني عمومًا مع مراعاة أمن التطبيقات.
يتضمن ASVS v4.0.3 المستوى 2 عدد 267 متطلبًا. وبعد استعراضها واحدًا تلو الآخر، وجدنا أن:
- أكثر من نصف المتطلبات كان من السهل تحديدها وكانت مستوفاة بالفعل.
- 80 متطلبًا تبين أنها غير منطبقة على حالتنا.
- بعض المتطلبات احتاجت إلى بحث أعمق قبل أن نتمكن من تأكيد الامتثال.
- جزء من المتطلبات لم يُجتز واستدعى إصلاحات أو تحسينات.
أظهر هذا أنه حتى عندما تكون ضوابط كثيرة موجودة بالفعل، فإن بلوغ مستوى ASVS المستهدف كاملًا يتطلب عادةً مراجعة دقيقة وبحثًا متعمقًا وإصلاحات مركّزة.
رؤى من التطبيق
يتكون ASVS المستوى 2 من مجموعة واسعة من المتطلبات – من بين الـ 267 جميعها، بعضها بسيط وبعضها أصعب. فيما يلي بعض متطلبات ASVS v4.0.3 المحددة من مجالات مختلفة، مجمّعة في فئات، أرى أنها تستحق نظرة أقرب.
متطلبات سهلة
1.11.1 تحقق من أن جميع مكونات التطبيق معرّفة وموثقة من حيث وظائف العمل أو الأمان التي تقدمها. L2، L3 - CWE 1059
- كان هذا أبسط متطلب في التأكيد، إذ حافظنا على توثيق نظامنا محدّثًا منذ البداية.
5.5.2 تحقق من أن التطبيق يقيّد محللات XML بأكثر إعداد تقييدًا ممكن، وأن الميزات غير الآمنة، مثل حل الكيانات الخارجية، معطلة لمنع XXE. L1، L2، L3 - CWE 611
- حلّ حقن كيانات XML الخارجية (XXE) في المرتبة الرابعة في OWASP Top Ten لعام 2017.
- وللحماية من هجوم XXE، نتبع توصيات OWASP Cheat Sheet ذات الصلة حول منع كيانات XML – بتعطيل DTD (تعريف نوع المستند) والكيانات الخارجية بالكامل.
val xmlInputFactory = XMLInputFactory.newFactory()
xmlInputFactory.setProperty(
    XMLInputFactory.IS_SUPPORTING_EXTERNAL_ENTITIES, false)
xmlInputFactory.setProperty(
    XMLInputFactory.SUPPORT_DTD, false)
متطلبات غير منطبقة
2.1.1 - 2.1.12 القسم الكامل عن أمن كلمات المرور. L1
- يتناول القسم أفضل ممارسات أمن كلمات المرور، مركزًا على سياسات قوية وسهلة الاستخدام في آن واحد مثل كلمات المرور الطويلة، والسماح باللصق، والتحقق من كلمات المرور المسرّبة.
- تتولى Azure Entra ID إعدادات تسجيل الدخول وكلمة المرور – ويمكن ضبطها بشكل صحيح لتلبية معايير الأمان. ويمكنك أيضًا الاطلاع على أفضل الممارسات الموصى بها من Entra لرفع مستوى أمانك.
- في حالتنا تحديدًا يمكن اعتبار هذه المتطلبات غير منطبقة، لأن Entra ID خارج نطاق سيطرتنا – إذ يديرها فريق داخلي آخر، وعليه أيضًا اجتياز فحص ASVS.
2.5.1 تحقق من أن سر التفعيل الأولي أو الاسترداد الذي ينشئه النظام لا يُرسل إلى المستخدم كنص صريح. L1، L2، L3 - CWE 640
- بما أن النظام داخلي (يتطلب عنوان بريد إلكتروني ضمن نطاق الشركة)، فلا يوجد تسجيل قياسي. ويتولى Entra ID الاسترداد، وهو في حالتنا يديره فريق داخلي آخر.
متطلبات مثيرة للانخراط
1.2.1 تحقق من استخدام حسابات نظام تشغيل فريدة أو خاصة منخفضة الصلاحيات لجميع مكونات التطبيق والخدمات والخوادم. L2، L3 - CWE 250
- ساعدنا هذا المتطلب على إيجاد عدة صور docker كان لا بد من نقلها من حسابات قائمة على root إلى حسابات منخفضة الصلاحيات، بحيث تعمل كل خدمة بأدنى الصلاحيات – فتشغيل الحاويات بمستخدم غير root يحد من الضرر المحتمل لأي اختراق أمني.
- كان يمكن فعل ذلك بشكل صحيح منذ بداية كل ملف docker.
- لمعرفة المزيد عن مخاطر تشغيل الحاويات بصلاحيات root، اطلع على Container is running in privileged mode في Snyk Academy.
1.14.4 تحقق من أن خط البناء يتضمن خطوة تبني النشر الآمن للتطبيق وتتحقق منه تلقائيًا، خاصة عندما تكون بنية التطبيق التحتية معرّفة بالبرمجيات، مثل سكربتات بناء بيئة السحابة. L2، L3 - CWE 923
- قد تكون أتمتة النشر الآمن معقدة، لأنها تعني دمج عدة أدوات، والموازنة بين السرعة والأمان، والتعامل مع الإيجابيات الكاذبة.
- نستوفي هذا المتطلب بما يلي:
- فحص الأسرار (Secret Scanning) وفحص جودة الشيفرة (Code Linting) – في مرحلة ما قبل الـ commit
- Fortify وSonarQube – لـ SAST (اختبار أمن التطبيقات الساكن) ضمن خط الأنابيب – فحص أسبوعي
- Qualys – لـ DAST (اختبار أمن التطبيقات الديناميكي) ضمن خط الأنابيب – فحص شهري
- Snyk – لـ SCA (تحليل تركيبة البرمجيات) ضمن خط الأنابيب – فحص أسبوعي
14.4.3 تحقق من وجود ترويسة استجابة سياسة أمان المحتوى (CSP) للمساعدة على تقليل أثر هجمات XSS مثل ثغرات حقن HTML وDOM وJSON وJavaScript. L1، L2، L3 - CWE 1021
- استلزم إعداد CSP كثيرًا من الضبط، والاختبار، والتنسيق مع الخدمات الخارجية للحصول على أقوى حماية ممكنة من XSS دون كسر التطبيق.
- استخدام وحدة التحكم في الدخول (ingress controller) في Kubernetes – وتحديدًا Project Contour، الذي يشغّل Envoy تحت الغطاء – يتيح لنا إدارة الحركة الواردة و**إعادة كتابة** ترويسات الاستجابة بإعداد CSP المناسب. ويُبقي هذا النهج الأمور مركزية ومتسقة عبر كل الخدمات.
- ربما لم تكن إضافة CSP في مرحلة متأخرة من التطوير الجزء الأصعب – فقد ساعد OWASP Content Security Policy Cheat Sheet كثيرًا – لكن مرة أخرى كان يمكن فعل ذلك بكفاءة أكبر منذ بداية المشروع.
متطلبات مثيرة للاهتمام
6.3.2 تحقق من أن معرّفات GUID العشوائية تُنشأ بخوارزمية GUID v4 ومولّد أعداد شبه عشوائية آمن تشفيريًا (CSPRNG). فمعرّفات GUID المنشأة بمولّدات أعداد شبه عشوائية أخرى قد يمكن التنبؤ بها. L2، L3 - CWE 338
- لفت هذا انتباهي لأنه يبيّن مدى أهمية جودة العشوائية حتى في معرّفات GUID
- مولّدات الأعداد شبه العشوائية القياسية (مثل
java.util.random()) ليست آمنة تشفيريًا، لكن بعض فحوص SAST ستنبّه إليها؛ ومع ذلك يمكنني تخيّل مطورين يستخدمون عن غير قصد إصدارات GUID أقدم من v4. - نلبي هذا المتطلب باستخدام
java.util.UUID.randomUUID()في الخلفية والموردrandom_passwordفي Terraform، وكلاهما آمن تشفيريًا.
8.3.7 تحقق من أن المعلومات الحساسة أو الخاصة التي يجب تشفيرها مشفرة بخوارزميات معتمدة تضمن السرية والسلامة معًا. L2، L3 - CWE 327
- ببساطة، نستخدم عملية تشفير لحماية البيانات المرسلة بين الخدمات. وبعض البيانات الحساسة يجب إخفاؤها عن الخدمات غير المخوّلة بها. تشفّر الخدمة المصدر، التي تتحدث مع خدمات كثيرة أخرى، البيانات بـ خدمة تشفير (Encryption Service) مخصصة توفر التشفير أثناء التخزين (encryption-at-rest). ولا يفك التشفير بأمان عند الحاجة إلا خدمات استقبال محددة بدقة.
- نعتمد خوارزمية التشفير AES/ECB/PKCS5Padding. ووضع ECB (دفتر الشيفرة الإلكتروني) هو أبسط أوضاع التشفير ويُنصح عادةً بتجنبه – وبالتأكيد سيلفت نظر أي مدقق.
- ومع ذلك، فإن هذا النهج مقبول في حالة استخدامنا بسبب تفاصيل المعمارية الداخلية (باختصار: يُنشأ مفتاح سري فريد لكل قيمة، وحجم كل قيمة 128 بت (كتلة واحدة) على الأكثر).
- يبيّن هذا المثال كيف يمكن تلبية متطلبات الأمان عبر قرارات تصميم مدروسة، حتى عند استخدام أوضاع تشفير تثير عادةً علامات تحذير.
13.2.2 تحقق من إعداد التحقق بمخطط JSON وإجرائه قبل قبول المدخلات. L1 - CWE 20
- نحلل كيانات طلبات JSON ونتحقق منها باستخدام Circe، وهي مكتبة JSON للغة Scala.
- لكن، رغم أن Circe تتحقق وفق بنى case class في Scala، فإن هذا يحدث أثناء التحليل وقد لا يستوفي تمامًا متطلب التحقق من المدخلات قبل قبولها كما هو موصوف في معيار JSON Schema الرسمي.
- ومن المثير للاهتمام – (وفقًا لـ نقاش ASVS على github) – أن الإصدار الرئيسي التالي من ASVS ينقل هذا المتطلب من المستوى L1 إلى مستوى التحقق L3، لذا اخترنا تركه كما هو.
الخلاصة
OWASP ASVS إطار عمل عملي لرفع أمن التطبيقات، يقدم متطلبات واضحة على هيئة قائمة تحقق منظمة للبرمجة الآمنة.
ومما أقدّره أيضًا أنه يمكنك اعتماد أجزاء مختارة فقط من ASVS عند الحاجة. فمثلًا، عند إضافة API جديدة يمكنك التركيز على فصل أمن API للتأكد من أمان نقاط النهاية. وبالمثل، عند إدخال وحدة مصادقة جديدة يمكنك استخدام فصل المصادقة لفرض ممارسات تسجيل دخول آمنة. ASVS مرن ويتيح لك تحسين الأمان خطوة بخطوة مع نمو نظامك.
آمل أن توضح الأمثلة في هذا المقال كيف يمكن التعامل مع ASVS وتطبيقه، مثلًا في المشاريع القائمة – عبر مراجعة دقيقة للمتطلبات، وقرارات تصميم مدروسة، ودمج ممارسات الأمان في سير عملك.
إذا كنت تحتاج إلى مطورين يبنون الأنظمة وفق أعلى معايير دورة حياة تطوير البرمجيات الآمنة (SSDLC)، فتواصل معنا – فنحن نستخدم أفضل الأدوات والممارسات، بما فيها شراكتنا التقنية مع Snyk، للحفاظ على أمان برمجياتك.
وفوق ذلك، اطلع على كتابنا الإلكتروني المجاني: الأمن السيبراني: تطوير عقلية تضع الأمان أولًا، الذي يقدم رؤى مفيدة في بناء تطبيقات آمنة.