Preview միջավայր Code review-ների համար, մաս 4. Docker պատկերի հրապարակումը Artifact Registry-ում
Այս հոդվածը կենտրոնանում է Docker պատկերը ամպում հրապարակելու վրա։ Այն նաև առաջին հայացք է տալիս այն ենթակառուցվածքին, որը հաճախորդն օգտագործում է Docker պատկերները ամպից Kubernetes կլաստեր տեղադրելու համար։
Վերադառնում ենք Reverse-proxy թեմային
Այս գրառումը շարքի չորրորդ մասն է՝ նվիրված յուրաքանչյուր Code Review-ի (Merge Request) համար առանձին Preview միջավայրի ստեղծմանը։
Մինչ այս պահը մենք կարգավորել ենք Reverse-proxy սերվերը և ստուգել այն տեղական մակարդակում՝ Docker կոնտեյների ներսում։ Պակասում է ամպում տեղակայումը, որպեսզի Docker պատկերը հասանելի դառնա Kubernetes կլաստերի համար, որը կառավարում է հաճախորդ ընկերությունը։
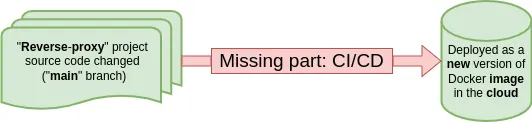
Այս հոդվածը զբաղվում է հենց այդ բացով՝ Docker պատկերի հրապարակմամբ ամպում (այստեղ թիրախը Google Artifact Registry պահոցն է)։ Մենք նաև առաջին ուրվագիծը կտանք այն ենթակառուցվածքի, որի վրա հաճախորդը հենվում է Docker պատկերները ամպից Kubernetes կլաստեր տեղադրելու համար։
Ինչպե՞ս է CD-ն կազմակերպված K8s կլաստերում
Արագ անցնենք այն մասին, թե ինչպես է կարգավորված Continuous Deployment-ը (CD) ընկերության Kubernetes կլաստերում աշխատող ծառայությունների համար։
Օգտագործվող DevOps գործիքներն են՝
- Terraform – IaC-ի (Infrastructure as Code) փաստացի ոլորտային ստանդարտը
- Kustomize – Kubernetes-ի կոնֆիգուրացիայի կառավարիչ, որը թույլ է տալիս պատրաստի ձևանմուշներից ստեղծել կոնֆիգուրացիոն ֆայլեր
- Flux – GitOps գործիք, որտեղ նախագծի ենթակառուցվածքի մասին ողջ տեղեկատվությունը պահվում և տարբերակավորվում է git տարբերակների կառավարման համակարգում։
CD-ն հիմնված է այն բանի վրա, որ յուրաքանչյուր Docker պատկեր պահվում է GCP ամպում (ճշգրիտ՝ GAR-ում՝ Google Artifact Registry-ում)։
Երբ հայտնվում է ավելի նոր տարբերակ (համապատասխան ավելացված tag-ով), պատկերը ավտոմատ կերպով փոխարինվում է k8s deployment կոնֆիգուրացիայում, ինչն էլ իր հերթին առաջացնում է կրկնակի տեղակայում թարմ պատկերով։
Նոր պատկերների տարբերակներին հետևելը Fluxbot (Flux) գործիքի խնդիրն է, իսկ Kustomize-ը անուղղակիորեն օգտագործվում է թարմացված կոնֆիգուրացիան ստեղծելու համար։
Fluxbot-ը commit է անում Git պահոցում, որի դերը այն կլաստերի կառավարումն է, որտեղ կիրառվելու է նոր կոնֆիգուրացիան։ Այդ պահին համապատասխան pipeline-ը սկսվում է նոր տեղակայմամբ (GitHub Actions-ի միջոցով)։ Հենց այստեղ է տեղի ունենում ողջ «կախարդանքը»։
Ի՞նչ է սա նշանակում մեզ համար։ Nginx-ի վրա հիմնված Reverse-proxy սերվերի մեր Docker պատկերը նույնպես պետք է push արվի GAR պահոց, որպեսզի տեղավորվի գործող CD ենթակառուցվածքում։
Reverse-proxy սերվերի Git պահոցը GitHub-ում
Git պահոցի մատակարարի ընտրությունը
Հաշվի առեք, որ հաճախորդ ընկերությունը իր տարբեր Git պահոցների համար աշխատում է երկու մատակարարի հետ՝ GitHub և GitLab.
- Nice-app հավելվածի ֆայլերը գտնվում են GitLab պահոցում (այն, որի համար մենք CI/CD pipeline-ներ ստեղծեցինք երկրորդ հոդվածում)
- GitHub-ը նույնպես հասանելի տարբերակ է (օգտագործվում է հիմնականում ենթակառուցվածքային նախագծերի համար)
Մեր Reverse-proxy նախագիծը համարվում է ենթակառուցվածքային։ Քանի որ ընկերությունը K8s կլաստերում հայտնվող ենթակառուցվածքային նախագծերը պահում է GitHub-ում, մենք հետևողական ենք և նոր պահոցը ևս ստեղծում ենք GitHub-ում։
Պահոցի ստեղծումը
Սկզբում մեզ պետք է թարմ Git պահոց, որի միակ նպատակը Dockerfile-ը և nginx.conf կոնֆիգուրացիան պահելն է։
Հետո նախկինում սահմանված Dockerfile և nginx.conf ֆայլերը դնում ենք main ճյուղում, commit ենք անում և push անում GitHub։
Սա մեզ տալիս է CI միջավայրի (կառուցված GitHub Actions-ով) հիմք, որը ավտոմատ կերպով push կանի Docker պատկերը GCP GAR, երբ որ main ճյուղը փոխվի։
Docker պատկերների պահոցը GCP Google Artifact Registry-ում
Նախքան որևէ պատկեր պահոց push անելը, պետք է այն ստեղծել GCP GAR-ում։ Դրա համար բացում ենք Google Cloud Console-ը, գտնում artifact registry ծառայությունը և անցնում դրա էջ։ Create Repository կոճակը թույլ է տալիս ավելացնել նոր պահոց, օրինակ՝ "nice-app/staging-reverse-proxy" անունով։
Docker պատկերի ավտոմատ հրապարակումը GCP GAR-ում
Երբ GAR պահոցը գոյություն ունի, կարող ենք Reverse-proxy նախագծին ավելացնել GitHub Actions CI կոնֆիգուրացիան։ Ֆայլը պետք է դնել GitHub պահոցի ենթապանակում՝ .github/workflows/google.yml ճանապարհով։ GitHub-ը նաև առաջարկում է նման կոնֆիգուրացիաների գեներատորներ, որոնք օգտակար են, եթե ցանկանում եք ինքնուրույն սկսել ինտեգրվել տարբեր ծառայությունների հետ (AWS, GCP և այլն)։
google.yml ֆայլն ունի հետևյալ տեսքը՝
name: Build and Publish to GAR

on:
  push:
    branches: [ "main" ]

env:
  PROJECT_ID: ${{ secrets.GCP_PROJECT_ID }}
  GAR_LOCATION: europe-west2
  REPOSITORY: nice-app
  IMAGE: staging-reverse-proxy

jobs:
  setup-build-publish-image:
    name: Setup, Build, Publish, and Deploy
    runs-on: ubuntu-latest
    environment: production

    permissions:
      contents: 'read'
      id-token: 'write'

    steps:
      - name: Checkout
        uses: actions/checkout@v3

      # Authenticate to Google Cloud via credentials json
      - id: 'auth'
        name: Set up Cloud SDK
        uses: google-github-actions/auth@v0
        with:
          credentials_json: ${{ secrets.GCP_SA_KEY }}
          token_format: 'access_token'

      # Login to docker in Google Artifact Registry
      - name: Docker configuration
        run: |-
          echo ${{steps.auth.outputs.access_token}} | docker login -u oauth2accesstoken --password-stdin https://$GAR_LOCATION-docker.pkg.dev
      # Build the Docker image
      - name: Build
        run: |-
          export BUILD_TAG="${GITHUB_SHA:0:7}-$(date +%s)"
          echo "build_tag=$BUILD_TAG" >> $GITHUB_ENV # make it available for next steps
          docker build \
            --tag "$GAR_LOCATION-docker.pkg.dev/$PROJECT_ID/$REPOSITORY/$IMAGE:$BUILD_TAG" \
            --build-arg GITHUB_SHA="$GITHUB_SHA" \
            --build-arg GITHUB_REF="$GITHUB_REF" \
            .
      # Push the Docker image to Google Artifact Registry
      - name: Publish
        run: |-
          docker push "$GAR_LOCATION-docker.pkg.dev/$PROJECT_ID/$REPOSITORY/$IMAGE:${{ env.build_tag }}"
Քայլ առ քայլ քննարկենք, թե ինչ է կատարվում այստեղ՝
- Build-ը գործարկվում է միայն
mainճյուղի փոփոխությամբ։ Սա սովորական մոտեցումն է, երբ այս ճյուղը համարվում է production։ - Հայտարարում ենք հետագա build քայլերի համար անհրաժեշտ փոփոխականները։ Դրանք, բնականաբար, Docker պահոցի ճանապարհն են, որը նախկինում ստեղծել էինք GCP GAR-ում, դրա տեղակայումը և նախագծի ID-ն GCP ամպում (որտեղ գտնվում է k8s կլաստերը)։
${{ secrets.GCP_PROJECT_ID }} արտահայտությունը CI-ին ասում է կարդալ փոփոխականի արժեքը GitHub պահոցում սահմանված secrets-ից (դրանք կարող է ավելացնել պահոցի Administrator-ը)։ Այսպես զգայուն տվյալները չեն հայտնվում նախագծի կոդում։
-
Առաջին build քայլում օգտագործում ենք
actions/checkout@v3action-ը՝ GitHub Actions-ի ձևանմուշ, որը հասանելիություն է տալիս այս պահոցի ֆայլերին։ -
Հաջորդ build քայլը օգտագործում է
google-github-actions/auth@v0action-ը՝ մեզ նույնականացնելու GCP ամպում, կրկին հենվելով secret-ի վրա, որը ադմինիստրատորը կարգավորել է GitHub պահոցում։ -
Մուտք ենք գործում Docker Google Artifact Registry-ում (որին այժմ հասանելիություն ունենք)։
-
Պահոցի ֆայլերից կառուցում ենք Docker պատկերը։ Այս փուլը բաժանվում է մի քանի քայլերի՝
ա) Սահմանում ենքBUILD_TAG="${GITHUB_SHA:0:7}-$(date +%s)"փոփոխականը։ Այն պարունակում է tag-ի անունը, որը պատկերը կստանա GCP GAR-ում հետագա հրապարակման ժամանակ։ Այն միացնում է$GITHUB_SHAփոփոխականի (workflow-ը սկսած commit-ի SHA-ն) առաջին 8 նիշը ընթացիկ պահի timestamp-ի հետ՝ UNIX ձևաչափով։ Հետագայում այս timestamp բաղադրիչի վրա կհենվենք Docker պատկերները ամենավերջին tag-երով տեսակավորելու համար։
բ) Այն նաև արտահանում ենք GitHub Actions-ի գլոբալ փոփոխականների տարածք, որպեսզի tag-ը կարողանանք օգտագործել նաև հաջորդ քայլերում։
գ) Կառուցում ենք Docker պատկեր՝ նշված ճիշտ tag-երով։ -
Ստացված docker պատկերը հրապարակում ենք GCP GAR պահոցում՝ տալով դրան նախկինում ստեղծված tag-ը։
Job-ի աշխատեցումը GitHub Actions-ում
Ժամանակն է փորձարկել կարգավորումը՝ main ճյուղում նոր commit հայտնվելուց հետո GitHub Actions ներդիրում պետք է երևա build, որը այս պատկերը push է արել պահոց։
Պատկերը GCP GAR-ում տեղակայելու արդյունքը՝ մի քանի նոր վերբեռնված պատկեր, որոնցից յուրաքանչյուրն ունի կանոններով կազմված tag (օրինակ՝ 5c48100-1666639074, որտեղ առաջին մասը commit-ի կրճատ SHA-ն է, իսկ երկրորդը՝ UNIX ժամանակը)։
Համառոտ ամփոփում
Եվս մեկ քայլ կատարված է։ Այսուհետ սերվերի պատկերը պատրաստ է օգտագործվելու հաճախորդի Kubernetes կլաստերում (քանի որ կլաստերը հասանելիություն ունի GCP GAR-ի պահոցներին)։
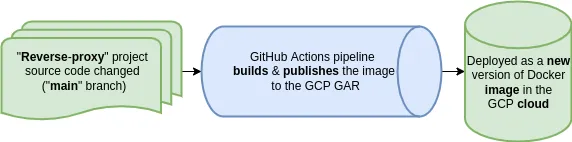
Հաջորդ հոդվածը (մաս 5) կներկայացնի Kubernetes կլաստերի մանիֆեստների պատրաստումը, որոնք Reverse-proxy docker պատկերը գործարկում են նոր Pod-ում և այն հանրորեն հասանելի են դարձնում (Ingress և Service օբյեկտների միջոցով)։ Սա ամբողջական լուծման վերջին բացակայող մասն է։