بيئة المعاينة لمراجعات الشيفرة، الجزء 4: نشر صورة Docker في Artifact Registry
يركّز هذا المقال على نشر صورة Docker في السحابة. ويقدّم أيضًا نظرة أولى على البنية التحتية التي يستخدمها العميل لطرح صور Docker من السحابة على عنقود Kubernetes.
العودة إلى خيط الوكيل العكسي
هذه المقالة هي الحلقة الرابعة في سلسلة عن إعداد بيئة معاينة (Preview) مخصّصة لكل مراجعة شيفرة (Merge Request).
حتى الآن أعددنا خادم الوكيل العكسي (Reverse-proxy) وتحقّقنا منه محليًا داخل حاوية Docker. وما ينقصنا هو النشر في السحابة، لتصبح صورة Docker قابلة للوصول من عنقود Kubernetes الذي تديره شركة العميل.
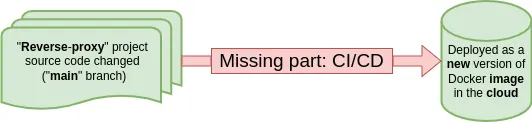
تعالج هذه المقالة هذه الفجوة تحديدًا، أي نشر صورة Docker في السحابة (والهدف هنا مستودع Google Artifact Registry). كما سنعرض مخططًا أوليًا للبنية التحتية التي يعتمد عليها العميل لطرح صور Docker من السحابة على عنقود Kubernetes.
كيف تتم معالجة CD في عنقود K8s؟
لنستعرض بسرعة كيف أُعدّ النشر المستمر (CD) للخدمات العاملة في عنقود Kubernetes الخاص بالشركة.
تشمل أدوات DevOps المستخدمة:
- Terraform – المعيار الفعلي في الصناعة لـ IaC (البنية التحتية كشيفرة)
- Kustomize – أداة لإدارة إعدادات Kubernetes تتيح لنا توليد ملفات الإعداد من قوالب مكتملة
- Flux – أداة GitOps، تُحفظ فيها كل المعلومات عن البنية التحتية للمشروع وتُدار إصداراتها في نظام التحكم بالإصدارات git.
يعتمد CD على حفظ كل صورة Docker في سحابة GCP (وبدقة أكبر، في GAR – Google Artifact Registry).
وكلما ظهر إصدار أحدث (يحمل وسمًا متزايدًا مناسبًا)، تُستبدل الصورة تلقائيًا في إعداد النشر في k8s، ما يؤدي بدوره إلى إعادة نشر باستخدام الصورة الجديدة.
مراقبة الإصدارات الجديدة للصور هي مهمة أداة Fluxbot (Flux)، ويُستخدم Kustomize بصورة غير مباشرة لإنتاج الإعداد المحدَّث.
يُنشئ Fluxbot عملية commit في مستودع Git الذي يتولى إدارة العنقود الذي سيُطبَّق عليه الإعداد الجديد. عندها يبدأ خط المعالجة (pipeline) المقابل بالنشر الجديد (عبر GitHub Actions). وهنا يحدث كل «السحر».
ماذا يعني ذلك لنا؟ يجب أيضًا دفع صورة Docker الخاصة بخادم الوكيل العكسي المبني على Nginx إلى مستودع GAR، كي تنسجم مع بنية CD القائمة.
مستودع Git لخادم الوكيل العكسي على GitHub
اختيار مزوّد مستودع Git
تذكّر أن شركة العميل تعمل مع مزوّدَين لمستودعات Git المختلفة: GitHub وGitLab:
- توجد ملفات تطبيق Nice-app في مستودع GitLab (الذي بنينا له خطوط CI/CD في المقال الثاني)
- GitHub خيار متاح أيضًا (ويُستخدم غالبًا لمشاريع البنية التحتية)
يُعدّ مشروع الوكيل العكسي لدينا مشروع بنية تحتية. وبما أن الشركة تحتفظ على GitHub بمشاريع البنية التحتية التي تنتهي في عنقود K8s، فإننا نلتزم بالاتساق وننشئ المستودع الجديد على GitHub أيضًا.
إعداد مستودع
في البداية نحتاج إلى مستودع Git جديد غرضه الوحيد حفظ Dockerfile وإعداد nginx.conf.
بعد ذلك نضع ملفَّي Dockerfile وnginx.conf اللذين عرّفناهما سابقًا على الفرع main، ونجري commit ثم ندفعهما إلى GitHub.
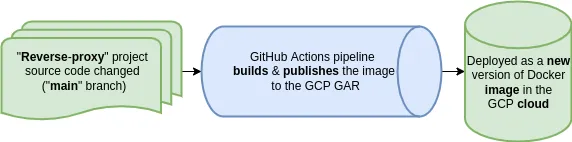
بذلك نحصل على أساس لـبيئة CI (مبنية بـ GitHub Actions) ستدفع صورة Docker تلقائيًا إلى GCP GAR كلما تغيّر الفرع main.
مستودع صور Docker في GCP Google Artifact Registry
قبل دفع أي صور إلى مستودع، يجب إنشاؤه في GCP GAR. لذلك نفتح Google Cloud Console، ونبحث عن خدمة artifact registry وننتقل إلى صفحتها. يتيح لنا الزر Create Repository إضافة مستودع جديد، مثلًا باسم "nice-app/staging-reverse-proxy".
نشر صورة Docker إلى GCP GAR تلقائيًا
بعد وجود مستودع GAR، يمكننا إضافة إعداد CI الخاص بـ GitHub Actions إلى مشروع الوكيل العكسي. يوضع الملف في مجلد فرعي من مستودع GitHub، في المسار .github/workflows/google.yml. يوفّر GitHub أيضًا مولّدات لمثل هذه الإعدادات، وهي مفيدة إذا أردت البدء بنفسك في التكامل مع خدمات مختلفة (AWS وGCP وغيرها).
يبدو ملف google.yml كما يلي:
name: Build and Publish to GAR

on:
  push:
    branches: [ "main" ]

env:
  PROJECT_ID: ${{ secrets.GCP_PROJECT_ID }}
  GAR_LOCATION: europe-west2
  REPOSITORY: nice-app
  IMAGE: staging-reverse-proxy

jobs:
  setup-build-publish-image:
    name: Setup, Build, Publish, and Deploy
    runs-on: ubuntu-latest
    environment: production

    permissions:
      contents: 'read'
      id-token: 'write'

    steps:
      - name: Checkout
        uses: actions/checkout@v3

      # Authenticate to Google Cloud via credentials json
      - id: 'auth'
        name: Set up Cloud SDK
        uses: google-github-actions/auth@v0
        with:
          credentials_json: ${{ secrets.GCP_SA_KEY }}
          token_format: 'access_token'

      # Login to docker in Google Artifact Registry
      - name: Docker configuration
        run: |-
          echo ${{steps.auth.outputs.access_token}} | docker login -u oauth2accesstoken --password-stdin https://$GAR_LOCATION-docker.pkg.dev
      # Build the Docker image
      - name: Build
        run: |-
          export BUILD_TAG="${GITHUB_SHA:0:7}-$(date +%s)"
          echo "build_tag=$BUILD_TAG" >> $GITHUB_ENV # make it available for next steps
          docker build \
            --tag "$GAR_LOCATION-docker.pkg.dev/$PROJECT_ID/$REPOSITORY/$IMAGE:$BUILD_TAG" \
            --build-arg GITHUB_SHA="$GITHUB_SHA" \
            --build-arg GITHUB_REF="$GITHUB_REF" \
            .
      # Push the Docker image to Google Artifact Registry
      - name: Publish
        run: |-
          docker push "$GAR_LOCATION-docker.pkg.dev/$PROJECT_ID/$REPOSITORY/$IMAGE:${{ env.build_tag }}"
لنستعرض ما يجري هنا خطوة بخطوة:
- لا يُشغَّل البناء إلا عند حدوث تغيير في الفرع
main. وهذا هو الأسلوب المعتاد، إذ يُعامَل هذا الفرع على أنه الإنتاج. - نعلن المتغيرات اللازمة في خطوات البناء اللاحقة. وهي بطبيعة الحال مسار مستودع Docker الذي أنشأناه سابقًا في GCP GAR، وموقعه، ومعرّف المشروع في سحابة GCP (حيث يوجد عنقود k8s).
يخبر التعبير ${{ secrets.GCP_PROJECT_ID }} نظام CI بأن يقرأ قيمة المتغير من الأسرار (secrets) المعرّفة في مستودع GitHub (ويمكن لـمدير المستودع إضافتها). وبهذه الطريقة لا تصل أي بيانات حساسة إلى شيفرة المشروع.
-
في أول خطوة بناء نستخدم الإجراء
actions/checkout@v3، وهو قالب GitHub Actions يتيح الوصول إلى ملفات هذا المستودع. -
تستخدم خطوة البناء التالية الإجراء
google-github-actions/auth@v0من أجل مصادقتنا في سحابة GCP، معتمدة مرة أخرى على سر أعدّه المدير في مستودع GitHub. -
نقوم بـتسجيل الدخول إلى Docker في Google Artifact Registry (الذي صار لدينا وصول إليه الآن).
-
نبني صورة Docker من ملفات المستودع. وتنقسم هذه المرحلة إلى عدة خطوات:
a) نعرّف المتغيرBUILD_TAG="${GITHUB_SHA:0:7}-$(date +%s)". يحمل هذا المتغير اسم الوسم الذي ستتلقاه الصورة عند نشرها لاحقًا في GCP GAR. وهو يجمع أول 8 محارف من المتغير$GITHUB_SHA(قيمة SHA للـ commit الذي بدأ سير العمل) مع الطابع الزمني للحظة الحالية بصيغة UNIX. وسنعتمد لاحقًا على مكوّن الطابع الزمني هذا في ترتيب صور Docker بحسب أحدث الوسوم.
b) نصدّره أيضًا إلى فضاء المتغيرات العام في GitHub Actions، كي يمكن استخدام الوسم في الخطوات اللاحقة كذلك.
c) نبني صورة Docker موسومة بالوسوم الصحيحة. -
ننشر صورة docker الناتجة في مستودع GCP GAR، ونضع عليها الوسم الذي ولّدناه سابقًا.
تشغيل المهمة على GitHub Actions
حان وقت اختبار الإعداد: بعد وصول commit جديد إلى الفرع main، يجب أن يعرض تبويب GitHub Actions عملية بناء دفعت هذه الصورة إلى المستودع.
نتيجة نشر الصورة في GCP GAR: عدة صور رُفعت حديثًا، تحمل كل منها وسمًا مبنيًا وفق القواعد (مثل 5c48100-1666639074، حيث الجزء الأول هو SHA المختصر لـالـ commit والثاني هو وقت UNIX).
خلاصة قصيرة
خطوة أخرى أُنجزت! ومن الآن فصاعدًا صارت صورة الخادم جاهزة للاستخدام في عنقود Kubernetes الخاص بالعميل (لأن العنقود يستطيع الوصول إلى المستودعات في GCP GAR).
وسيتناول المقال التالي (الجزء 5) إعداد ملفات manifest لعنقود Kubernetes التي تشغّل صورة docker الخاصة بـالوكيل العكسي في Pod جديد وتجعلها متاحة للعموم (عبر كائنَي Ingress وService). وهذه هي القطعة الأخيرة الناقصة في الحل المتكامل.