ASVS 5.0. Ինչ է փոխվել
Հայացք OWASP ASVS 5.0-ի ամենակարևոր փոփոխություններին՝ վերանայված մակարդակներ, ավելի սեղմ կառավարիչներ և ավելի հստակ ուղեցույց անվտանգ վեբ հավելվածներ կառուցելու համար։
Application Security Verification Standard (ASVS)-ը՝ OWASP-ի առաջատար նախագծերից մեկը, հենց նոր ստացել է վեցամյա դադարից հետո իր առաջին խոշոր թողարկումը։ Նախորդ տարբերակի համեմատ այն անվանել են ամբողջական վերանայում։ Տեսնենք, ինչ փոփոխություններ և բարելավումներ է այն ներմուծում։
աղբյուր՝ https://asvs.dev/
1. Ներածություն
ASVS-ը վեբ հավելվածների և ծառայությունների անվտանգության ուղեցույցների հավաքածու է։ Հավելվածների անվտանգությունն այսօր ավելի կարևոր է, քան երբևէ, ուստի անվտանգ մշակման հուսալի, կառուցվածքային մոտեցումը պարտադիր է։ Այլ կերպ ասած, ASVS-ը ապահովում է վեբ հավելվածների և ծառայությունների անվտանգությունը ստուգելու համապարփակ շրջանակ։ Մինչդեռ OWASP Top 10-ը կենտրոնանում է ամենատարածված ռիսկերի վրա, ASVS-ը տալիս է ամբողջական, գործնական ստանդարտ, որն ընդգրկում է ձեր հավելվածի յուրաքանչյուր փուլը։ Իր թարմացված տեսքով այն ավելի ուժեղ հիմք է, քան երբևէ, այն թիմերի համար, որոնք ուզում են, որ իրենց ծրագրակազմը լինի անվտանգ դեռևս նախագծից։
ASVS-ի նախորդ թողարկումը՝ v4.0.3-ը, լույս տեսավ 2021-ին։ Նախագծի խոշոր տարբերակների միջև բացերը տարբեր են, բայց ընդհանուր առմամբ նախագիծը գոյություն ունի ավելի քան 15 տարի։ Եվ հիմա հենց նոր հասավ v5.0-ը։
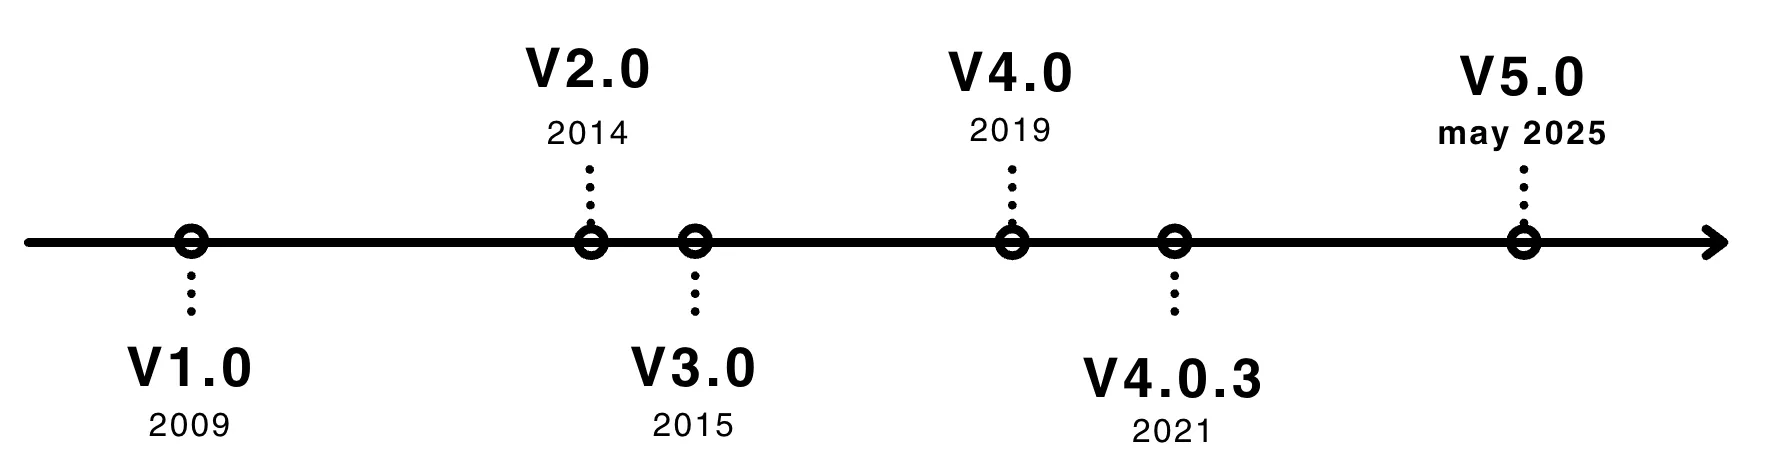
ASVS թողարկումների ժամանակագրություն
2. Ի՞նչ նոր է
Սկզբի համար՝ ASVS-ը նախկինում հիմնականում տարածվում էր PDF-ով, բայց այժմ ունի իր սեփական կայքը՝ asvs.dev, որտեղ հեշտ է դիտել և՛ ընթացիկ, և՛ հին տարբերակները։
Հենց ASVS փաստաթուղթը թվարկում է ամենամեծ փոփոխությունները v4-ի օգտատերերի համար՝ Ուղեցույց 4.0 տարբերակի օգտատերերի համար։ Ես նույնպես կանցնեմ դրանցով՝ համախմբված, համապարփակ ձևով.
Մակարդակների մոտեցման փոփոխություն
Իմ կարծիքով, ASVS 5.0-ի ամենաուշագրավ փոփոխությունը ստուգման մակարդակների վերանայված մոտեցումն է։ ASVS v4-ում L1-ը, որը նկարագրվում էր որպես «նվազագույն», պահանջում էր ուղիղ 131 կառավարիչ – բարձր արգելք ցանկացած սկսնակի համար։ Մինչդեռ L3-ը (որը ներառում է L1 և L2) ուներ ընդամենը 20 կառավարիչ ավելի, քան L2-ը։
L1-ը այդքան կառավարիչ ուներ, որովհետև բոլորը կարող էին ծածկվել black-box անվտանգության թեստավորմամբ։ Թեև մտադրությունը լավն էր, ոմանք սա դիտում էին որպես անիրատեսական մեկնարկային կետ, և արդյունքում շատ թիմեր կա՛մ ընդհանրապես չէին ընդունում ASVS-ը, կա՛մ իրականացնում էին միայն մասամբ՝ երբեք չհասնելով Level 1-ի լիարժեք իրականացմանը։
v5.0-ում նպատակը սկսելը հեշտացնելն էր՝ առանց թուլացնելու անվտանգության նպատակները։ ASVS v5-ը դա ապահովում է մակարդակները վերահավասարակշռելով, որպեսզի level 1-ին ավելի հասանելի լինի։ Նպատակն է օգնել կազմակերպություններին ընդունել ստանդարտը և հետո քայլ առ քայլ առաջ գնալ դեպի level 2 և ավելի բարձր։
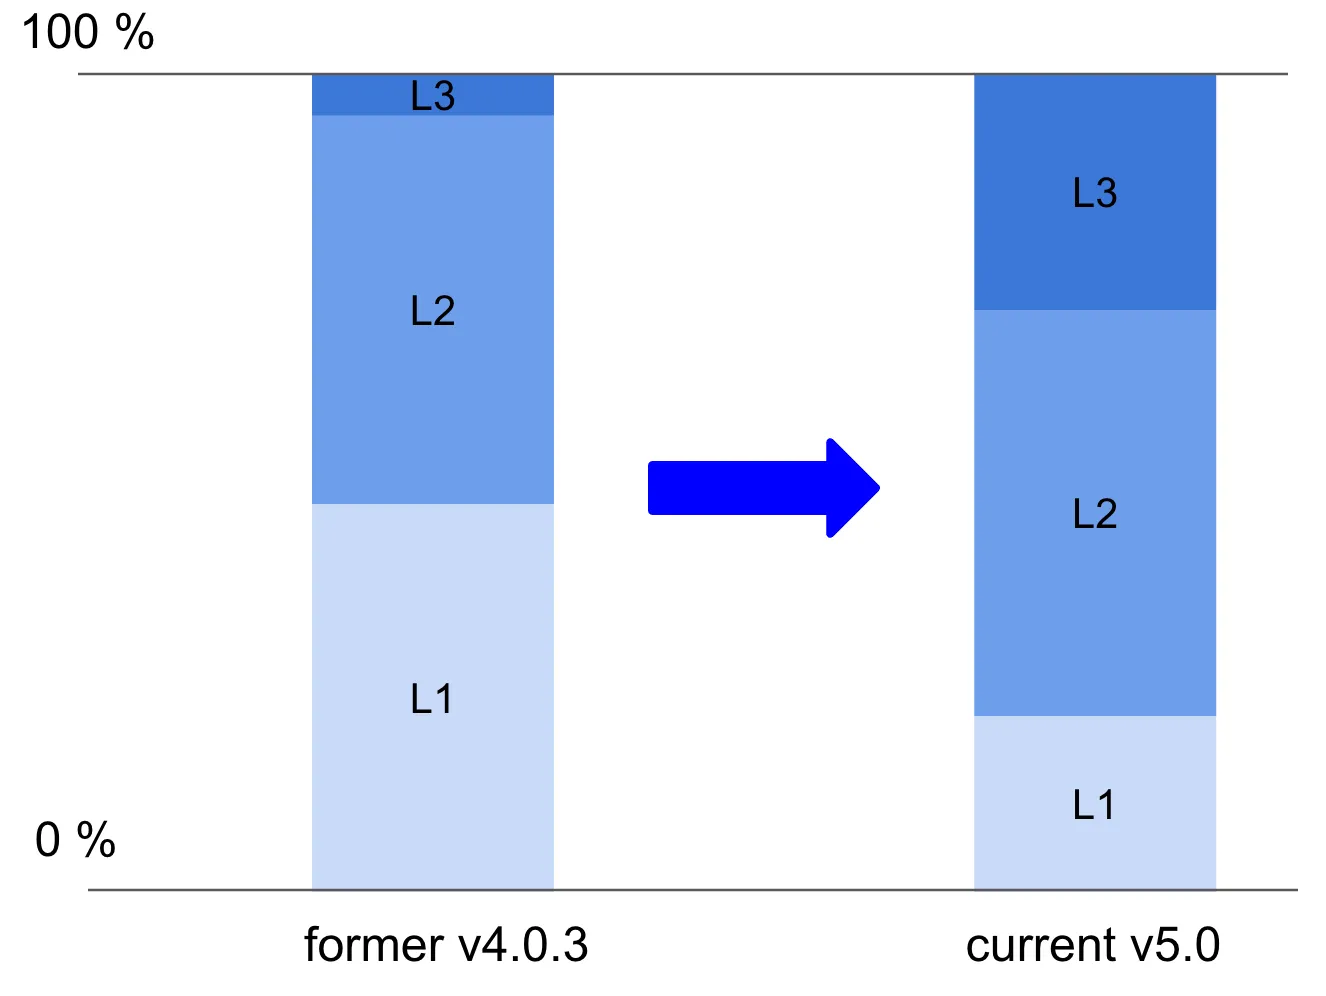
Յուրաքանչյուր մակարդակի չափի կոպիտ համեմատություն
Լիարժեք վերահամարակալում և վերադասավորում
ASVS v5.0-ը լիովին վերակառուցում է իր պահանջները. համարակալումը փոխվել է, կրկնօրինակները հեռացվել են, և գրեթե յուրաքանչյուր պահանջ վերաձևակերպվել է։ Համապատասխանության փաստաթուղթը v4.0.3-ից v.5.0-ին օգնում է հասկանալ այս փոփոխությունները – այն ցույց է տալիս, թե ինչ է պատահել յուրաքանչյուր պահանջի հետ (այն տեղափոխվել է, փոփոխվել, միավորվել և այլն)։
Տարբերությունը ցույց տալու համար եկեք քննենք ASVS v.4.0.3-ի երկու նմուշային պահանջ։ Նրանց պահանջները և անվտանգության մակարդակները փոփոխվել են, դրանք տեղափոխվել են այլ բաժիններ, և միավորվել են մեկի մեջ՝
Ինչպես են տարբերվում տարբերակները, աղբյուր՝ ASVS v4.0.3 և v5.0
Ավելի քիչ կապակցվածություն CWE-ի և NIST-ի հետ
ASVS v5.0-ը հրաժարվում է MITRE-ի Common Weakness Enumeration (CWE)-ի ուղիղ համապատասխանություններից։ CWE-ն դեռ ծրագրային թուլությունների օգտակար դասակարգում է, բայց ASVS-ի և CWE-ի միջև որոշ կապեր անհստակ կամ ոչ ճշգրիտ էին, և որոշ պահանջներ կոկիկ չէին համապատասխանում մեկ CWE-ի։ Այսուհետ համապատասխանությունները կպահպանվեն OWASP-ի Common Requirement Enumeration (CRE) նախագծի միջոցով, որը տալիս է ավելի ճկուն խաչաձև հղումներ OWASP-ի այլ ռեսուրսներին։
ASVS v5-ը նաև ավելի քիչ է հենվում արտաքին համապատասխանությունների վրա, ինչպիսիք են NIST-ի Digital Identity Guidelines-ը։ Դրանք դեռ հարգվում են և պաշտոնապես պահպանվում են, բայց համապատասխանությունները հիմա գտնվում են առանձին բաժնում՝ պահանջների հիմնական ցանկից դուրս։
3. Նոր տարբերակից անձնական ընտրություններ
Մինչ այժմ նկարագրված ամեն ինչ գալիս է պաշտոնական փաստաթղթերից։ Ստորև ներկայացվածը իմ սեփական դիտարկումներն ու մտքերն են նոր տարբերակի մասին։
«AI»-ի հետ կապված կառավարիչներ չկան
Կարելի է սպասել, որ 2025-ին հրապարակված հավելվածների անվտանգության ցանկացած նոր ստանդարտ կպարունակի առնվազն մի քանի պահանջ՝ վերաբերող AI-ին լայն իմաստով։ Սա չի պարունակում, և դա միտումնավոր է – ըստ ASVS-ի հեղինակների՝ «Այն արժանի է իր սեփական ստանդարտին»։
Այդ առանձին ջանքն արդեն սկսվել է – AISVS (Artificial Intelligence Security Verification Standard)-ը OWASP-ի նախագիծ է, որը նվիրված է AI համակարգերի անվտանգության պահանջներին։ Այն մտադիր է ընդգրկել և՛ ավանդական մեքենայական ուսուցման փոխակրիչները, և՛ ժամանակակից LLM-ի վրա հիմնված ճարտարապետությունները՝ տրամադրելով կառուցվածքային ուղեցույց այն ոլորտում, որը ASVS-ը միտումնավոր դուրս է թողնում։ AISVS-ը առայժմ վաղ փուլում է, և պաշտոնական թողարկման ամսաթիվ կամ ժամանակացույց դեռ չկա։
Եթե OWASP-ը և AI թեմաները ձեզ հետաքրքրում են, նայեք OWASP AI Exchange-ը՝ OWASP-ի AI-ի հետ կապված նախագծերի ավելի լայն տեսակետի համար, կամ OWASP Top 10 for Large Language Model Applications-ը՝ LLM-ների և գեներատիվ AI հավելվածների վերաբերյալ բարձր մակարդակի ռիսկերի և մեղմացումների համար։
Թափանցիկություն level 1 ներթափանցման թեստավորման հետ կապված
Ավելի վաղ ASVS v4.0.3-ում level 1-ը ներկայացվում էր որպես «նվազագույն», որն ասվում էր օպտիմալացված՝ ներթափանցման թեստավորման միջոցով մանրակրկիտ ստուգման համար։ Միևնույն ժամանակ ստանդարտը խթանում էր հիբրիդ գնահատումները և ուղղակիորեն նշում էր, որ black-box թեստավորումը, թեև տեխնիկապես հնարավոր է Level 1-ում, «արդյունավետ երաշխիքային գործողություն չէ»։ v5.0-ը վերացնում է այս երկիմաստությունը. այն այժմ հստակ ասում է, որ իմաստալից ստուգումը պահանջում է ներքին արտեֆակտների հասանելիություն, և որ միայն black-box թեստավորումը բավարար չէ։
Level 3 պահանջներ
ASVS v5.0-ը զգալիորեն ընդլայնում է level 3-ը։ 4.0.3 տարբերակն ուներ level 2-ից բացի ընդամենը մոտ 20 level 3 պահանջ, հիմա կան մոտ 90։ Ուշագրավ է (հիմնվելով v5.0-ից v4.0.3-ին համապատասխանության վրա), որ դրանց կեսից ավելին բոլորովին նոր է, այլ ոչ թե պարզապես level 2-ից բարձրացված։
Այս աճի մի օրինակ է լիովին նոր գլուխը՝ V10.4 OAuth Authorization Server, որը ավելացնում է 16 նոր պահանջ բոլոր մակարդակներում, որոնցից 5-ը level 3-ում են։ Այս կառավարիչները վերաբերում են OAuth-ի առաջադեմ թեմաներին, ինչպիսիք են ֆիքսված, client-ին հատուկ response_mode-ի կիրառումը կամ sender-constrained access token-ների թողարկումը mutual TLS (mTLS) կամ Demonstration of Proof of Possession (DPoP) միջոցով։
Հազվադեպ դեպքերում պահանջի մակարդակն իրականում իջել է, օր.՝
- v4.0.3-9.2.5 L3. Verify that backend TLS connection failures are logged իջեցվել է level 2-ի և ընդհանրացվել հետևյալի մեջ՝
- v5.0-16.3.4 L2. Verify that the application logs unexpected errors and security control failures such as backend TLS failures.
Հետքվանտային կրիպտոգրաֆիա
Կարևոր նոր կետ է պահանջ 11.1.4-ը (level 3), որն արտացոլում է աճող ճնշումը՝ կրիպտոգրաֆիկ համակարգերը ապագայում պաշտպանելու քվանտային հաշվարկներից։ Այն շեշտում է հետագա միգրացիայի պլանի անհրաժեշտությունը – հստակ ուղերձ, որ քվանտային սպառնալիքները գուցե անմիջական չեն, բայց նախաձեռնողական պլանավորումը պետք է սկսվի հիմա։
AWS-ի հետքվանտային կրիպտոգրաֆիայի միգրացիայի պլանը այս տեսակի հեռատեսության լավ օրինակ է. այն նկարագրում է, թե ինչպես են նրանք բացահայտում խոցելի ակտիվները, փորձարկում քվանտ-անվտանգ ալգորիթմները և պատրաստվում ավելի լայն ընդունման հետագայում։
Կրճատված գաղտնաբառի երկարություն
Նախորդ պահանջ v4.0.3-2.1.1-ը պահանջում էր առնվազն 12 նիշ գաղտնաբառեր։ Նոր տարբերակում v5-6.2.1 կառավարիչը (level 1) իջեցնում է գաղտնաբառի նվազագույն երկարությունը մինչև 8 նիշ՝ միաժամանակ խստորեն խորհուրդ տալով առնվազն 15 նիշ։ Փոփոխության նպատակն է ASVS-ը համահունչ դարձնել NIST SP 800-63B v4 նույնականացման ստանդարտին։ Իմ տեսածով՝ այն ավելի շատ քննարկում առաջացրեց (GitHub issue-ներ, OWASP slack), քան որևէ այլ փոփոխություն։
Ջնջված պահանջներ
Ինձ դուր է գալիս այն, որ նոր տարբերակը հեռացնում է որոշ պահանջներ և բացահայտ բացատրում է, թե ինչու – սա կարող եք ստուգել ավելի վաղ նշված v4.0.3-ից v.5.0-ին համապատասխանության մեջ։ Շատերը հանվել են, քանի որ միավորվել են կամ ծածկվել են այլ տեղ, բայց մյուսները ստացել են ավելի բացահայտ պիտակներ, ինչպիսիք են DELETED, INCORRECT, NOT PRACTICAL կամ INSUFFICIENT IMPACT։ Ահա նախորդ տարբերակից հեռացված մի քանի պահանջ՝ ASVS GitHub issue-ների քննարկումներից վերցված համատեքստով.
- v4.0.3-2.4.2 (incorrect). Պահանջում էր առնվազն 32 բիթ աղեր – Ժամանակակից հեշավորման ալգորիթմները, ինչպիսիք են Argon2-ը, bcrypt-ը և PBKDF2-ը, արդեն անվտանգ կերպով հոգում են աղի մասին, ուստի պահանջը հնացավ (issue #994)։
- v4.0.3-14.5.4 (incorrect). Պահանջում էր, որ հավելվածները նույնականացնեն պրոքսիներից կամ SSO սարքերից եկող HTTP վերնագրերը – այն գոյություն ունեցող պահանջներից բացի ոչինչ չէր ավելացնում (issue #1529)։
- v4.0.3-8.3.6 (not practical). Պահանջում էր, որ հիշողության մեջ գտնվող զգայուն տվյալները օգտագործումից հետո զրոյացվեն – քննարկումը եզրակացրեց, որ այն պետք է հանվի, քանի որ շատ դեպքերում գործնականում հնարավոր չէ անել (issue #1225)։
- v4.0.3-2.1.4 (insufficient impact). Խթանում էր գաղտնաբառերում թույլատրել յուրաքանչյուր տպվող Unicode նիշ – հանվեց, քանի որ դրա ազդեցությունը նվազագույն էր, և MFA-ի ամենուր տարածվածության պայմաններում դա գրեթե նշանակություն չունի (issue #2239)։
Ամփոփում
Ես Level 1-ի ավելի ցածր մուտքի արգելքը համարում եմ ASVS v5.0-ի ամենակարևոր փոփոխությունը – մակարդակն այժմ կենտրոնանում է ավելի քիչ, բայց ավելի ազդեցիկ, հասանելի և իմաստալից կառավարիչների վրա։ Սա կարող է խրախուսել ավելի շատ թիմերի վստահությամբ նպատակ դնել Level 1-ը՝ ճնշված զգալու փոխարեն, և Level 2-ը դիտարկել որպես բնական հաջորդ քայլ։ Նոր տարբերակն ունի նաև ավելի համահունչ կառուցվածք և ավելի ճշգրիտ տերմինաբանություն։ Շնորհիվ օգտագործելիության և իրատեսական ընդունման վերականգնված շեշտադրման՝ ASVS 5.0-ը ուժեղ թարմացում է, որը անվտանգ մշակումը դարձնում է ավելի մատչելի՝ առանց որակը իջեցնելու։
Մեր ընկերությունում ASVS-ը այն հիմնական ստանդարտներից մեկն է, որոնց վրա հենվում ենք՝ մեր հաճախորդների համար անվտանգ ծրագրակազմ կառուցելիս։