ASVS 5.0: ما الذي تغيّر
نظرة على أهم التغييرات في OWASP ASVS 5.0: مستويات أُعيدت صياغتها، وضوابط أخف، وإرشادات أوضح لبناء تطبيقات ويب آمنة.
حصل معيار التحقق من أمن التطبيقات (Application Security Verification Standard، أو ASVS)، أحد المشاريع الرائدة في OWASP، للتو على أول إصدار رئيسي له منذ ست سنوات. ووُصف، مقارنةً بالإصدار السابق، بأنه إصلاح شامل. لنرَ ما التغييرات والتحسينات التي يقدمها.
المصدر: https://asvs.dev/
1. مقدمة
ASVS هو مجموعة من الإرشادات الأمنية لتطبيقات الويب وخدماته. أمن التطبيقات اليوم أهم من أي وقت مضى، ولذلك فإن اتباع نهج موثوق ومنظَّم للتطوير الآمن أمر لا بد منه. وبعبارة أخرى، يوفر ASVS إطار عمل شاملًا للتحقق من مدى أمان تطبيقات الويب والخدمات. وبينما يركّز OWASP Top 10 على أكثر المخاطر انتشارًا، يقدم ASVS معيارًا كاملًا وقابلًا للتنفيذ يغطي كل مرحلة من مراحل تطبيقك. وبصيغته المحدثة، هو أساس أقوى من أي وقت مضى للفرق التي تريد أن تكون برمجياتها آمنة بالتصميم.
صدر الإصدار السابق من ASVS – v4.0.3 – في عام 2021. وتتفاوت الفترات بين الإصدارات الرئيسية للمشروع، لكن المشروع موجود منذ أكثر من 15 عامًا إجمالًا. والآن وصل الإصدار v5.0 للتو.
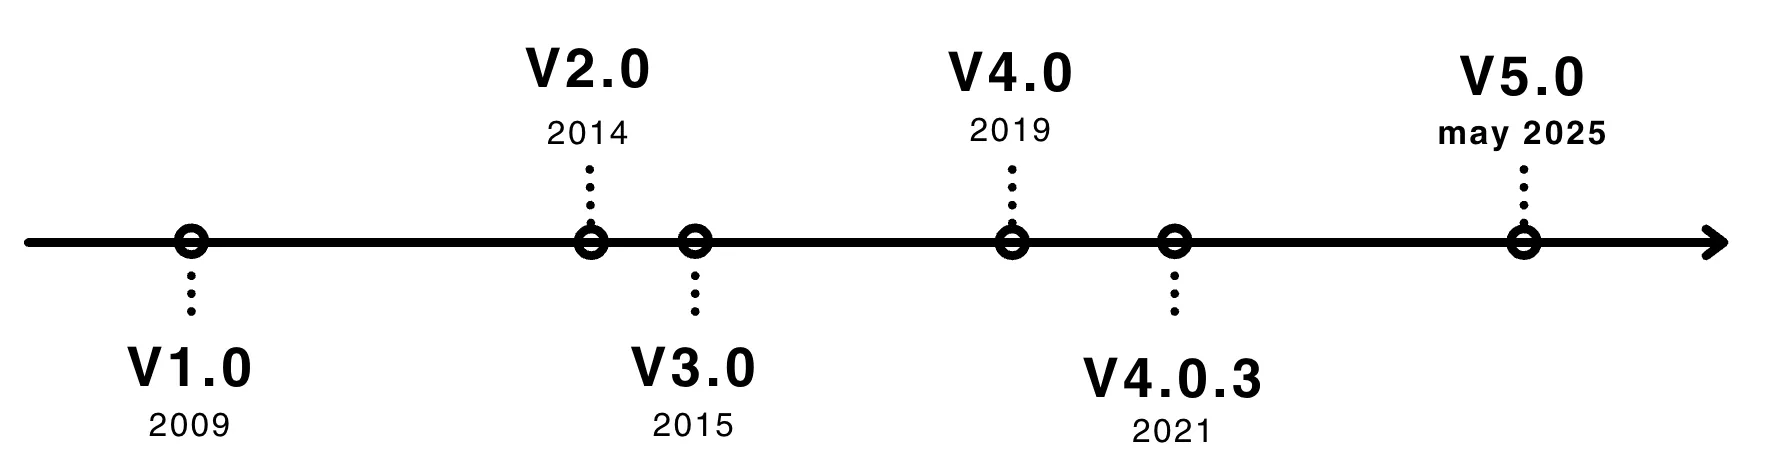
الجدول الزمني لإصدارات ASVS
2. ما الجديد؟
بدايةً، كان ASVS يوزَّع في الغالب بصيغة PDF، أما الآن فله موقعه الخاص – asvs.dev – حيث يمكن تصفح الإصدار الحالي والإصدارات الأقدم بسهولة.
وتسرد وثيقة ASVS نفسها أكبر التغييرات لمن استخدموا v4 – إرشادات لمستخدمي الإصدار 4.0. وسأستعرضها هنا أيضًا بصورة موحدة وشاملة:
تغيير في نهج المستويات
في رأيي، أبرز تغيير في ASVS 5.0 هو المراجعة التي طرأت على نهج مستويات التحقق. ففي ASVS v4، كان المستوى L1، الموصوف بأنه «الحد الأدنى»، يتطلب 131 ضابطًا بالضبط – وهي عقبة عالية لمن يبدأ. وفي الوقت نفسه، لم يكن للمستوى L3 (الذي يشمل L1 وL2) سوى 20 ضابطًا إضافيًا مقارنةً بـ L2.
كان للمستوى L1 هذا العدد الكبير من الضوابط لأن جميعها كان يمكن تغطيتها باختبار أمني من نوع الصندوق الأسود. ورغم حسن النية، رأى البعض في ذلك نقطة انطلاق غير واقعية، ونتيجة لذلك لم تعتمد فرق كثيرة ASVS إطلاقًا أو لم تطبقه إلا جزئيًا، دون أن تصل أبدًا إلى المستوى 1 كاملًا.
في v5.0، كان الهدف تسهيل البدء دون إضعاف الأهداف الأمنية. ويحقق ASVS v5 ذلك بإعادة موازنة المستويات بحيث يصبح المستوى 1 أيسر منالًا. والهدف مساعدة المؤسسات على اعتماد المعيار ثم التقدم خطوة بخطوة إلى المستوى 2 وما بعده.
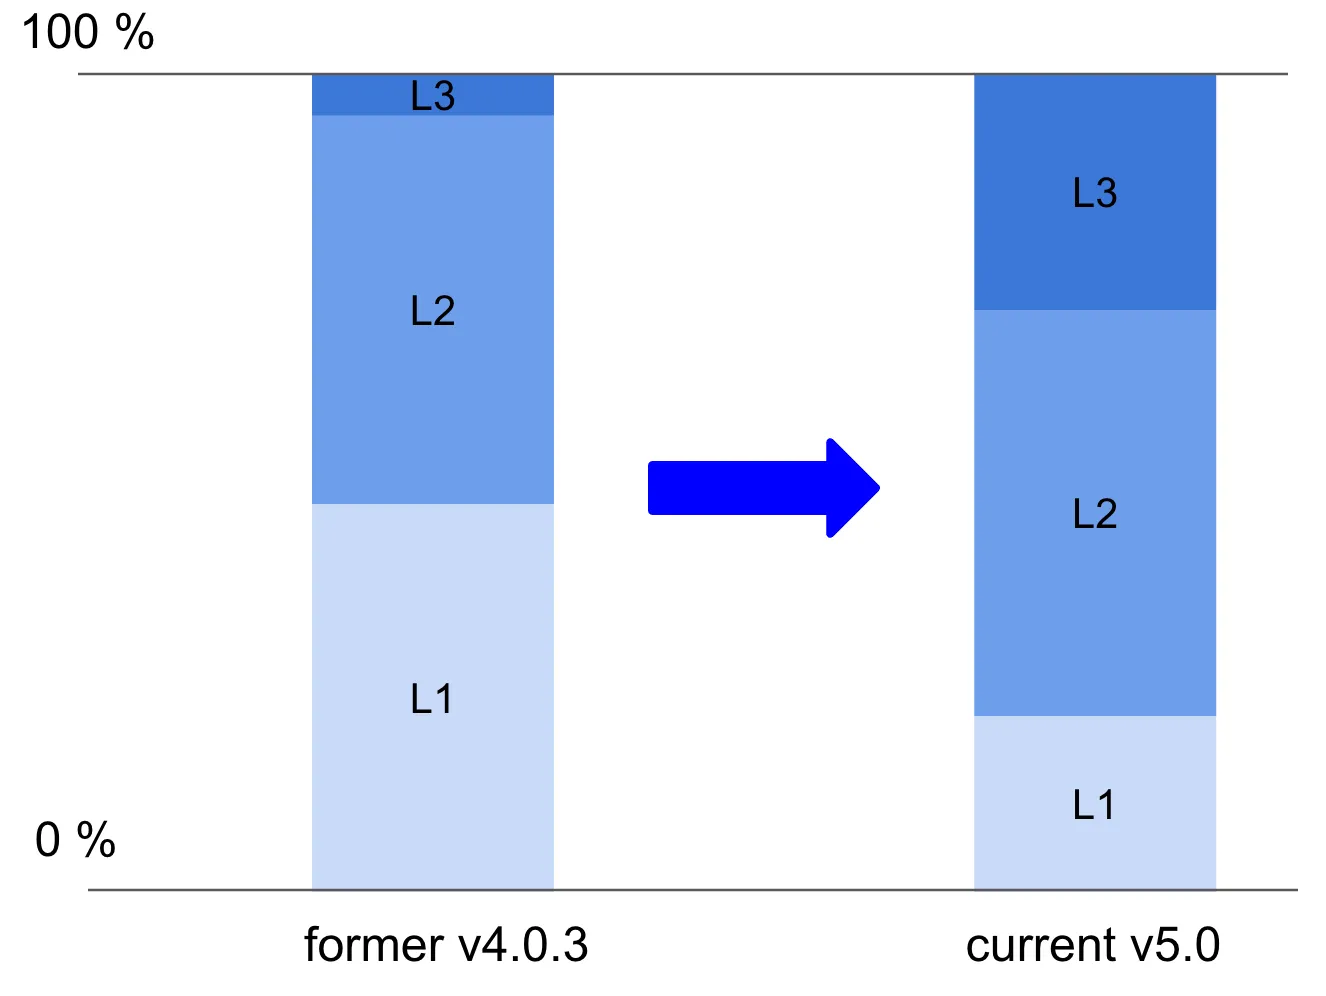
مقارنة تقريبية لحجم كل مستوى
إعادة ترقيم وترتيب كاملة
يعيد ASVS v5.0 هيكلة متطلباته بالكامل: تغيّر الترقيم، وأُزيلت التكرارات، وأُعيدت صياغة كل متطلب تقريبًا. وتساعد وثيقة مطابقة من v4.0.3 إلى v.5.0 على فهم هذه التغييرات – فهي توضح ما حدث لكل متطلب (هل نُقل أو عُدّل أو دُمج، وهكذا).
ولتوضيح الفرق، لنفحص متطلبين نموذجيين من ASVS v.4.0.3. فقد عُدّلت متطلباتهما ومستويات الأمان فيهما، ونُقلا إلى أقسام أخرى، ودُمجا في متطلب واحد:
كيف تختلف الإصدارات، المصدر: ASVS v4.0.3 وv5.0
ارتباط أقل بـ CWE وNIST
يتخلى ASVS v5.0 عن الربط المباشر بقائمة نقاط الضعف الشائعة (Common Weakness Enumeration، أو CWE) من MITRE. ما زال CWE تصنيفًا مفيدًا لنقاط ضعف البرمجيات، لكن بعض الروابط بين ASVS وCWE كانت غير واضحة أو غير دقيقة، ولم تتوافق بعض المتطلبات بدقة مع CWE واحد. ومن الآن فصاعدًا، ستُدار المطابقات عبر مشروع قائمة المتطلبات المشتركة (Common Requirement Enumeration، أو CRE) من OWASP، الذي يوفر مراجع تبادلية أكثر مرونة إلى موارد OWASP الأخرى.
كما يعتمد ASVS v5 بدرجة أقل على المطابقات الخارجية مثل إرشادات الهوية الرقمية من NIST. ولا تزال هذه الإرشادات محل احترام وصيانة رسمية، لكن المطابقات توجد الآن في قسم منفصل، خارج القائمة الرئيسية للمتطلبات.
3. اختيارات شخصية من الإصدار الجديد
كل ما وُصف حتى الآن مأخوذ من الوثائق الرسمية. أما ما يلي فهو ملاحظاتي وأفكاري الخاصة عن الإصدار الجديد.
لا ضوابط متعلقة بـ«الذكاء الاصطناعي»
قد تتوقع أن يتضمن أي معيار جديد لأمن التطبيقات يصدر في 2025 بضعة متطلبات على الأقل تتعلق بالذكاء الاصطناعي بمعناه الواسع. هذا المعيار لا يفعل، وذلك مقصود – فبحسب مؤلفي ASVS، «إنه يستحق معيارًا خاصًا به».
وقد بدأ هذا الجهد المنفصل بالفعل – AISVS (معيار التحقق من أمن الذكاء الاصطناعي) هو مشروع في OWASP مكرّس لمتطلبات الأمن لأنظمة الذكاء الاصطناعي. ويعتزم تغطية خطوط تعلّم الآلة التقليدية والمعماريات الحديثة القائمة على النماذج اللغوية الكبيرة معًا، موفرًا إرشادات منظَّمة في المجال الذي يتركه ASVS عمدًا. ولا يزال AISVS في مرحلة مبكرة حاليًا، وليس هناك بعد تاريخ إصدار رسمي أو جدول زمني.
إذا كانت مواضيع OWASP والذكاء الاصطناعي تهمك، فألقِ نظرة على OWASP AI Exchange لرؤية أوسع لمشاريع OWASP المتعلقة بالذكاء الاصطناعي، أو على OWASP Top 10 for Large Language Model Applications للاطلاع على المخاطر عالية المستوى وسبل التخفيف منها فيما يتعلق بالنماذج اللغوية الكبيرة وتطبيقات الذكاء الاصطناعي التوليدي.
الشفافية بشأن اختبار الاختراق في المستوى 1
في ASVS v4.0.3 السابق، قُدّم المستوى 1 على أنه «الحد الأدنى»، ويقال إنه مُحسَّن للتحقق الشامل عبر اختبار الاختراق. وفي الوقت نفسه، كان المعيار يروّج للتقييمات الهجينة ويصرح بوضوح بأن اختبار الصندوق الأسود، رغم إمكانه تقنيًا في المستوى 1، «ليس نشاط ضمان فعّالًا». ويزيل v5.0 هذا الغموض: فهو ينص الآن بوضوح على أن التحقق ذا المعنى يتطلب الوصول إلى المواد الداخلية وأن اختبار الصندوق الأسود وحده غير كافٍ.
متطلبات المستوى 3
يوسّع ASVS v5.0 المستوى 3 بشكل كبير. فقد كان في الإصدار 4.0.3 نحو 20 متطلبًا فقط للمستوى 3 فوق المستوى 2؛ أما الآن فيوجد نحو 90. والجدير بالذكر (استنادًا إلى المطابقة من v5.0 إلى v4.0.3) أن أكثر من نصفها جديد تمامًا وليس مجرد منقول إلى أعلى من المستوى 2.
ومن الأمثلة على هذا النمو فصل جديد كليًا هو V10.4 OAuth Authorization Server، الذي يضيف 16 متطلبًا جديدًا عبر جميع المستويات، منها 5 في المستوى 3. وتتناول هذه الضوابط مواضيع OAuth المتقدمة، مثل فرض response_mode ثابت خاص بالعميل أو إصدار رموز وصول مقيَّدة بالمرسِل عبر TLS المتبادل (mTLS) أو إثبات الحيازة (Demonstration of Proof of Possession، أو DPoP).
وفي حالات نادرة، انخفض مستوى المتطلب فعليًا، مثلًا:
- v4.0.3-9.2.5 L3: Verify that backend TLS connection failures are logged نُقل إلى المستوى 2 وعُمِّم ليصبح:
- v5.0-16.3.4 L2: Verify that the application logs unexpected errors and security control failures such as backend TLS failures.
التشفير ما بعد الكمّي
من البنود الجديدة المهمة المتطلب 11.1.4 (المستوى 3)، الذي يعكس الضغط المتزايد لتأمين الأنظمة التشفيرية للمستقبل في مواجهة الحوسبة الكمية. ويشدد على الحاجة إلى خطة للانتقال المستقبلي – رسالة واضحة بأن التهديدات الكمية قد لا تكون وشيكة، لكن التخطيط الاستباقي ينبغي أن يبدأ الآن.
خطة AWS للانتقال إلى التشفير ما بعد الكمّي مثال جيد على هذا النوع من بُعد النظر: فهي تصف كيف تحدد الأصول المعرضة للخطر، وتختبر الخوارزميات الآمنة كميًا، وتستعد للاعتماد الأوسع لاحقًا.
تقليل طول كلمة المرور
كان المتطلب السابق v4.0.3-2.1.1 يستلزم كلمات مرور من 12 حرفًا على الأقل. وفي الإصدار الجديد، يخفض الضابط v5-6.2.1 (المستوى 1) الحد الأدنى لطول كلمة المرور إلى 8 أحرف، مع التوصية بشدة بـ 15 حرفًا على الأقل. ويهدف التغيير إلى مواءمة ASVS مع معيار المصادقة NIST SP 800-63B v4. ومما رأيته، أثار هذا التغيير نقاشًا (في قضايا GitHub وslack الخاص بـ OWASP) أكثر من أي تغيير آخر.
المتطلبات المحذوفة
مما يعجبني أن الإصدار الجديد يزيل بعض المتطلبات ويشرح صراحةً السبب – يمكنك التحقق من ذلك في المطابقة من v4.0.3 إلى v.5.0 المذكورة آنفًا. فقد أُسقط كثير منها لأنه دُمج أو مغطى في موضع آخر، لكن بعضها الآخر حصل على تسميات أكثر صراحة، مثل DELETED وINCORRECT وNOT PRACTICAL وINSUFFICIENT IMPACT. وفيما يلي بعض المتطلبات المحذوفة من الإصدار السابق، مع سياق مستمد من النقاشات في قضايا ASVS على GitHub:
- v4.0.3-2.4.2 (غير صحيح): كان يشترط ملحًا (salt) لا يقل عن 32 بتًا – فـخوارزميات التجزئة الحديثة مثل Argon2 وbcrypt وPBKDF2 تتولى بالفعل عملية التمليح بشكل آمن، فأصبح المتطلب متقادمًا (القضية #994).
- v4.0.3-14.5.4 (غير صحيح): كان يشترط أن تصادق التطبيقات على ترويسات HTTP القادمة من الوكلاء أو أجهزة SSO – ولم يضف شيئًا يتجاوز المتطلبات القائمة (القضية #1529).
- v4.0.3-8.3.6 (غير عملي): كان يشترط تصفير البيانات الحساسة في الذاكرة بعد الاستخدام – وخلص النقاش إلى وجوب إسقاطه، لأنه في معظم الحالات لا يمكن تنفيذه عمليًا (القضية #1225).
- v4.0.3-2.1.4 (أثر غير كافٍ): كان يشجع على السماح بكل حرف Unicode قابل للطباعة في كلمات المرور – أُسقط لأن أثره ضئيل، ومع انتشار المصادقة متعددة العوامل (MFA) في كل مكان لا يكاد يهم (القضية #2239).
الخلاصة
أعتبر انخفاض حاجز الدخول عند المستوى 1 أهم تغيير في ASVS v5.0 – فالمستوى يركّز الآن على ضوابط أقل عددًا وأكثر تأثيرًا وأيسر منالًا وأعمق معنى. وقد يشجع هذا مزيدًا من الفرق على استهداف المستوى 1 بثقة بدلًا من الشعور بالإرهاق، والنظر إلى المستوى 2 على أنه الخطوة التالية الطبيعية. كما يتميز الإصدار الجديد ببنية أكثر اتساقًا ومصطلحات أدق. وبفضل تركيزه المتجدد على قابلية الاستخدام والاعتماد الواقعي، يُعد ASVS 5.0 تحديثًا قويًا يجعل التطوير الآمن أيسر في الاقتراب منه دون خفض الجودة.
في شركتنا، يُعد ASVS أحد المعايير الأساسية التي نعتمد عليها عند بناء برمجيات آمنة لعملائنا.