التخزين المؤقت في معمارية الخدمات المصغّرة
التخزين المؤقت مفهوم واسع جدًا بحد ذاته. فقد يشير إلى وكيل عكسي يخزّن استجابات HTTP في واجهة التطبيق، أو إلى تخزين استدعاءات قاعدة البيانات في عمق الخلفية. لنستكشف الموضوع بمزيد من التفصيل.
يبدو أنه لا يكتمل أي نص عن التخزين المؤقت دون الاقتباس الشهير عن المشكلتين الصعبتين في علوم الحاسوب، لذا سأفتتح به أنا أيضًا:
لا توجد في علوم الحاسوب سوى مشكلتين صعبتين: إبطال التخزين المؤقت وتسمية الأشياء.
– Phil Karlton
إذا كان إتقان التخزين المؤقت مؤلمًا إلى هذا الحد، فلماذا نكلّف أنفسنا عناءه أصلًا؟ ربما ينبغي أن نتجنبه ببساطة مهما كان الثمن؟ للأسف الأمر ليس بهذه البساطة، خاصة عندما نستهدف معمارية الخدمات المصغّرة. فبناء نظام موزّع سريع دون أي تخزين مؤقت قد يكون صعبًا حقًا.
التخزين المؤقت مفهوم واسع جدًا بحد ذاته. فقد يشير إلى وكيل عكسي يخزّن استجابات HTTP في واجهة التطبيق، أو إلى تخزين استدعاءات قاعدة البيانات في عمق الخلفية. لنستكشف الموضوع بمزيد من التفصيل.
لماذا التخزين المؤقت مهم
الخدمة المصغّرة هي جزء مستقل بذاته من نظام برمجي يغلّف جزءًا من منطقه. وفي العادة تكون مسؤولة أيضًا عن مجموعة فرعية من بيانات النظام (مثلًا بضمان ألا تُفسد التحديثات غير الصالحة هذه البيانات). وكثيرًا ما يُشار إلى هذه المهمة باسم ملكية البيانات. ومع ذلك، تحتاج الخدمات المختلفة في النظام إلى تبادل البيانات التي تملكها. وفي أغلب الأحيان تتيحها عبر واجهات عامة متزامنة مثل REST أو gRPC API.
الطلب المتزامن يعني دائمًا استدعاءً عبر الشبكة. وحتى على شبكة داخلية سريعة، يستغرق إرسال البيانات وقتًا أطول بكثير من مشاركتها داخل عملية محلية واحدة في تطبيق متجانس (monolith). وفوق ذلك، تخلق رحلات الذهاب والإياب عبر الشبكة اقترانًا زمنيًا: إذ يجب أن تبقى الخدمة المستعلَم عنها والخدمة المستعلِمة متاحتين طوال مدة الاستدعاء. وقد يضر هذا بتوافر النظام ككل.
ولهذا النمط من التواصل مزاياه أيضًا. فنحن نتلقى دائمًا، قبل كل شيء، نسخة حديثة نسبيًا من البيانات من الخدمة المستعلَم عنها، وهذا أمر أساسي حين لا يكون العمل على بيانات قديمة خيارًا مقبولًا.
ولا تنسَ أن التواصل المتزامن نفسه لا يقدّم أي ضمانات بشأن اتساق البيانات. فقد تتغير البيانات التي تملكها الخدمة مباشرة بعد أن ترسل استجابتها. وإذا احتجنا إلى ضمانات قوية وذرّية، فيجب أن تحدث التغييرات داخل خدمة واحدة.
لكن نقطة الضعف الرئيسية في التواصل المتزامن هي صعوبة توسيعه مع الحفاظ على أداء مقبول. ولحسن الحظ، يتيح لنا التخزين المؤقت الصحيح أن نفعل ما هو أفضل.
استراتيجيات التخزين المؤقت
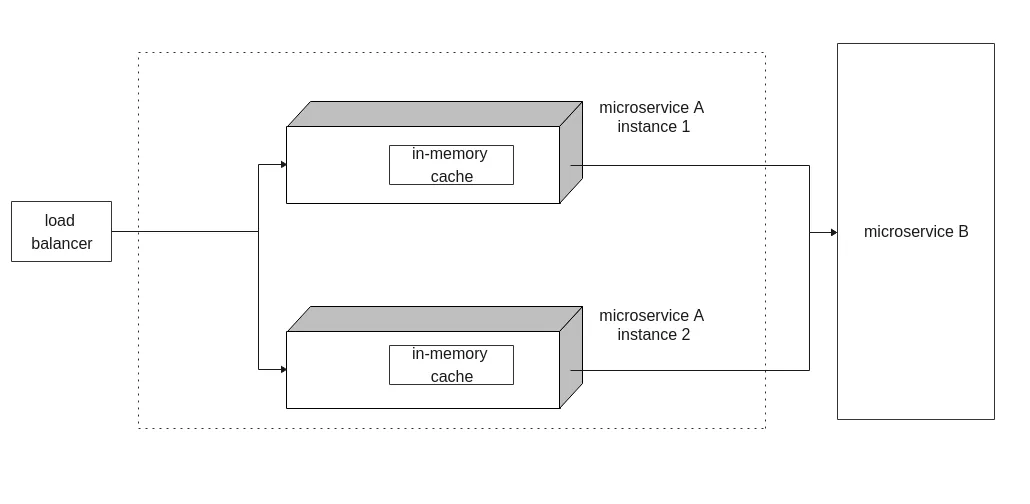
يحدث كثيرًا أن تظل خدمة ما تطلب من خدمة أخرى المعلومات نفسها مرارًا. ولتجنب استدعاءات الشبكة غير الضرورية، يمكننا ببساطة الاحتفاظ بتلك البيانات في ذاكرة مؤقتة داخل العملية نفسها. فبعد أن يجلب الاستدعاء الأول البيانات، تستطيع الطلبات اللاحقة قراءة الكيان المخزَّن مباشرة. ولأن البيانات تمر عبر الذاكرة المؤقتة في طريقها بعد القراءة، تُعرف هذه الاستراتيجية باسم read-through.
يقصّر التخزين المؤقت بشكل كبير الوقت اللازم للوصول اللاحق إلى البيانات، لكن القراءة الأولى تظل تحتاج إلى استدعاء بطيء عبر الشبكة. كما علينا أن نفكر في كيفية معرفة ما إذا كانت البيانات المخزَّنة لا تزال حديثة. وسنعود إلى ذلك لاحقًا.
وقد تُحدَّث الذاكرة المؤقتة أيضًا عندما نرسل البيانات إلى خدمة أخرى أو نحفظها في مخزن البيانات. وهذا منطقي جدًا بالبديهة: فما أُنشئ أو عُدّل للتو من المرجح جدًا أن يُقرأ مرة أخرى قريبًا. وعندما يُحدَّث محتوى الذاكرة المؤقتة بعد الطلب (أو بالتزامن معه)، نسمّي هذا النهج write-through. أما استراتيجية write-back فتحدّث الذاكرة المؤقتة أولًا، ولا ترسل الطلب الذي يحدّث الكيان في الخدمة الأخرى إلا بعد ذلك.
ولا ينجح أي من النهجين إلا عندما يمر كل تعديل عبر نسخة واحدة من الخدمة. فإذا حدثت الكتابات على نسخ مختلفة، ستفقد الذاكرات المؤقتة تزامنها بسرعة كبيرة. وتُعرف فكرة أن عقدة واحدة فقط مسؤولة عن تحديث مجموعات معينة (شظايا) من الكيانات باسم Single Writer Principle (SWP). ومن الأمثلة المعروفة على إطار عمل يطبّق SWP هو Akka Cluster.
إبطال التخزين المؤقت
يؤدي الاحتفاظ بالبيانات في ذاكرة مؤقتة داخل العملية إلى زيادة متطلبات الذاكرة للخدمة. فالذاكرة المؤقتة غير المحدودة الحجم، التي لا يُزال منها أي شيء أبدًا، ستتسبب قريبًا في أخطاء نفاد الذاكرة. ولهذا السبب يكون حجم الذاكرات المؤقتة محدودًا عادةً، وتطبّق استراتيجية إخلاء ما عند امتلائها:
- تُعد استراتيجية الأقل استخدامًا مؤخرًا (LRU) من أكثر الاستراتيجيات شيوعًا. فكلما اضطرت الذاكرة المؤقتة إلى التخلص من عنصر، اختارت العنصر الذي لم يُوصل إليه لأطول فترة. وهي تستند إلى ملاحظة عملية: العنصر الذي استُخدم مؤخرًا من المرجح جدًا أن يُطلب مرة أخرى. ويسمّي علم الحاسوب هذه الظاهرة محلّية المرجع الزمنية.
- نقطة ضعف LRU أنها قد تتخلص حتى من العناصر كثيرة الاستخدام عندما يُخزَّن عدد كبير من العناصر الجديدة دفعة واحدة. فحتى لو لم يلمس أحد هذه المدخلات الجديدة مرة أخرى، فإنها ستنجح في دفع مدخلات نشطة أخرى خارج الذاكرة المؤقتة. وتحل LFU (الأقل استخدامًا من حيث التكرار) هذه المشكلة بإخلاء العناصر الأقل استخدامًا فقط.
توجد أساليب أخرى كثيرة (مثل الأحدث استخدامًا - MRU أو الداخل أولًا يخرج أولًا - FIFO)، ويمكن أن تناسب حالات بعينها.
وعلينا دائمًا أن نتحقق بالمقاييس من أن استراتيجية التخزين المؤقت التي اخترناها هي الصحيحة.
ومن أفضل المقاييس لكفاءة الذاكرة المؤقتة نسبة الإصابات (البيانات التي قُدّمت بنجاح من الذاكرة المؤقتة) إلى الإخفاقات.
وقد يدل العدد الكبير من الإخفاقات على أن استراتيجية الإخلاء غير مناسبة.
الذاكرة المؤقتة الباردة والدافئة
تكون الذاكرة المؤقتة داخل ذاكرة عملية بدأت للتو فارغة في البداية (باردة). ولا تمتلئ إلا بعد أن ينفذ التطبيق بعض عمليات القراءة والكتابة. وهذا ما نسميه تسخين الذاكرة المؤقتة. ونتيجة لذلك، قد تكون الخدمة بطيئة نوعًا ما بعد بدء التشغيل مباشرة، ولا تصل إلى أقصى أدائها إلا بعد حين. وثمة حل أنيق هو التسخين المسبق: ملء الذاكرة المؤقتة بشكل غير متزامن مباشرة بعد بدء الخدمة. المشكلة أننا لا نستطيع دائمًا أن نعرف مسبقًا أي البيانات تستحق التخزين المؤقت.
وتظهر مشكلة مختلفة عندما تُوسَّع الخدمة إلى عدة نسخ. إذ تحتفظ كل عملية تطبيق قيد التشغيل بذاكرتها المؤقتة الخاصة والمنفصلة داخل العملية، فتنتهي بعض الكيانات حتمًا مخزَّنة في نسخة دون أخرى. وفي كل مرة يصل فيها طلب إلى النسخة الخطأ، تكون النتيجة إخفاقًا في الذاكرة المؤقتة. ويمكن أن تساعد الجلسات اللاصقة (sticky sessions) أو التجزئة (sharding) مع التجزئة المتسقة (consistent hashing) في تجنب ذلك. أما الذاكرة المؤقتة المستقلة فهي خيار أفضل.
الذاكرة المؤقتة المستقلة
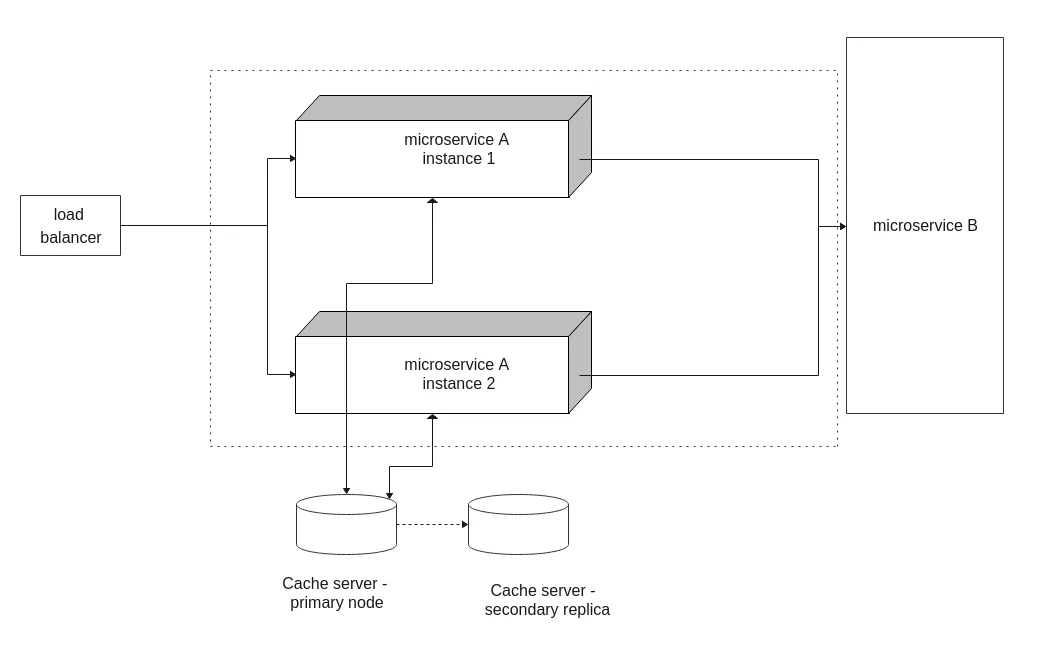
الذاكرة المؤقتة المستقلة هي مكوّن بنية تحتية مخصص تتشاركه نسخ التطبيق. وهي تعالج بعض المشكلات المذكورة في القسم السابق. فبما أن الذاكرة المؤقتة تعيش خارج التطبيق، يبقى محتواها عند إعادة التشغيل. ولأن كل نسخة من التطبيق تتشارك جميع البيانات المخزَّنة، يتوقف الوصول إلى العقدة الصحيحة عن أن يكون مصدر قلق.
يُعد Redis وMemcached خيارين شائعين للذاكرة المؤقتة المستقلة. وتوجد أيضًا خيارات أكثر تخصصًا، مثل شبكات البيانات في الذاكرة (in-memory-data-grids) (مثل Hazelcast أو Apache Ignite)، التي يمكنها إضافةً إلى ذلك تشغيل حسابات موزّعة على البيانات المخزَّنة.
وأحيانًا يتجاوز حجم البيانات التي نرغب في تخزينها مؤقتًا بكثير ما تستطيع آلة واحدة استيعابه. فمع التجزئة (sharding)، يمكن حفظ تيرابايتات من البيانات في ذاكرة عقد كثيرة. وبالنسبة للتطبيق، تكون هذه التجزئة غير مرئية – فالذاكرة المؤقتة هي التي توجّه الطلبات إلى النسخة التي تحتفظ بالمدخل المعني.
وعندما تعمل الذاكرة المؤقتة المستقلة كنسخة واحدة، فقد تتحول إلى نقطة فشل وحيدة. ولكي يكون النظام عالي التوافر، يجب أن يعمل مكوّن الذاكرة المؤقتة إما كعنقود موزّع أو أن تكون له عقد احتياطية للتحويل عند الفشل. فمثلًا، يدعم Redis كلًّا من التجميع (Redis Cluster) وترقية النسخ المتماثلة عند فشل العقدة الرئيسية (Redis Sentinel).
ولا يشترط نشر الذاكرة المؤقتة المستقلة كمكوّن مستقل. ففي الأنظمة المحوّية في حاويات (مثل الأنظمة التي يديرها Kubernetes) يمكن تشغيلها أيضًا كـsidecar. فحاوية sidecar مرتبطة بنسخة معينة وتشاركها دورة حياتها (تمامًا مثل الذاكرة المؤقتة داخل العملية). وفي الوقت نفسه، توفر جميع الميزات التي تقدمها أنظمة الذاكرة المؤقتة. وببساطة، تقع في منتصف الطريق بين خادم ذاكرة مؤقتة موزّع متكامل وذاكرة مؤقتة داخل الذاكرة.
أما عيب الذاكرة المؤقتة التي تعمل كمكوّن منفصل فهو أنه يجب الوصول إليها عبر الشبكة، لذا لا يمكنها أبدًا مجاراة سرعة خيار الذاكرة الداخلية. ومن المثير للاهتمام أن الذاكرات المؤقتة داخل الذاكرة يمكن أن تكون موزّعة أيضًا. ويُعد Hazelcast IMDG مثالًا رائعًا على ذلك. فهو يستطيع العمل كذاكرة مؤقتة محلية داخل عمليات JVM الفردية، وفي الوقت نفسه ينسخ البيانات إلى النسخ الأخرى. ونتيجة لذلك، تُخدَم كل قراءة من الذاكرة المؤقتة داخل الذاكرة، ولا تتحمل الكتابات وحدها التكلفة الإضافية لرحلات الشبكة اللازمة للنسخ المتماثل.
انتهاء صلاحية التخزين المؤقت وإبطاله
عاجلًا أم آجلًا، ستنحرف البيانات في الذاكرة المؤقتة عن مصدرها. وفي بعض الأحيان يقتصر الأمر على إرباك المستخدمين، كأن يجروا تحديثًا ثم يستمروا في رؤية النسخة القديمة المقدَّمة من الذاكرة المؤقتة. وفي حالات أخطر قد يتسبب ذلك في أخطاء وتلف في البيانات.
وأبسط طريقة لإزالة العناصر القديمة من الذاكرة المؤقتة تعتمد على الوقت. فكل ما علينا فعله هو تحديد TTL (مدة البقاء) للعناصر التي توضع في الذاكرة المؤقتة. وحين تنتهي المدة، يُزال العنصر. وعندما يُطلب العنصر مرة أخرى، يُجلب من المصدر من جديد ويُخزَّن مؤقتًا مجددًا. وتُعرف هذه العملية برمتها بإخلاء الذاكرة المؤقتة (cache eviction).
ولهذه الطريقة عيوبها. فعندما تتغير البيانات المستعلَم عنها بشكل لا يمكن التنبؤ به (بعض الكيانات أكثر ديناميكية وبعضها ثابت)، قد يصعب اختيار TTL مناسب. فمع TTL مرتفعة جدًا سنقدّم بيانات قديمة كثيرًا، ومع TTL قصيرة جدًا سنخلي العناصر من الذاكرة المؤقتة قبل الحاجة. وفضلًا عن ذلك، فبمجرد أن يغادر العنصر الذاكرة المؤقتة، يجب أن يقوم الطلب التالي عليه برحلة شبكة قد تكون بطيئة لجلبه من جديد.
ولمنع ذلك، يمكن لمهمة مجدولة أن تحدّث المدخلات المخزَّنة على فترات منتظمة. وهي طريقة ممتازة لتجنب قفزات التأخير الناتجة عن إخلاء عنصر نشط من الذاكرة المؤقتة. وتُعرف هذه التقنية باسم refresh-ahead. وعيبها أنه عندما تتغير البيانات نادرًا، ننتهي بإجراء الكثير من الطلبات غير الضرورية.
ويمكننا أيضًا جعل منطق تحديث الذاكرة المؤقتة أذكى قليلًا. فبدايةً، ينبغي للخدمة المستعلَم عنها أن ترسل رمز تجزئة (hash) محسوبًا من البيانات التي تعيدها. ويمكن للمستدعي الاحتفاظ بتلك البيانات في الذاكرة المؤقتة مع رمز التجزئة، وإرفاق هذا الرمز بكل طلب لاحق للعنصر نفسه. وعندئذ تستطيع الخدمة المستعلَم عنها استخدامه للتحقق مما إذا كانت البيانات قد تغيرت. فإذا لم يتغير شيء، يمكن للخدمة أن ترسل استجابة فارغة. وإذا عُدّل المدخل، ينبغي لها الرد بالبيانات. ما زلنا نحتاج إلى استدعاء عبر الشبكة بهذه الطريقة، لكنه سيكون خفيفًا جدًا في العادة. ويوفر معيار HTTP آلية مخصصة لهذا النوع من التخزين المؤقت «المتفائل» (ترويسة ETag)، مع أن تنفيذه سهل عبر قنوات اتصال أخرى كذلك، مثل gRPC.
ومن ناحية أخرى، إذا حدّثنا الذاكرة المؤقتة داخل الذاكرة عند الكتابة، فإن القراءات مضمونة بأن تعيد أحدث نسخة من العنصر، ولكن فقط على النسخة التي تنفذ الحفظ (الكاتب الوحيد). أما عقد القراءة فلا تزال بحاجة إلى إبطال محتواها بطريقة أخرى. ومع الذاكرة المؤقتة الموزّعة لا تُعد هذه مشكلة أيضًا: فكل نسخة ترى أحدث التحديثات. ويجب أن نتذكر أن حفظ شيء ما في قاعدة البيانات (أو إرسال طلب) وتحديث الذاكرة المؤقتة لا يشكّلان عملية ذرّية واحدة. فإذا تعطلت الخدمة في منتصف التحديث، فقد ينتهي الأمر بأن تفقد الذاكرة المؤقتة والبيانات الأصلية تزامنهما.
الاتساق في نهاية المطاف
يُدخل التخزين المؤقت النظام حتمًا في حالة ترى فيها بعض أجزائه بيانات قديمة. ولم تعد هذه الأجزاء تحتفظ بضمانات اتساق قوية، وتصبح متسقة في نهاية المطاف (eventually consistent). وهذا هو ثمن الأداء الأفضل والمرونة.
وقاعدة عملية جيدة في معمارية الخدمات المصغّرة أن نقبل الاتساق في نهاية المطاف حيثما كان ذلك عمليًا. أما الاقتران المتزامن القوي فينبغي حصره في الأماكن التي تحتاجه فعلًا.
كما يمكن إبطال العناصر استجابةً للأحداث. وهذا نهج أنيق إلى حد كبير، خاصة في المعمارية القائمة على الأحداث. فبمجرد تغيّر العنصر الأصلي، يستطيع مالك البيانات نشر رسالة تُخطر جميع الخدمات التي تخزّن مؤقتًا، فتحدّث ذاكراتها المؤقتة في نهاية المطاف.
وتخزين استجابات الخدمات الأخرى «كما هي» تمامًا ليس دائمًا الخيار الأفضل. فبدلًا من ذلك، يمكن للخدمات المصغّرة بناء نماذج بيانات معقدة مشتقة من مصادر بيانات خارجية. ويمكنها جمع أجزاء من المعلومات من مختلف أنحاء النظام وتخزين نسخة غير مطبَّعة (denormalized) منها في مخزن بيانات محلي. وفي النهج القائم على الأحداث، يمكن استخدام الرسائل غير المتزامنة مرة أخرى للإشارة إلى أن البيانات الأصلية قد تغيرت. ويمكن اعتبار هذا شكلًا آخر من أشكال التخزين المؤقت، باستثناء أن البيانات تُحفظ بصورة دائمة في قاعدة بيانات الخدمة المستعلِمة.
خلاصة
هذه المقالة مقصودة كنظرة عامة تمهيدية على تقنيات مختلفة متعلقة بالتخزين المؤقت. فقد لامستُ سطح هذا الموضوع المعقد فحسب، وأترك الاستكشاف الأعمق لك. والفكرة الرئيسية هي أن التخزين المؤقت يمكن أن يعزز أداء نظامنا بشكل هائل.
إنه أداة قوية، لكن إساءة استخدامه قد تؤدي إلى أخطاء يصعب تتبعها.
آمل أن تكون هذه المقالة مفيدة لك. إلى اللقاء!