Vibe Coding في مواجهة OWASP Top10 2025
يتناول هذا المقال النقطة التي يلتقي فيها «vibe coding» – التطوير السريع بالذكاء الاصطناعي الذي يقدّم السرعة والمظهر على غيرهما – بمخاطر أمان تطبيقات الويب المدرجة في OWASP Top 10 2025. في تجربة عملية، ينشئ الكاتب تطبيق ويب بمساعدة الذكاء الاصطناعي بشكل شبه كامل ويفحصه مقابل أحدث نسخة مرشحة للإصدار من OWASP Top 10. وتُظهر المراجعة كيف تظهر بسهولة ثغرات نموذجية مثل SSRF وXSS والتصميم غير الآمن وإخفاقات المصادقة وثغرات التسجيل (logging) وسوء الإعدادات عندما يتراجع الانضباط الأمني إلى المرتبة الثانية. ويقارن المقال بين أول MVP مكتوب بـ vibe coding ونسخة معززة حسّنها الذكاء الاصطناعي، ويشير إلى المخاطر التي تبقى حتى بعد عدة جولات من التحسين. ويؤكد أن الذكاء الاصطناعي قادر على تسريع التطوير، لكن البرمجيات الآمنة لا تزال تحتاج إلى قيود واضحة وتحقق من المدخلات وفحص أمني مستقل بما يتوافق مع إرشادات OWASP وممارسات SSDLC الحديثة.
صدر للتو إصدار 2025 الجديد من OWASP Top 10 – المرجع المعتمد لأخطر مخاطر أمان تطبيقات الويب – وهو أول مراجعة كبرى له منذ 2021. وهذا يجعله وقتًا مثاليًا لسؤال: كيف ترتبط شعبية vibe coding المتزايدة بهذه المخاطر؟ لذلك استخدمت الذكاء الاصطناعي لبناء تطبيق ويب بسيط وفحصته مقابل Top 10 الجديد. وتبيّن النتائج لماذا قد تكون استراتيجية «اشحن بسرعة وأصلح لاحقًا» محفوفة بالمخاطر.
المصدر: https://owasp.org/Top10/2025/
OWASP Top 10 2025
يلخص OWASP Top 10 المشكلات الأمنية الأكثر شيوعًا في تطبيقات الويب. ويستند إلى مجموعة بيانات كبيرة من نتائج أمان التطبيقات الواقعية، مجمّعة بحسب نقطة الضعف الكامنة (CWE). وتُرتَّب الفئات في الغالب بحسب عدد التطبيقات التي تظهر فيها، لا بحسب الأعداد المطلقة. ومعظم البنود مشتقة مباشرة من البيانات، وأُضيف بعضها بناءً على استطلاعات المجتمع.
أولًا، نقطة جوهرية – OWASP Top 10 وثيقة توعوية في المقام الأول، وليس معيارًا للبرمجة أو الاختبار. فهي تصف مخاطر AppSec ليس من السهل دائمًا اختبارها – وهي الحد الأدنى المطلق ومجرد نقطة بداية في عالم AppSec. وإذا كنت تحتاج إلى معيار من OWASP يساعدك على تطبيق أمان التطبيقات عمليًا، فارجع إلى ASVS – معيار التحقق من أمان التطبيقات (Application Security Verification Standard).
ما لدينا الآن هو النسخة المرشحة للإصدار من Top 10 2025. غير أن جمع البيانات وتحليلها اكتملا بالفعل، ولم يتبقَّ سوى التنسيق والتحرير، لذا يمكننا اعتبارها نهائية من حيث المعرفة الجوهرية. وفيما يلي نظرة موجزة على ما تغيّر مقارنةً بإصدار 2021. أما الوثيقة الكاملة، مع شرح مفصل لكل بند، فمتاحة على موقع مخصص: https://owasp.org/Top10/2025..
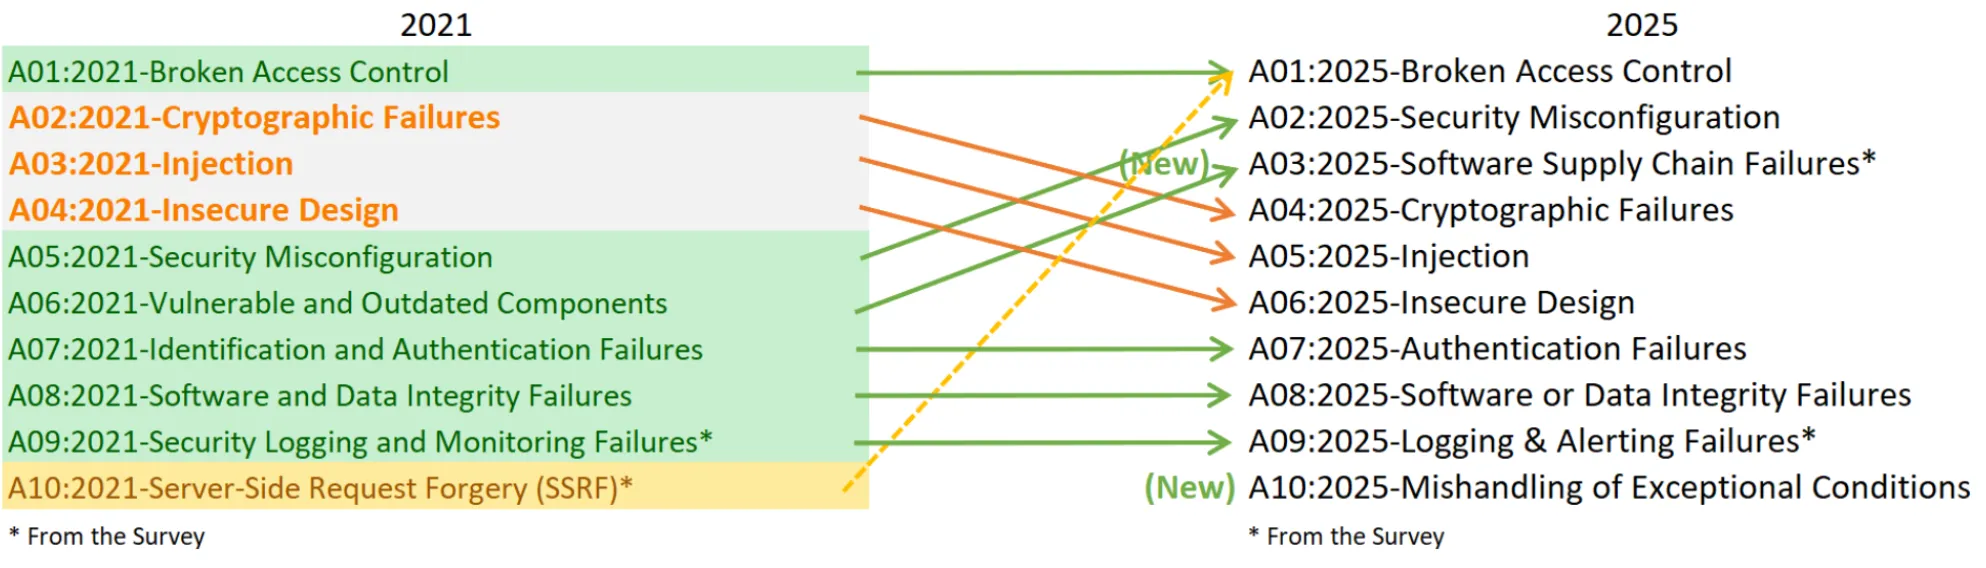
المصدر: https://owasp.org/Top10/2025/0x00_2025-Introduction/
Vibe coding مقابل OWASP Top 10
الخطة مباشرة: سنكتب بـ vibe coding تطبيق ويب يتيح فرصًا كثيرة لارتكاب الأخطاء الأمنية التي يغطيها OWASP Top 10 2025. والهدف أن نرى كم مرة قد نُدخل ثغرات دون قصد، خاصة عندما لا ننتبه جيدًا.
والمهم أن الغرض ليس إثبات أن الذكاء الاصطناعي غير آمن أو أن vibe coding سيئ بطبيعته. بل أن نرى ما يحدث فعلًا وكيف تؤثر التغييرات في الانضباط وسير العمل في تكرار ظهور نقاط الضعف الشائعة في أمان الويب.
سنكتب بـ vibe coding تطبيق معرض شخصي لحفظ مواقعك المفضلة. يبدو للوهلة الأولى بسيطًا – واجهة مستخدم بسيطة مع تسجيل دخول وقائمة بالروابط المحفوظة وإضافات مثل إمكانية تصدير المعرض. وما يبدو مشروعًا جانبيًا بريئًا هو في الواقع بيئة تجريبية مثالية للمزالق الأمنية، يرتبط كلٌّ منها بطريقة ما بـ OWASP Top 10. والثغرات المحتملة هي:
- العمليات على الروابط التي يقدمها المستخدم – قد يفتح قبول الروابط لإنشاء معاينات للمواقع الباب أمام تزوير الطلبات من جانب الخادم (SSRF) أو هجمات الحقن ما لم يتم التحقق منها وتقييدها بشكل صحيح.
- وظيفة استيراد/تصدير المعرض – تعرّض عمليات الملفات التي تفتقر إلى التحقق الصحيح من المدخلات التطبيق لمخاطر حجب الخدمة (DoS) ومشكلات البرمجة النصية عبر المواقع (XSS) وثغرات عمليات الملفات وإخفاقات سلامة البيانات.
- تدفقات المصادقة – إذا نُفّذ تسجيل الدخول والتسجيل بإهمال، فقد يكشفان الحسابات الموجودة عبر التعداد (enumeration) أو يسمحان بالوصول غير المصرح به بسبب ضعف إدارة الجلسات.
سنختبر نسختين من التطبيق المكتوب بـ vibe coding:
- تطبيق MVP بـ vibe code – طلبات قصيرة وبسيطة، وشيفرة سريعة، دون قوائم تحقق، وبحد أدنى من الاختبار اليدوي. هذه عقلية «فقط اشحنه»، التي تقدم السرعة على الحذر – وأتوقع أن يُدخل هذا الأسلوب في البرمجة كثيرًا من الثغرات مقابل مظهر جميل، وهو ما يحظى عادةً بأكبر اهتمام في MVP سريع جدًا.
- تطبيق Vibe MVP مُرتقًى إلى حالة جاهزة للإنتاج (بحسب رأي الذكاء الاصطناعي) – يأخذ التطبيق المولَّد سابقًا ويحسّنه بعدة طلبات، ويضيف اختبارات، ويركز أساسًا على جعله جاهزًا للإنتاج.
كتابة تطبيق MVP ضعيف الأمان بـ vibe coding
أُنشئ باستخدام Claude Opus 4.5 في Cursor (إعداد فارغ، دون قواعد وما إلى ذلك).
الطلب الأولي:
أنشئ تطبيق ويب متكاملًا (full-stack) باسم «WebsiteHub PRO» بتصميم فضائي رائع بطابع الصواريخ يبدو مذهلًا حقًا – بحيث يقنع رجال الأعمال الأثرياء المحتملين بالاستثمار في المشروع.
- إنه مجموعة شخصية من المواقع المثيرة للاهتمام. عندما أضيف رابط موقع، ينبغي أن يعرضه التطبيق تلقائيًا في المعرض مع اسم الموقع/عنوانه وصورة معاينة جذابة والرابط الأصلي.
- أريد أن أكتب رابطًا في حقل إدخال، وأضغط زرًا لإضافته، وأراه يظهر في المعرض فورًا.
- أريد تصدير المعرض بأكمله إلى ملف واحد حتى أستطيع الاطلاع على الروابط دون اتصال. وأريد أيضًا أن أتمكن من استيراده مجددًا من ملف محلي.
- أضف تسجيل دخول بحيث يكون لأشخاص مختلفين معارض منفصلة ويحتفظون ببياناتهم الخاصة. وأحتاج أيضًا إلى لوحة إدارة أساسية يستطيع فيها المستخدم المسؤول عرض جميع المواقع المحفوظة ومعرض كل مستخدم وإدارتها. ضع بيانات اعتماد المسؤول في الإعدادات.
- احفظ المواقع المحفوظة في قاعدة بيانات Postgres.
- شغّل Postgres في Docker للتطوير المحلي.
- اكتب ملف README واضحًا يصف كيفية تشغيل التطبيق محليًا من البداية إلى النهاية.
وبعد أن تُركت له حرية اختيار اللغة والأدوات، أنتج الذكاء الاصطناعي تطبيقًا بالمكدس التقني التالي:
- إطار العمل: Next.js 14 (App Router)
- اللغة: TypeScript
- التنسيق: Tailwind CSS
- قاعدة البيانات: PostgreSQL
- ORM: Prisma
- المصادقة: JWT (jose)
أنتج vibe coding بسرعة MVP بسيطًا لكن بمظهر جيد إلى حد ما:
في المحاولة الأولى، وقع تطبيق MVP في معظم بنود OWASP Top 10. ومن غير المستغرب أن طلبًا واحدًا لن يمنحك موقعًا آمنًا تمامًا ويعمل تمامًا. لم أستخدم أي ماسحات آلية – إنها مراجعة يدوية سريعة، وليست تدقيقًا أمنيًا احترافيًا كاملًا. ومع ذلك، كانت كافية لتحديد عدة مشكلات من OWASP Top 10 يسهل نسبيًا اكتشافها وإصلاحها، مثل:
| ❗ معلومة |
|---|
| هذا ليس تقييمًا أمنيًا كاملًا – بل بضعة أمثلة منتقاة يدويًا. وقد توجد ثغرات أكثر مما هو مدرج هنا. |
| OWASP Top 10 | الحالة | الثغرة |
|---|---|---|
| A01:Broken Access Control | ❌ | يجلب الموقع البيانات الوصفية من أي رابط يُعطى له – بما في ذلك العناوين الداخلية، مثل http://localhost:3001 حيث يعمل التطبيق نفسه (عنوان IP داخلي). وهذه حالة نموذجية لـ تزوير الطلبات من جانب الخادم (SSRF) |
| A02:Security Misconfiguration | ❌ | حالة كلاسيكية – ترويسات أمان مضبوطة بشكل خاطئ. إغفال ترويسات مثل CSP (Content-Security-Policy) وX-Frame-Option وغيرها سهو يفتح افتراضيًا الباب أمام هجمات مثل XSS وتسرب البيانات. |
| A03:Software Supply Chain Failures | ⚠️ | في تطبيق صغير كهذا يسهل ملاحظة ذلك جدًا، لكن مع ذلك، كل اعتمادية تقريبًا قديمة، وبالأخص أن npm install يبلّغ عن ثغرة حرجة في Next.JS 14.2.5 |
| A04:Cryptographic Failures | ❌ | يتبع التطبيق بالفعل ممارسات جيدة، مثل Bcrypt بـ 12 جولة لكلمات المرور ومكتبة jose الحديثة التي تتجنب خوارزميات التشفير المهجورة، لكنه مع ذلك يرتكب خطأ أساسيًا جدًا – فإذا كان متغير البيئة مفقودًا، يعود التطبيق إلى مفتاح JWT سري افتراضي. وقد يتيح ذلك لشخص ما تزوير رموز المصادقة. والإصلاح بسيط وبديهي – رمي استثناء عند بدء تشغيل التطبيق، لأن الأفضل التعامل مع سوء الإعدادات كإخفاقات صريحة لا كثغرات صامتة. |
| A05:Injection | ❌ | يحمي Prisma ORM من حقن SQL. لكن التطبيق يتيح تصدير معرضك كملف HTML لفتحه في المتصفح، وأثناء توليده تُدرج عناوين المواقع وأوصافها مباشرة في الشيفرة دون أي فحوص أمان. ينتج عن ذلك ثغرة XSS (البرمجة النصية عبر المواقع) – إذ يستطيع مستخدم خبيث استيراد ملف JSON ببيانات مزيفة مثل <script>alert('hacked')</script>، وقد تنتهي تلك الشيفرة الخبيثة بالعمل في متصفحك. |
| A06:Insecure Design | ❌ | لا معنى للحكم على قرارات التصميم التي اتخذها الذكاء الاصطناعي وقد تُركت له الحرية الكاملة في مشروع فارغ، لكن مشكلة واحدة واضحة فورًا – ميزة استيراد JSON تقبل المدخلات دون أي حدود. ويستطيع المهاجم رفع JSON يحتوي على أكثر من مليون موقع، مما يسبب حجب الخدمة (DoS). وتكفي حدود بسيطة للقضاء على ذلك تمامًا. |
| A07:Authentication Failures | ⚠️ | كما في A06، لا فائدة كبيرة من تقييم أمان شيء مثل المصادقة في تطبيق كتبه الذكاء الاصطناعي من الصفر دون أي قواعد. ومع ذلك، تجدر الإشارة إلى أن تسجيل الدخول يستخدم رسائل خطأ عامة («invalid credentials»)، مما يمنع تعداد الحسابات – وهي ثغرة افترضت أنها «سهلة الحدوث» لكنها عولجت فعلًا بشكل صحيح. أما متطلبات كلمة المرور فهي بالمقابل بالحد الأدنى (6 أحرف فأكثر فقط)؛ وكنت أتوقع أن يفرض الذكاء الاصطناعي معايير أشد هنا، إذ تبدو قواعد كلمات المرور الأقوى بديهية. |
| A08:Software or Data Integrity Failures | ❌ | لا تتحقق ميزة استيراد JSON من أصالة البيانات أو سلامتها وليس فيها تحقق سليم. ويمكن إصلاح ذلك بسهولة بإضافة تحقق مناسب من مخطط البيانات وتوقيعات تشفيرية للتحقق من الاستيراد. |
| A09:Logging & Alerting Failures | ❌ | عند المحاولات الفاشلة، تردّ نقطة نهاية تسجيل الدخول بـ 401 Unauthorized – لكنها لا تسجّل شيئًا على الإطلاق. ويستطيع المهاجم إجراء آلاف محاولات حشو بيانات الاعتماد (credential stuffing) ولن يلاحظ التطبيق ذلك أبدًا. وحتى console.log من سطر واحد كان سيحسّن سجل التدقيق كثيرًا، لكن الذكاء الاصطناعي لم يولّد أي شيء. وكما تقول OWASP: «لا يمكن اكتشاف الهجمات والاختراقات دون تسجيل ومراقبة.» |
| A10:Mishandling of Exceptional Conditions | ❌ | الحالات الاستثنائية في تطبيق ولّده الذكاء الاصطناعي سريعًا موضوع واسع، لكن هناك حالة مثيرة بشكل خاص هي كتلة catch الفارغة في دالة التطبيق التي تجلب المستخدم – فإذا فشل فحص المصادقة لأي سبب، تبتلع الشيفرة الاستثناء بصمت وتعيد التوجيه إلى تسجيل الدخول. ونتيجة لذلك، تُعامل الأخطاء الحقيقية (مثل استجابة API مشوهة) تمامًا كإخفاقات المصادقة، مما قد يخفي مشكلات حرجة. والإصلاح تافه: سجّل الخطأ قبل إعادة التوجيه. |
مثال على سيناريو هجوم: XSS في تدفق الاستيراد / التصدير
فيما يلي مثال مفصل على كيفية استغلال ثغرة XSS الموصوفة تحت A05: Injection. عند تصدير المعرض كـ HTML، يعتمد التطبيق على الاستيفاء النصي الخام دون أي تهريب لـ HTML على الإطلاق (دالة generateHtmlExport):
<h3><a href="${site.url}" target="_blank" rel="noopener noreferrer">${site.title}</a></h3>
${site.description ? `<p>${site.description}</p>` : ''}
تعرض لوحة التحكم بيانات المستخدم بأمان، لكن دالة تصدير HTML تجمّع HTML عبر ضمّ نصي بسيط دون أي تعقيم.
يجهّز المهاجم ملف JSON خبيثًا:
{
 "version": "1.0",
 "exportedAt": "2025-12-01T00:00:00.000Z",
 "sites": [
   {
     "url": "https://github.com",
     "title": "Github",
     "description": "Really nice site with nothing to worry about, used by millions of developers around the world. <script>alert('XSS!')</script>",
     "addedAt": "2025-12-01T00:00:00.000Z"
   }
 ]
}
كيف يتكشف الهجوم:
- يجتاز الاستيراد التحقق – يتحقق التحقق فقط من أن الحقول سلاسل نصية، لا من محتواها.
- تُخزَّن البيانات الخبيثة – تُكتب البيانات في قاعدة البيانات.
- يصدّر المستخدم كـ HTML – يُدرج العنوان/الوصف مباشرة في ترميز HTML.
- ينفَّذ XSS – بمجرد أن يفتح المستخدم ملف HTML المصدَّر، تعمل السكربتات المحقونة في متصفحه.
من MVP إلى «جاهز للإنتاج» (من وجهة نظر الذكاء الاصطناعي)
في المرحلة الثانية، لم أنشئ تطبيقًا جديدًا. أخذت MVP المكتوب سابقًا بـ vibe coding وعززته خطوة بخطوة. وهذه المرة أضفت قواعد Cursor تقسم المسؤوليات بين الوكلاء صراحةً (التخطيط والتطوير والاختبار). ثم نفّذت سلسلة من الطلبات الأصغر والأكثر استهدافًا، أطلب فيها من الذكاء الاصطناعي مرارًا وتكرارًا تحسين قاعدة الشيفرة نفسها إلى أن أعلن صراحةً أنه يمكن اعتبار التطبيق «جاهزًا للإنتاج».
الطلب الأولي:
راجع @vibe-websitehub-pro.
ضع خطة بما يجب تغييره قبل إتاحة التطبيق للعموم.
وأخيرًا، أكّد أن هذه الخطوات ستكون كافية لاعتبار هذا التطبيق جاهزًا للإنتاج.
كانت النتيجة 15 بندًا حرجًا / عالي الأهمية يجب إصلاحها قبل النشر العام، تغطي معظم الثغرات المدرجة لنسخة MVP، إضافة إلى 15 بندًا متوسط / منخفض الأهمية أخرى.
عولجت المشكلات باستخدام الطلب أدناه، مع تكرار وكيلي وتطوير مدفوع بالاختبار (TDD):
لننفذ إذن كل مشكلة مصنفة حرجة أو عالية.
سنعالج البنود واحدًا تلو الآخر، من الأعلى، باستخدام التطوير المدفوع بالاختبار – أولًا ضع خطة تنفيذ باستخدام @vibe-websitehub-pro/.cursor/rules/product-engineer.mdc، ثم اكتب حالات الاختبار باستخدام @vibe-websitehub-pro/.cursor/rules/test-developer.mdc ، ثم اكتب الشيفرة باستخدام @vibe-websitehub-pro/.cursor/rules/main-developer.mdc.
شغّل كل الاختبارات اللازمة، وإذا فشل أي منها، واصل تكرار الإصلاحات باستخدام @vibe-websitehub-pro/.cursor/rules/main-developer.mdc حتى تنجح جميع الاختبارات.
بعد إنهاء كل بند في القائمة، أعطني ملخصًا موجزًا واسألني هل يمكنك الانتقال إلى البند التالي.
أنتج Claude Opus 4.5 الخطة مجددًا، لكن نظرًا لأن التنفيذ شمل خطوات كثيرة جدًا، اضطررت إلى التحويل إلى نموذج أرخص – الوضع التلقائي في Cursor (توازن بين الجودة والسرعة). فيما يلي جدول تقييم OWASP Top 10 المحدَّث بعد تطبيق الإصلاحات التي اقترحها الذكاء الاصطناعي لجعل التطبيق جاهزًا للإنتاج (بعد أكثر من 20 تكرارًا وكيليًا، استغرقت نحو 3 ساعات):
| ❗ معلومة |
|---|
| هذا ليس تقييمًا أمنيًا كاملًا – بل بضعة أمثلة منتقاة يدويًا. وقد توجد ثغرات أكثر مما هو مدرج هنا. |
| OWASP Top 10 | الحالة | الثغرات / الإصلاحات |
|---|---|---|
| A01:Broken Access Control | ❌ | أُصلحت SSRF بالتحقق من الروابط الذي يحجب عناوين IP الخاصة وlocalhost. وتُحرس مسارات المسؤول بوسيط (middleware) ينفذ فحوص الجلسة والدور. لكن بعد تسجيل خروج المستخدم، يظل رمز JWT صالحًا لمدة 7 أيام. فتسجيل الخروج يزيل ملف الارتباط (cookie) من جانب العميل فقط، لذا يمكن استخدام الرمز من جهاز أو متصفح آخر حتى انتهاء صلاحيته. وهذا خطير، لأن الرمز المخترَق سيتيح للمهاجم الاحتفاظ بالوصول حتى بعد أن يظن المستخدم أنه سجّل الخروج. |
| A02:Security Misconfiguration | ❌ | أُضيفت ترويسات الأمان (CSP وHSTS وغيرهما) وفُرض HTTPS عبر وسيط. لكن CSP لا تزال تتضمن 'unsafe-inline' و'unsafe-eval' في script-src، مما يترك مسار XSS مفتوحًا عبر السكربتات. |
| A03:Software Supply Chain Failures | ⚠️ | بقيت الاعتماديات قديمة – ولا يزال npm install يبلّغ عن ثغرات حرجة. |
| A04:Cryptographic Failures | ✅ | صار السر الخاص بـ JWT يُتحقق منه (32 حرفًا كحد أدنى، ويرمي استثناءً إذا غاب). |
| A05:Injection | ❌ | يتولى Prisma ORM حقن SQL، وأُضيف تعقيم إلى ميزة استيراد JSON. لكن دالة تصدير HTML لا تزال تدرج بيانات المستخدم في HTML دون تهريب، لذلك تبقى ثغرة XSS الحرجة هذه دون إصلاح. |
| A06:Insecure Design | ✅ | أُضيفت حدود للمدخلات وأطوال قصوى لمنع DoS. ويحسّن تحديد المعدل (rate limiting) والترقيم (pagination) والمعاملات (transactions) الأمان العام للتصميم. ولا يزال تحقق الاستيراد بلا حد لحجم المصفوفة – إذ يمكن لـ JSON يحتوي ملايين المواقع أن يتسبب في DoS – لكن هذا كان في خطة الإنتاج في الموضع رقم 24، مصنفًا كمشكلة متوسطة، ولم يُنفَّذ لأننا عالجنا المشكلات الحرجة / العالية فقط. |
| A07:Authentication Failures | ✅ | تُفرض قواعد كلمات مرور قوية على الخادم (8 أحرف فأكثر، حرف كبير، حرف صغير، رقم، رمز خاص). ونقاط نهاية المصادقة محدودة المعدل. وتمنع رسائل الخطأ العامة التعداد. ومع ذلك، تجدر الإشارة إلى أن المصادقة الثنائية (2FA) أصبحت معيارًا للمصادقة، رغم أنني لم أتوقعها هنا على أي حال. |
| A08:Software or Data Integrity Failures | ⚠️ | أُضيف تحقق وتعقيم للاستيراد، لكن لا توجد توقيعات تشفيرية للتحقق الكامل من السلامة. |
| A09:Logging and Alerting Failures | ✅ | نُفِّذ تسجيل طلبات API بمسجِّل (logger) منظَّم. |
| A10:Mishandling of Exceptional Conditions | ✅ | تُعالَج الأخطاء بشكل صحيح – يسجّل التطبيق التفاصيل الكاملة على الخادم بينما يعقّم الاستجابات المرسلة إلى العميل. ولا توجد إخفاقات صامتة. |
الخلاصة
هذه التجربة مجرد مثال واحد على كتابة تطبيق بـ vibe coding باستخدام LLM. وقد يعطي نموذج آخر أو مكدس تقني آخر أو أسلوب طلبات آخر أو سير عمل وكيلي آخر نتائج مختلفة جدًا – وهذا يستحق التأكيد. الهدف ليس الجدال في أن الذكاء الاصطناعي يستطيع كتابة برمجيات آمنة أو لا يستطيع، بل ببساطة إظهار مدى سهولة ظهور مشكلات OWASP Top 10 الشائعة عندما تتقدم السرعة والراحة على غيرهما.
وتذكّر أيضًا أن OWASP Top 10 يغطي أكثر مخاطر تطبيقات الويب شيوعًا – وليس كلها. فهناك ثغرات أخرى كثيرة، ويمكن أن يقع تطبيق مكتوب بـ vibe coding ضحية لها أيضًا. هنا، أصلح التكرار الثاني «الجاهز للإنتاج» كثيرًا من المشكلات الحرجة، لكن بقي عدد من نقاط الضعف (مثل الاعتماديات القديمة وCSP المتساهلة وXSS في JSON المصدَّر وغيرها). وإعلان النموذج أن هذه الحالة «جاهزة للإنتاج» نتيجة، لا ضمان. ودون تحقق مستقل – تحليل مكونات البرمجيات (SCA)، اختبار أمان التطبيقات الديناميكي (DAST)، مراجعة يدوية وغيرها – فإن مثل هذا الادعاء لا قيمة تشغيلية حقيقية له. إن إبقاء اعتماديات حرجة معروفة الثغرات كافٍ وحده للتشكيك في أي ادعاء بأن التطبيق «جاهز للإنتاج».
ومن الجدير بالذكر أيضًا أن LLMs تكرر الأنماط الجيدة والسيئة من بيانات تدريبها. ودون توجيه وتحقق، تظهر الإعدادات الافتراضية غير الآمنة من تلقاء نفسها. يمكن للقيود الواضحة والتحقق من المدخلات والفحوص التكرارية أن تحسّن النتائج كثيرًا – لكنها تبقى طبقة واحدة فقط. ويفترض النهج الواقعي اليوم أن الشيفرة (سواء كتبها البشر أو الذكاء الاصطناعي) تُفحص باستمرار: SCA واختبار أمان التطبيقات الثابت (SAST) للشيفرة والاعتماديات، إضافة إلى ماسحات للإعدادات والبنية التحتية كشيفرة (IaC) والحاويات، مدمجة جميعها في دورة حياة تطوير البرمجيات الآمنة (SSDLC). وتجمع أدوات مثل Aikido هذه الفحوص في لوحة تحكم واحدة وتبقيها تعمل في الخلفية.
يتقدم الذكاء الاصطناعي بسرعة، لذلك لا يمكن للبرمجيات الآمنة أن تعتمد على الإحساس أو النوايا الحسنة – فهي تتطلب وعيًا وعمليات وأدوات أمان آلية مدمجة في خط الإنتاج افتراضيًا.