Vibe Coding-ը փորձության առջև OWASP Top10 2025-ի դեմ
Այս հոդվածը ուսումնասիրում է, թե որտեղ է «vibe coding»-ը՝ արագության և արտաքին տեսքի առաջնահերթությամբ ծրագրային ապահովման արագ, արհեստական բանականությամբ վարվող մշակումը, հանդիպում OWASP Top 10 2025-ում թվարկված վեբ հավելվածների անվտանգության ռիսկերին։ Գործնական փորձի շրջանակում հեղինակը ստեղծում է վեբ հավելված գրեթե ամբողջությամբ AI-ի օգնությամբ և ստուգում այն OWASP Top 10-ի ամենաթարմ release candidate-ի դեմ։ Վերանայումը ցույց է տալիս, թե ինչպես են տիպիկ խոցելիությունները, ինչպիսիք են SSRF-ը, XSS-ը, անապահով դիզայնը, վավերացման խափանումները, լոգավորման բացերը և սխալ կոնֆիգուրացիաները, հեշտությամբ հայտնվում, հենց անվտանգության կարգապահությունը հետին պլան է մղվում։ Հոդվածը համեմատում է առաջին vibe-coded MVP-ն AI-ով կատարելագործված ամրացված տարբերակի հետ և նշում, թե որ ռիսկերն են պահպանվում նույնիսկ բարելավման մի քանի փուլից հետո։ Այն շեշտում է, որ AI-ը կարող է արագացնել մշակումը, բայց անվտանգ ծրագրային ապահովումը դեռ պահանջում է հստակ սահմանափակումներ, վալիդացիա և անկախ անվտանգության ստուգում՝ համաձայն OWASP-ի ուղեցույցների և ժամանակակից SSDLC պրակտիկաների։
OWASP Top 10-ը՝ վեբ հավելվածների ամենակրիտիկ անվտանգության ռիսկերի հիմնական հղումը, հենց նոր թողարկվել է 2025-ի նոր հրատարակությամբ՝ 2021-ից ի վեր առաջին խոշոր վերանայմամբ։ Սա իդեալական պահ է հարցնելու, թե vibe coding-ի աճող ժողովրդականությունն ինչպես է կապվում այս ռիսկերի հետ։ Ուստի ես AI-ով կառուցեցի պարզ վեբ հավելված և ստուգեցի այն նոր Top 10-ի դեմ։ Գտածոները ցույց են տալիս, թե ինչու «արագ թողարկիր, հետո ուղղիր» ռազմավարությունը կարող է վտանգավոր լինել։
աղբյուր՝ https://owasp.org/Top10/2025/
OWASP Top 10 2025
OWASP Top 10-ը ամփոփում է վեբ հավելվածներում ամենից հաճախ հանդիպող անվտանգության խնդիրները։ Այն հիմնված է իրական հավելվածների անվտանգության գտածոների մեծ տվյալների հավաքածուի վրա՝ խմբավորված հիմքում ընկած թուլությամբ (CWE)։ Կատեգորիաները դասավորված են հիմնականում ըստ այն բանի, թե քանի հավելվածում են հանդիպում, այլ ոչ թե բացարձակ քանակով։ Գրառումների մեծ մասն ածանցված է անմիջապես տվյալներից, իսկ մի քանիսն ավելացվել են համայնքային հարցումների հիման վրա։
Նախ՝ մեկ կարևոր կետ. OWASP Top 10-ը հիմնականում իրազեկման փաստաթուղթ է, այլ ոչ թե կոդավորման կամ թեստավորման ստանդարտ։ Այն նկարագրում է AppSec ռիսկեր, որոնք միշտ չէ, որ հեշտ է թեստավորել. բացարձակ նվազագույնը և ընդամենը մեկնակետ AppSec աշխարհում։ Եթե ձեզ պետք է OWASP ստանդարտ, որը օգնում է հավելվածների անվտանգությունը գործնականում կիրառել, դիմեք ASVS-ին՝ Application Security Verification Standard-ին։
Այս պահին մեր ձեռքին Top 10 2025-ի release candidate-ն է։ Տվյալների հավաքագրումն ու վերլուծությունը, սակայն, արդեն ավարտված են, և մնացել են միայն ձևաչափումն ու խմբագրումը, ուստի էական գիտելիքի առումով կարող ենք այն համարել վերջնական։ Ստորև բերված է կարճ ակնարկ այն մասին, թե ինչ է փոխվել 2021-ի հրատարակության համեմատ։ Ամբողջական փաստաթուղթը՝ յուրաքանչյուր կետի մանրամասն բացատրությամբ, հասանելի է առանձին կայքում՝ https://owasp.org/Top10/2025.։
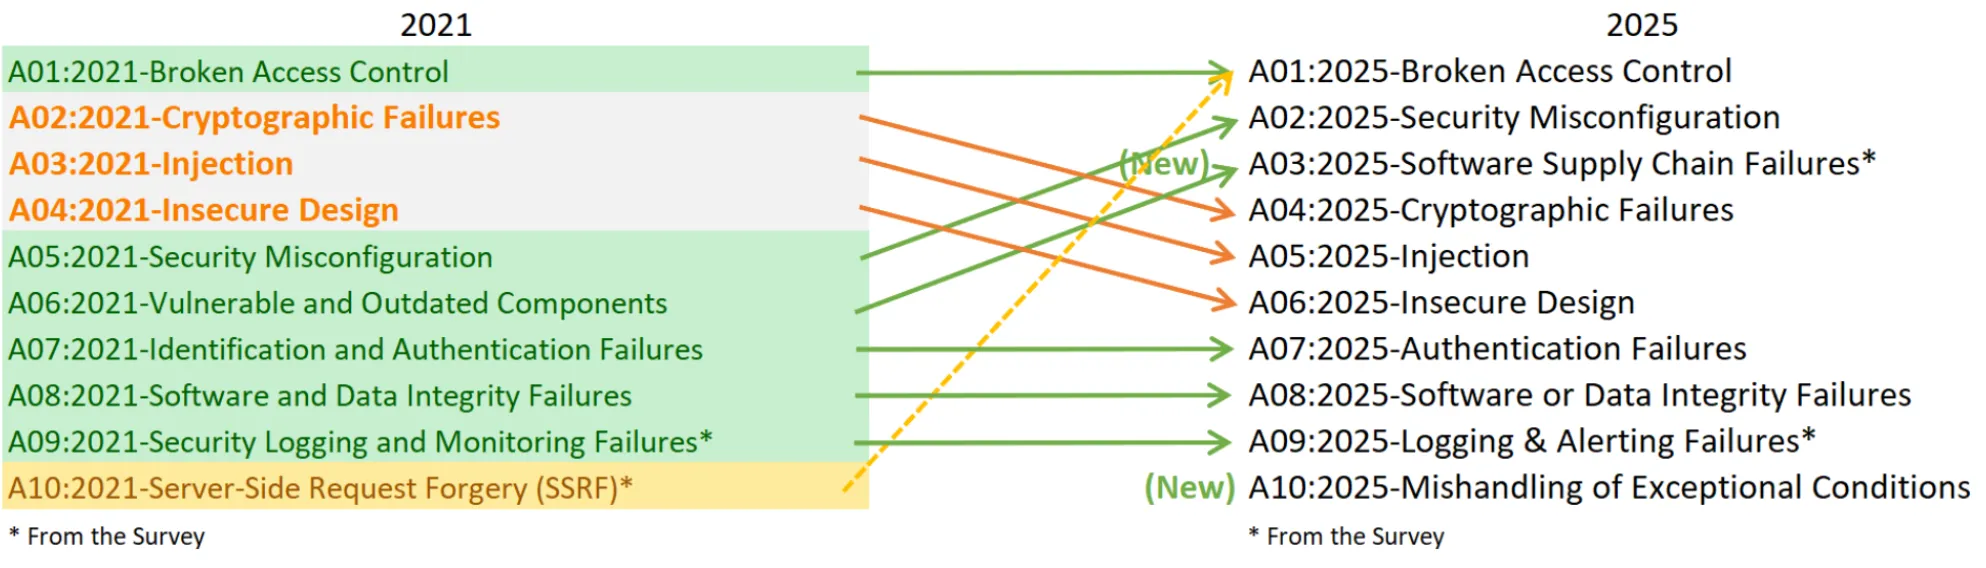
աղբյուր՝ https://owasp.org/Top10/2025/0x00_2025-Introduction/
Vibe coding ընդդեմ OWASP Top 10-ի
Պլանը պարզ է. մենք vibe coding-ով կստեղծենք վեբ հավելված, որն առաջարկում է բազմաթիվ հնարավորություններ՝ թույլ տալու OWASP Top 10 2025-ում նկարագրված անվտանգության սխալները։ Նպատակը տեսնելն է, թե որքան հաճախ կարող ենք անգիտակցաբար խոցելիություններ ներմուծել, հատկապես երբ ուշադիր չենք։
Կարևոր է, որ նպատակը ցույց տալը չէ, թե AI-ն անապահով է կամ թե vibe coding-ը բնույթով վատ է։ Ավելի շուտ՝ տեսնել, թե իրականում ինչ է տեղի ունենում և ինչպես են կարգապահության ու աշխատանքային հոսքի փոփոխությունները ազդում վեբ անվտանգության տարածված թուլությունների հայտնվելու հաճախության վրա։
Մենք vibe coding-ով կստեղծենք անձնական պատկերասրահ հավելված՝ ձեր սիրելի վեբ կայքերը պահելու համար։ Առաջին հայացքից այն պարզ է. նվազագույն UI՝ մուտքով, պահված հղումների ցանկով և հավելումներով, ինչպիսին պատկերասրահը արտահանելու հնարավորությունն է։ Այն, ինչ թվում է անմեղ կողմնակի նախագիծ, իրականում իդեալական ավազարկղ է անվտանգության թակարդների համար, որոնցից յուրաքանչյուրը ինչ-որ կերպ համապատասխանում է OWASP Top 10-ին։ Հնարավոր խոցելիություններն են՝
- Օգտատիրոջ տրամադրած URL-ների հետ գործողություններ – Կայքի նախադիտումներ գեներացնելու համար URL-ներ ընդունելը կարող է ճանապարհ բացել Server-Side Request Forgery (SSRF)-ի կամ ինջեկցիոն հարձակումների համար, եթե դրանք պատշաճ վավերացված և սահմանափակված չեն։
- Պատկերասրահի ներմուծման/արտահանման ֆունկցիոնալություն – Ֆայլերի հետ գործողությունները՝ առանց մուտքի պատշաճ վալիդացիայի, հավելվածը ենթարկում են denial-of-service (DoS) ռիսկերի, cross-site-scripting (XSS) խնդիրների, ֆայլերի հետ գործողությունների խոցելիությունների և տվյալների ամբողջականության խափանումների։
- Վավերացման հոսքեր – Եթե մուտքն ու գրանցումը իրականացված են անփույթ, դրանք կարող են բացահայտել, թե որ հաշիվներն են գոյություն ունեն (enumeration), կամ թույլ տալ չարտոնված հասանելիություն՝ սեսիաների թույլ կառավարման պատճառով։
Մենք կթեստավորենք vibe-coded հավելվածի երկու տարբերակ՝
- Vibe code MVP հավելված – Կարճ, պարզ հուշումներ, արագ կոդ, առանց չեկ-լիստերի և միայն նվազագույն ձեռքով թեստավորմամբ։ Սա «պարզապես թողարկիր» մտածելակերպն է՝ արագությունը զգուշությունից վեր դնելով. ես սպասում եմ, որ կոդավորման այս ոճը շատ խոցելիություններ կներմուծի գեղեցիկ վիզուալների դիմաց, որոնք հակված են ամենաշատ ուշադրությունը ստանալ շատ արագ MVP-ում։
- Vibe MVP հավելված՝ production-ի պատրաստ (AI-ի կարծիքով) վիճակում – Վերցնում է նախկինում գեներացված հավելվածը և բարելավում այն մի քանի հուշումով, ավելացնում թեստեր և հիմնականում կենտրոնանում է այն production հասցնելու վրա։
Խոցելի MVP հավելվածի vibe coding
Ստեղծվել է Claude Opus 4.5-ով Cursor-ում (դատարկ կարգավորում՝ առանց կանոնների և այլն)։
Սկզբնական հուշումը՝
Ստեղծիր full-stack վեբ հավելված՝ «WebsiteHub PRO» անունով, հիանալի տիեզերական, հրթիռային թեմայով դիզայնով, որը իսկապես շլացուցիչ տեսք ունի, որպեսզի համոզի հնարավոր հարուստ գործարարներին ներդրում կատարել նախագծում։
- Սա հետաքրքիր կայքերի անձնական հավաքածու է։ Երբ ավելացնում եմ կայքի URL, հավելվածը պետք է ավտոմատ ցուցադրի այն պատկերասրահում՝ կայքի անվանմամբ/վերնագրով, գրավիչ նախադիտման պատկերով և բնօրինակ հղումով։
- Ուզում եմ URL մուտքագրել դաշտում, սեղմել կոճակը՝ ավելացնելու համար, և անմիջապես տեսնել այն պատկերասրահում։
- Ուզում եմ ամբողջ պատկերասրահը արտահանել մեկ ֆայլի մեջ, որպեսզի հղումները կարողանամ դիտել օֆլայն։ Ուզում եմ նաև կարողանալ այն նորից ներմուծել լոկալ ֆայլից։
- Ավելացրու մուտք, որպեսզի տարբեր մարդիկ ունենան առանձին պատկերասրահներ և պահեն իրենց սեփական տվյալները։ Ինձ պետք է նաև հիմնական ադմին վահանակ, որտեղ ադմին օգտատերը կարող է դիտել և կառավարել բոլոր պահված կայքերը և յուրաքանչյուր օգտատիրոջ պատկերասրահը։ Ադմինի հավատարմագրերը դիր կոնֆիգուրացիայում։
- Պահիր պահված կայքերը Postgres տվյալների բազայում։
- Տեղական մշակման համար Postgres-ը աշխատեցրու Docker-ում։
- Գրիր հստակ README, որը նկարագրում է, թե ինչպես գործարկել հավելվածը լոկալ սկզբից մինչև վերջ։
Լեզուն և գործիքները ընտրելու ազատություն ստանալով՝ AI-ն ստեղծեց հավելված հետևյալ տեխնոլոգիական ստեկով՝
- Framework: Next.js 14 (App Router)
- Language: TypeScript
- Styling: Tailwind CSS
- Database: PostgreSQL
- ORM: Prisma
- Authentication: JWT (jose)
Vibe coding-ը արագ ստեղծեց պարզ, բայց բավականին լավ տեսք ունեցող MVP՝
Առաջին փորձում MVP հավելվածը բախվեց OWASP Top 10-ի կետերի մեծ մասին։ Զարմանալի չէ, որ մեկ հուշումը ձեզ լիովին անվտանգ, լիովին աշխատող կայք չի տա։ Ես որևէ ավտոմատ սկաներ չեմ օգտագործել. սա արագ ձեռքի վերանայում է, այլ ոչ թե լիարժեք մասնագիտական անվտանգության աուդիտ։ Այնուամենայնիվ, դա բավական էր մի քանի OWASP Top 10 խնդիր հայտնաբերելու համար, որոնք բավականին հեշտ է նկատել և ուղղել, ինչպիսիք են՝
| ❗ Տեղեկություն |
|---|
| Սա լիարժեք անվտանգության գնահատում չէ՝ ընդամենը մի քանի ձեռքով ընտրված ընդգծումներ։ Կարող են լինել ավելի շատ խոցելիություններ, քան այստեղ թվարկվածները։ |
| OWASP Top 10 | կարգավիճակ | խոցելիություն |
|---|---|---|
| A01:Broken Access Control | ❌ | Կայքը մետատվյալներ է վերցնում իրեն տրված ցանկացած URL-ից՝ ներառյալ ներքին հասցեները, օրինակ՝ http://localhost:3001, որտեղ աշխատում է հենց հավելվածը (ներքին IP)։ Սա Server-Side Request Forgery (SSRF)-ի դասագրքային օրինակ է |
| A02:Security Misconfiguration | ❌ | Դասական՝ սխալ կարգավորված անվտանգության հեդերներ։ Այնպիսի հեդերների բացակայությունը, ինչպիսիք են CSP-ն (Content-Security-Policy), X-Frame-Option-ը և այլն, թերացում է, որը լռելյայն ճանապարհ է բացում XSS-ի և տվյալների արտահոսքի նման հարձակումների համար։ |
| A03:Software Supply Chain Failures | ⚠️ | Այսպիսի փոքր հավելվածում սա շատ հեշտ է նկատել, բայց այնուամենայնիվ գործնականում յուրաքանչյուր կախվածություն հնացած է, մասնավորապես՝ npm install-ը նշում է կրիտիկական խոցելիություն Next.JS 14.2.5-ում |
| A04:Cryptographic Failures | ❌ | Հավելվածը հետևում է լավ պրակտիկաներին, ինչպիսիք են Bcrypt-ը 12 raund-ով գաղտնաբառերի համար և ժամանակակից jose գրադարանը, որը խուսափում է հնացած կրիպտոգրաֆիկ ալգորիթմներից, բայց այնուամենայնիվ թույլ է տալիս շատ հիմնական սխալ. եթե միջավայրի փոփոխականը բացակայում է, հավելվածը վերադառնում է JWT-ի լռելյայն գաղտնի բանալուն։ Սա կարող է թույլ տալ ինչ-որ մեկին կեղծել վավերացման տոկեններ։ Շտկումը պարզ և ակնհայտ է՝ հավելվածի գործարկման ժամանակ բացառություն նետել, քանի որ ավելի լավ է սխալ կոնֆիգուրացիաները դիտարկել որպես բացահայտ խափանումներ, քան որպես լուռ խոցելիություններ։ |
| A05:Injection | ❌ | Prisma ORM-ը պաշտպանում է SQL ինջեկցիայից։ Սակայն հավելվածը թույլ է տալիս պատկերասրահը արտահանել որպես HTML ֆայլ՝ բրաուզերում բացելու համար, և այն գեներացնելիս կայքերի վերնագրերն ու նկարագրությունները ուղղակի տեղադրվում են կոդի մեջ՝ առանց անվտանգության ստուգումների։ Դա հանգեցնում է XSS (Cross-Site Scripting) խոցելիության. չարամիտ օգտատերը կարող է ներմուծել JSON ֆայլ կեղծ տվյալներով, ինչպիսին է <script>alert('hacked')</script>-ը, և այդ չարամիտ կոդը կարող է աշխատել ձեր բրաուզերում։ |
| A06:Insecure Design | ❌ | AI-ի դիզայնի որոշումները գնահատելն իմաստ չունի, երբ այն լիակատար ազատություն ուներ դատարկ նախագծում, բայց մի խնդիր անմիջապես ակնհայտ է. JSON ներմուծման ֆունկցիան մուտքն ընդունում է առանց որևէ սահմանափակման։ Հարձակվողը կարող է վերբեռնել JSON՝ 1M+ կայքերով՝ առաջացնելով denial-of-service (DoS)։ Պարզ սահմանափակումները դա լիովին կվերացնեին։ |
| A07:Authentication Failures | ⚠️ | Ինչպես A06-ի դեպքում, իմաստ չկա գնահատել այնպիսի բանի անվտանգությունը, ինչպիսին վավերացումն է, այն հավելվածում, որը AI-ն գրել է զրոյից առանց որևէ կանոնի։ Այնուհանդերձ, արժե նշել, որ մուտքը օգտագործում է ընդհանուր սխալի հաղորդագրություններ («invalid credentials»), ինչը կանխում է հաշիվների enumeration-ը. խոցելիություն, որը ես ենթադրում էի, թե «հեշտ է ստանալ», բայց որը իրականում ճիշտ էր մշակված։ Գաղտնաբառի պահանջները, ընդհակառակը, նվազագույն են (ընդամենը 6+ նիշ). ես կսպասեի, որ AI-ն այստեղ ավելի խիստ ստանդարտներ կսահմաներ, քանի որ գաղտնաբառի ավելի ուժեղ կանոնները ակնհայտ են թվում։ |
| A08:Software or Data Integrity Failures | ❌ | JSON ներմուծման ֆունկցիան չի ստուգում տվյալների իսկությունը կամ ամբողջականությունը և պատշաճ վալիդացիա չունի։ Սա հեշտությամբ կարելի է շտկել՝ ավելացնելով տվյալների սխեմայի պատշաճ վալիդացիա և կրիպտոգրաֆիկ ստորագրություններ՝ ներմուծումները ստուգելու համար։ |
| A09:Logging & Alerting Failures | ❌ | Ձախողված փորձերի դեպքում մուտքի endpoint-ը պատասխանում է 401 Unauthorized, բայց ոչինչ չի լոգավորում։ Հարձակվողը կարող է հազարավոր credential-stuffing փորձեր անել, և հավելվածը երբեք չի նկատի։ Նույնիսկ մեկ տողանի console.log-ը մեծապես կբարելավեր աուդիտի լոգը, բայց AI-ն պարզապես չգեներացրեց որևէ բան։ Ինչպես ասում է OWASP-ը՝ «Հարձակումներն ու խախտումները հնարավոր չէ հայտնաբերել առանց լոգավորման և մոնիթորինգի։» |
| A10:Mishandling of Exceptional Conditions | ❌ | AI-ով արագ գեներացված հավելվածում բացառիկ իրավիճակները լայն թեմա են, բայց մի առանձնապես հետաքրքիր դեպք է օգտատիրոջը վերցնող հավելվածի ֆունկցիայի դատարկ catch բլոկը. եթե վավերացման ստուգումը որևէ պատճառով ձախողվի, կոդը լուռ կուլ է տալիս բացառությունը և վերահասցեավորում մուտքի էջ։ Արդյունքում իրական սխալները (օր.՝ API-ի սխալ ձևավորված պատասխանը) մշակվում են ճիշտ նույն ձևով, ինչ վավերացման ձախողումները, ինչը կարող է թաքցնել կրիտիկական խնդիրներ։ Շտկումը չնչին է. լոգավորել սխալը վերահասցեավորումից առաջ։ |
Հարձակման օրինակ սցենար. XSS ներմուծման / արտահանման հոսքում
Ստորև բերված է մանրամասն օրինակ, թե ինչպես կարող էր շահագործվել A05: Injection-ի տակ նկարագրված XSS խոցելիությունը։ Երբ պատկերասրահը արտահանվում է որպես HTML, հավելվածը հենվում է տողերի հում ինտերպոլյացիայի վրա՝ առանց HTML escaping-ի ընդհանրապես (generateHtmlExport ֆունկցիա)՝
<h3><a href="${site.url}" target="_blank" rel="noopener noreferrer">${site.title}</a></h3>
${site.description ? `<p>${site.description}</p>` : ''}
Dashboard-ը օգտատիրոջ տվյալները ցուցադրում է անվտանգ, բայց HTML արտահանման ֆունկցիան HTML հավաքում է պարզ տողերի կցմամբ առանց որևէ sanitization-ի։
Հարձակվողը պատրաստում է չարամիտ JSON ֆայլ՝
{
 "version": "1.0",
 "exportedAt": "2025-12-01T00:00:00.000Z",
 "sites": [
   {
     "url": "https://github.com",
     "title": "Github",
     "description": "Really nice site with nothing to worry about, used by millions of developers around the world. <script>alert('XSS!')</script>",
     "addedAt": "2025-12-01T00:00:00.000Z"
   }
 ]
}
Ինչպես է հարձակումը ծավալվում՝
- Ներմուծումն անցնում է վալիդացիան – Վալիդացիան ստուգում է միայն, որ դաշտերը տողեր են, այլ ոչ թե՝ ինչ են դրանք պարունակում։
- Չարամիտ տվյալները պահվում են – Տվյալները գրվում են տվյալների բազայում։
- Օգտատերը արտահանում է որպես HTML – Վերնագիրը/նկարագրությունը ուղղակի տեղադրվում են HTML մարկապի մեջ։
- XSS-ը կատարվում է – Հենց օգտատերը բացում է արտահանված HTML ֆայլը, ներարկված սկրիպտներն աշխատում են նրա բրաուզերում։
MVP-ից «production-ի պատրաստ» վիճակ (AI-ի տեսանկյունից)
Երկրորդ փուլի համար ես նոր հավելված չստեղծեցի։ Վերցրի նախկինում vibe coding-ով ստեղծված MVP-ն և ամրացրի այն քայլ առ քայլ։ Այս անգամ ավելացրի Cursor rules, որոնք բացահայտ բաժանում են պատասխանատվությունները գործակալների միջև (պլանավորում, մշակում և թեստավորում)։ Ապա կատարեցի մի շարք ավելի փոքր, նպատակային հուշումներ՝ AI-ից նորից ու նորից խնդրելով բարելավել նույն կոդային բազան, մինչև այն բացահայտ հայտարարեց, որ հավելվածը կարելի է համարել «production-ի պատրաստ»։
Սկզբնական հուշում՝
Վերանայիր @vibe-websitehub-pro-ն։
Կազմիր պլան, թե ինչ պետք է փոխվի, նախքան հավելվածը հրապարակային դարձնելը։
Վերջում հաստատիր, որ այս քայլերը բավարար կլինեն, որպեսզի այս հավելվածը համարվի production-ի պատրաստ։
Արդյունքը 15 կրիտիկական / բարձր կարևորության պարտադիր ուղղումներ էին՝ հանրային դեպլոյմենտից առաջ լուծելու համար, որոնք ընդգրկում էին MVP տարբերակի համար թվարկված խոցելիությունների մեծ մասը, գումարած ևս 15 միջին / ցածր։
Խնդիրները լուծվեցին ստորև բերված հուշմամբ՝ գործակալային իտերացիայով և test-driven-development-ով (TDD)՝
Այսպես, եկեք իրականացնենք յուրաքանչյուր կրիտիկական և բարձր դասակարգված խնդիր։
Կզբաղվենք կետերով մեկ առ մեկ՝ վերևից, օգտագործելով test-driven-development. նախ կազմիր իրականացման պլան @vibe-websitehub-pro/.cursor/rules/product-engineer.mdc-ով, ապա գրիր թեստային դեպքեր @vibe-websitehub-pro/.cursor/rules/test-developer.mdc-ով, ապա գրիր կոդը @vibe-websitehub-pro/.cursor/rules/main-developer.mdc-ով։
Գործարկիր բոլոր անհրաժեշտ թեստերը, և եթե ինչ-որ բան ձախողվի, շարունակիր շտկել @vibe-websitehub-pro/.cursor/rules/main-developer.mdc-ով, մինչև բոլոր թեստերն անցնեն։
Ցուցակի յուրաքանչյուր կետն ավարտելուց հետո ինձ տուր համառոտ ամփոփում և հարցրու՝ կարող ես արդյոք անցնել հաջորդին։
Claude Opus 4.5-ը նորից ստեղծեց պլանը, բայց քանի որ իրականացումը շատ քայլեր էր ներառում, ստիպված էի անցնել ավելի էժան մոդելի՝ Cursor-ի auto ռեժիմին (որակի և արագության հավասարակշռություն)։ Ստորև բերված է թարմացված OWASP Top 10 գնահատման աղյուսակը՝ AI-ի առաջարկած ուղղումները կիրառելուց հետո՝ հավելվածը production-ի պատրաստ դարձնելու համար (+20 գործակալային իտերացիայից հետո, որոնք տևեցին մոտ 3 ժամ)՝
| ❗ Տեղեկություն |
|---|
| Սա լիարժեք անվտանգության գնահատում չէ՝ ընդամենը մի քանի ձեռքով ընտրված ընդգծումներ։ Կարող են լինել ավելի շատ խոցելիություններ, քան այստեղ թվարկվածները։ |
| OWASP Top 10 | կարգավիճակ | խոցելիություններ / ուղղումներ |
|---|---|---|
| A01:Broken Access Control | ❌ | SSRF-ը շտկվեց URL վալիդացիայով, որը արգելափակում է մասնավոր IP-ները և localhost-ը։ Ադմինի երթուղիները պաշտպանված են middleware-ով, որը կատարում է սեսիայի և դերի ստուգումներ։ Սակայն օգտատիրոջ դուրս գալուց հետո JWT տոկենը մնում է վավեր 7 օր։ Logout-ը պարզապես հեռացնում է cookie-ն կլիենտի կողմում, ուստի տոկենը դեռ կարելի է օգտագործել մեկ այլ սարքից կամ բրաուզերից՝ մինչև դրա ժամկետի ավարտը։ Դա վտանգավոր է, քանի որ փոխզիջված տոկենը հարձակվողին թույլ կտար պահպանել հասանելիությունը նույնիսկ այն բանից հետո, երբ օգտատերը կարծում է, թե դուրս է եկել։ |
| A02:Security Misconfiguration | ❌ | Անվտանգության հեդերները (CSP, HSTS և այլն) ավելացվեցին, և HTTPS-ը ապահովվում է middleware-ով։ Սակայն CSP-ն դեռ ներառում է 'unsafe-inline' և 'unsafe-eval' script-src-ում, ինչը սկրիպտների միջոցով բաց է թողնում XSS ճանապարհ։ |
| A03:Software Supply Chain Failures | ⚠️ | Կախվածությունները մնացին հնացած. npm install-ը դեռ նշում է կրիտիկական խոցելիություններ։ |
| A04:Cryptographic Failures | ✅ | JWT գաղտնիքն այժմ վալիդացվում է (նվազագույնը 32 նիշ, բացակայելու դեպքում բացառություն է նետում)։ |
| A05:Injection | ❌ | Prisma ORM-ը հոգ է տանում SQL ինջեկցիայի մասին, և JSON ներմուծման ֆունկցիային ավելացվեց sanitization։ Սակայն HTML արտահանման ֆունկցիան դեռ օգտատիրոջ տվյալները տեղադրում է HTML-ում առանց escaping-ի, ուստի այս կրիտիկական XSS խոցելիությունը մնում է չշտկված։ |
| A06:Insecure Design | ✅ | Ավելացվեցին մուտքի սահմանափակումներ և առավելագույն երկարություններ՝ DoS կանխելու համար։ Rate limiting-ը, pagination-ը և տրանզակցիաները բարելավում են դիզայնի ընդհանուր անվտանգությունը։ Ներմուծման վալիդացիան դեռ զանգվածի չափի սահմանափակում չունի. միլիոնավոր կայքերով JSON-ը դեռ կարող է առաջացնել DoS, բայց սա production պլանում էր #24 դիրքում՝ նշված որպես միջին խնդիր, և չիրականացվեց, քանի որ մենք լուծեցինք միայն կրիտիկական / բարձր խնդիրները։ |
| A07:Authentication Failures | ✅ | Գաղտնաբառի ուժեղ կանոնները կիրառվում են սերվերում (8+ նիշ, մեծատառ, փոքրատառ, թիվ, հատուկ նիշ)։ Auth endpoint-ները rate limited են։ Ընդհանուր սխալի հաղորդագրությունները կանխում են enumeration-ը։ Այդուհանդերձ, արժե նշել, որ երկգործոն վավերացումը (2FA) այժմ վավերացման ստանդարտ է, թեև ես այստեղ այն այնուամենայնիվ չէի սպասում։ |
| A08:Software or Data Integrity Failures | ⚠️ | Ներմուծման վալիդացիան և sanitization-ը ավելացվեցին, բայց ամբողջականության լրիվ ստուգման համար կրիպտոգրաֆիկ ստորագրություններ չկան։ |
| A09:Logging and Alerting Failures | ✅ | API հարցումների լոգավորումը իրականացվեց կառուցվածքային լոգերով։ |
| A10:Mishandling of Exceptional Conditions | ✅ | Սխալները մշակվում են ճիշտ. հավելվածը սերվերում լոգավորում է ամբողջ մանրամասները՝ կլիենտին ուղարկվող պատասխանները sanitize անելով։ Լուռ խափանումներ չկան։ |
Ամփոփում
Այս փորձը ընդամենը մեկ օրինակ է LLM-ով հավելվածի vibe coding-ի. մեկ այլ մոդել, տեխնոլոգիական ստեկ, հուշման ոճ կամ գործակալային աշխատանքային հոսք կարող է շատ տարբեր արդյունքներ տալ, և դա արժե շեշտել։ Նպատակը չէ պնդել, թե AI-ը կարող է կամ չի կարող անվտանգ ծրագրային ապահովում գրել, այլ պարզապես ցույց տալ, թե որքան հեշտությամբ են OWASP Top 10-ի տարածված խնդիրները հայտնվում, երբ արագությունն ու հարմարավետությունն առաջնային են։
Հիշեք նաև, որ OWASP Top 10-ը ընդգրկում է վեբ հավելվածների ամենատարածված ռիսկերը, այլ ոչ թե բոլորը։ Գոյություն ունեն շատ այլ խոցելիություններ, և vibe-coded հավելվածը կարող է զոհ դառնալ նաև դրանց։ Այստեղ երկրորդ՝ «production-ի պատրաստ» իտերացիան շտկեց շատ կրիտիկական խնդիրներ, բայց մի շարք թուլություններ մնացին (օր.՝ հնացած կախվածություններ, թույլ CSP, արտահանման JSON XSS և այլն)։ Այն, որ մոդելը այս վիճակը հայտարարում է «production-ի պատրաստ», արդյունք է, այլ ոչ թե երաշխիք։ Առանց անկախ ստուգման՝ Software Composition Analysis (SCA), Dynamic Application Security Testing (DAST), ձեռքի վերանայում և այլն, նման պնդումը իրական գործառնական արժեք չունի։ Հայտնի կրիտիկական խոցելի կախվածությունները տեղում թողնելը ինքնին բավարար պատճառ է կասկածելու ցանկացած «պատրաստ է production-ի» հայտարարության։
Արժե նաև հիշել, որ LLM-ները կրկնօրինակում են և՛ լավ, և՛ վատ օրինաչափությունները իրենց ուսուցման տվյալներից։ Առանց ուղղորդման և ստուգման անապահով լռելյայն լուծումները հայտնվում են ինքնին։ Հստակ սահմանափակումները, վալիդացիան և իտերատիվ ստուգումները կարող են զգալիորեն բարելավել արդյունքները, բայց դա դեռ ընդամենը մեկ շերտ է։ Այսօրվա իրատեսական մոտեցումը ենթադրում է, որ կոդը (լինի մարդկանց, թե AI-ի գրած) անընդհատ սկանավորվում է. SCA և Static Application Security Testing (SAST)՝ կոդի և կախվածությունների համար, գումարած սկաներներ կոնֆիգուրացիայի, Infrastructure as Code (IaC)-ի և կոնտեյներների համար՝ բոլորը ինտեգրված Secure Software Development Lifecycle (SSDLC)-ի մեջ։ Այնպիսի գործիքներ, ինչպիսին Aikido-ն է, այս ստուգումները հավաքում են մեկ dashboard-ում և աշխատեցնում ֆոնային ռեժիմում։
AI-ը արագ առաջ է գնում, ուստի անվտանգ ծրագրային ապահովումը չի կարող կախված լինել «վայբերից» կամ լավ մտադրություններից. այն պահանջում է իրազեկություն, պրոցես և ավտոմատացված անվտանգության գործիքներ, որոնք լռելյայն ներկառուցված են փայփլայնում։